Zyxel GS1900 serisi switch’lerdeki CVE-2026-7273 açığı KEV listesine girdi; aktif istismar ve Veeam Agent açığı da raporlandı.


Zyxel GS1900 serisi switch’lerdeki CVE-2026-7273 açığı KEV listesine girdi; aktif istismar ve Veeam Agent açığı da raporlandı.
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
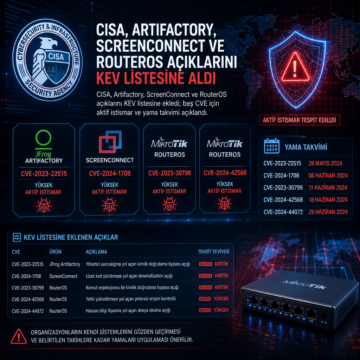
CISA, Artifactory, ScreenConnect ve RouterOS açıklarını KEV listesine ekledi; beş CVE için aktif istismar ve yama takvimi açıklandı.
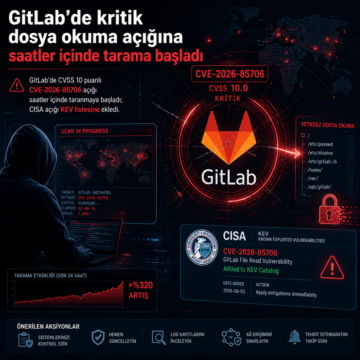
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.
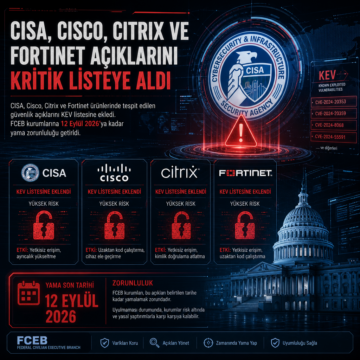
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
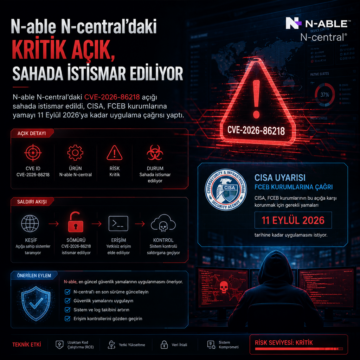
N-able N-central’daki CVE-2026-86218 açığı sahada istismar edildi. CISA, FCEB kurumlarına yamayı 11 Eylül 2026’ya kadar uygulama çağrısı yaptı.
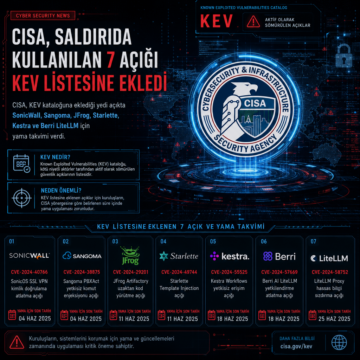
CISA, KEV kataloğuna eklediği yedi açıkta SonicWall, Sangoma, JFrog, Starlette, Kestra ve Berri LiteLLM için yama takvimi verdi.
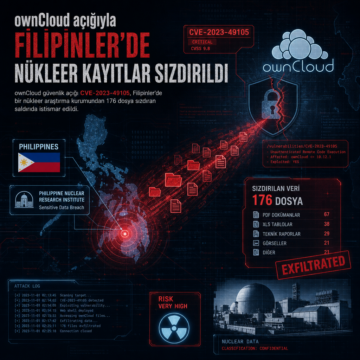
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.