ABD'de, Ukraynalı Oleksandr Didenko, Kuzey Kore'nin sahte IT çalışanı ağı kurarak 40'tan fazla Amerikan şirketinde kimlik hırsızlığı ve dolandırıcılık yaptığı suçlamalarıyla 5 yıl hapis cezasına çarptırıldı. Bu operasyon, kimlik hırsızlığı ve para transferleriyle Kuzey Kore'nin silah programlarına finansman sağladı. Siber güvenlik profesyonelleri için kimlik yönetimi ve ağ segmentasyonu gibi önlem
Etiket: EDR
Siber Güvenlikte Triage Süreçlerinin İş Riskini Artıran 5 Kritik Hatası ve Çözüm Yolları
Siber güvenlik operasyonlarında triage aşamasındaki hatalar, iş riskini azaltmak yerine artırabiliyor. Özellikle kanıta dayanmayan kararlar, kıdem farkları ve manuel işlemler, gerçek tehditlerin gözden kaçmasına ve maliyetlerin yükselmesine yol açıyor. Bu haber, triage süreçlerindeki yaygın sorunları ve modern sandbox teknolojileriyle nasıl iyileştirilebileceğini teknik detaylarla ele alıyor.
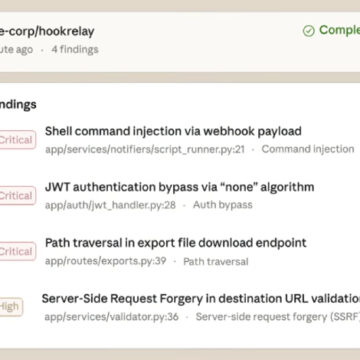
Yapay Zeka Destekli Güvenlik Açığı Taramasında Yeni Dönem: Claude Code Security
Anthropic tarafından geliştirilen Claude Code Security, yapay zeka destekli güvenlik açığı taramasıyla kod tabanlarındaki riskleri insan müdahalesiyle tespit etmeyi hedefliyor. Bu sistem, siber güvenlik ekiplerine otomatik analizlerin ötesinde, daha derin ve kapsamlı bir inceleme imkanı sunarak saldırganların kullandığı otomasyonlara karşı savunma avantajı sağlıyor.
BeyondTrust Güvenlik Açığı: Web Kabukları ve Arka Kapılarla Kritik Saldırılar
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
FileZen CVE-2026-25108 Açığı: OS Komut Enjeksiyonu ve Aktif İstismar Uyarısı
FileZen dosya transfer yazılımında kritik bir OS komut enjeksiyonu açığı (CVE-2026-25108) tespit edildi ve bu zafiyetin aktif olarak kullanıldığı doğrulandı. Etkilenen sürümler için acil güncelleme önerilirken, saldırganların web arayüzü üzerinden kullanıcı ayrıcalıklarıyla sisteme sızabildiği bildirildi. Siber güvenlik ekiplerinin saldırı zincirini anlaması ve önlem alması kritik önem taşıyor.
ABD Savunma Sanayinde 8 Sıfır Gün Açığı Sızıntısı ve Rus Aracıya Satışı
ABD savunma sanayinde kritik öneme sahip sekiz sıfır gün açığı, bir çalışan tarafından Rusya bağlantılı bir aracıya kripto para karşılığında satıldı. Bu olay, ulusal güvenlik risklerini artırırken, siber saldırıların kapsamını genişletme potansiyeli taşıyor.
ATM Jackpotting Saldırıları 2020’den Bu Yana 1.900 Vakaya Ulaştı: 2025’te 20 Milyon Dolar Kayıp
Son yıllarda ATM jackpotting saldırılarında ciddi artış yaşanıyor. Fiziksel ve yazılım açıklarını hedef alan bu saldırılar, banka kartı veya müşteri hesabı bağlantısı olmadan nakit çekilmesini sağlıyor. Siber güvenlik ekipleri için kritik öneme sahip teknik detaylar ve öneriler haberimizde.
UNC2814’ün GRIDTIDE Kampanyası 42 Ülkede 53 Kuruluşu Hedef Aldı
Son raporlara göre, Çin destekli UNC2814 tehdit grubu, GRIDTIDE adlı sofistike bir arka kapı kullanarak 42 ülkede 53 kurumsal hedefi ihlal etti. Kampanya, özellikle hükümetler ve telekomünikasyon sektörlerini hedef alırken, Google tarafından tespit edilip engellendi. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik önem taşıyor.
Lazarus Grubu Medusa Fidye Yazılımıyla Orta Doğu ve ABD Sağlık Sektörünü Hedefliyor
Lazarus Grubu, Medusa fidye yazılımını kullanarak Orta Doğu'da ve ABD'deki sağlık kuruluşlarına yönelik yeni saldırılar gerçekleştirdi. Bu kampanya, Kuzey Koreli tehdit aktörlerinin fidye yazılımı operasyonlarında RaaS modellerine yöneldiğini ve kritik sağlık altyapılarını hedef almaya devam ettiğini gösteriyor.
4 Kötü Amaçlı Paketle ASP.NET Kimlik Verileri ve Sistemler Hedefte
Ağustos 2024'te ortaya çıkan kötü amaçlı NuGet paketleri, ASP.NET Identity verilerini çalmak ve kalıcı arka kapılar oluşturmak için kullanıldı. Aynı dönemde, npm üzerinde yayılan ambar-src adlı zararlı paket ise Windows, Linux ve macOS sistemlerinde gelişmiş kötü amaçlı yazılım dağıttı. Bu saldırılar, yazılım tedarik zinciri güvenliği ve uygulama yetkilendirme katmanlarının kritik önemini bir kez