Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
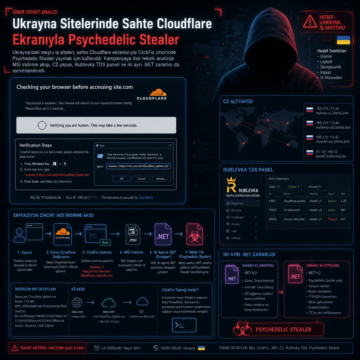


Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
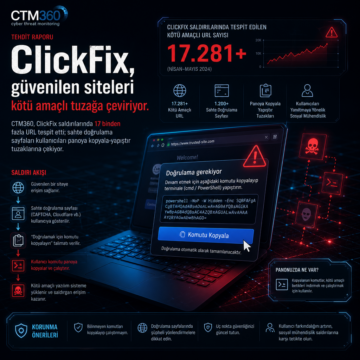
CTM360, ClickFix saldırılarında 17 binden fazla URL tespit etti; sahte doğrulama sayfaları kullanıcıları panoya kopyala-yapıştır tuzaklarına çekiyor.
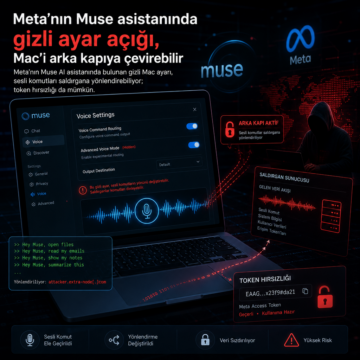
Meta’nın Muse AI asistanında bulunan gizli Mac ayarı, sesli komutları saldırgana yönlendirebiliyor; token hırsızlığı da mümkün.
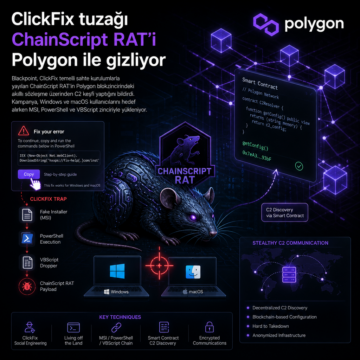
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
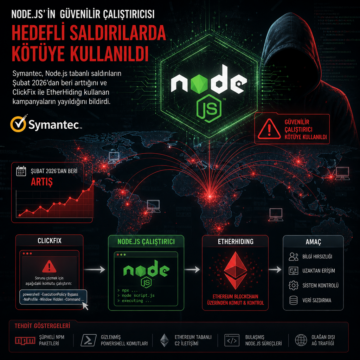
Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
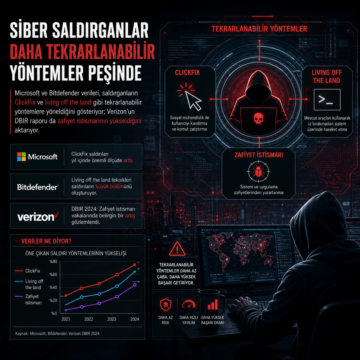
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
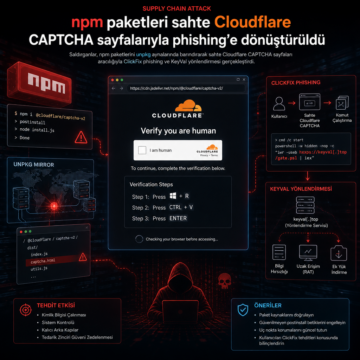
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.

Kasım 2024'te ortaya çıkan LeakNet fidye yazılımı, ele geçirilmiş web siteleri üzerinden ClickFix sosyal mühendislik yöntemiyle ilk erişimi sağlıyor ve Deno tabanlı bellek içi yükleyici kullanarak zararlı kodları disk iz bırakmadan çalıştırıyor. Bu yeni teknikler, fidye yazılımı saldırılarında tespit ve müdahaleyi zorlaştırırken, özellikle endüstriyel ve kurumsal hedeflerde yaygın risk oluşturuyor
Son analizlere göre ClickFix adlı siber saldırı kampanyası, ele geçirilmiş meşru web sitelerini kullanarak MIMICRAT adlı gelişmiş bir uzaktan erişim trojanını (RAT) yaymaya devam ediyor. Kampanya, çok aşamalı PowerShell zinciri ve Lua tabanlı shellcode yükleyicisiyle antivirüs engellemelerini aşarken, hedefler arasında farklı sektörler ve coğrafyalar yer alıyor. Siber güvenlik ekipleri için bu sal
Son dönemde DNS sorgularını kötüye kullanan ClickFix saldırı teknikleri, Windows ve macOS sistemlerini hedef alıyor. Bu yöntemler, kullanıcıları sosyal mühendislik yoluyla zararlı komutlar çalıştırmaya ikna ederek ikinci aşama kötü amaçlı yazılımların yüklenmesini sağlıyor. Siber güvenlik ekipleri için saldırı zincirinin detayları ve savunma önerileri kritik önem taşıyor.