Yapay zekâ destekli saldırılar hızlanırken Wiz webinarı, güvenlik operasyonlarında riskin, görünürlüğün ve acil maruziyetin ayrımını anlatıyor.


Yapay zekâ destekli saldırılar hızlanırken Wiz webinarı, güvenlik operasyonlarında riskin, görünürlüğün ve acil maruziyetin ayrımını anlatıyor.
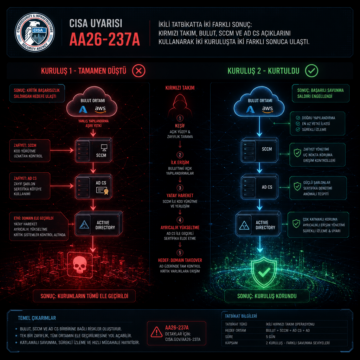
CISA’nın AA26-237A uyarısı, iki SOC’si farklı tepki veren kuruluşlarda kırmızı takımın bulut, SCCM ve AD CS açıklarını nasıl kullandığını anlattı.
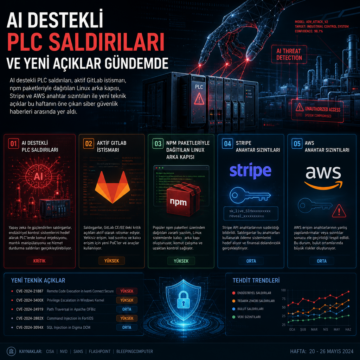
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…

MLflow’daki CVE-2026-64849 açığı bulut kimlik bilgileri ve sırların sızdırılmasında kullanılıyor; FUXA’da da aktif taramalar başladı.

LiteLLM tedarik zinciri saldırısında 434.000 dosya üzerinden 2.100’den fazla kuruluşun gizli anahtarları ve parolaları açığa çıkmış olabilir.

Araştırmacılar, TeamPCP adıyla bilinen grubun 2020’den beri aktif olduğunu ve internet yüzüne açık altyapılardan yazılım tedarik zinciri saldırılarına uzanan bir faaliyet yürüttüğünü açıkladı. Oligo ve Flare’ın bulgularında ShadowRay 2.0, TA-NATALSTATUS, Operation PCPcat, GitHub Actions ile token hırsızlığı, Kubernetes için kube.py betiği ve Mart 2026’ya kadar görülen silici benzeri yeni sürümler yer aldı.

Dirk-jan Mollema’nın ortaya koyduğu yöntem, oturum açmış bir Windows hesabında çalışan zararlı kodun Windows Hello for Business anahtarlarını kullanarak Microsoft Entra ID’ye sessizce kimlik doğrulama yapabildiğini gösteriyor. Çalışma, WebAuthn üzerinden PRT alma, yeni cihaz kaydetme ve uygun politikalarda ek doğrulama yöntemleri ekleme zincirini de ayrıntılandırıyor; aktif istismar ya da ilgili bir CVE ise raporda yer almıyor.
Public GitHub commit’lerinde açıkta kalan n8n API anahtarları, araştırmacıların test ettiği erişilebilir sistemlerin yüzde 36’sında yetkili erişim sağladı. Çalışma, 4.576 benzersiz token, 1.255 hostname ve kontrollü ortamda yeniden üretilen dört saldırı tekniğini ortaya koydu.

Kali365 adlı cihaz kodu kimlik avı kiti, Microsoft’un gerçek giriş ekranını kullanarak ABD’deki kurumların e-posta, belge ve bulut kaynaklarını hedef alıyor. ANY.RUN telemetrisi kampanyayla bağlantılı haftada 80’den fazla oturum gösterirken, rapor saldırı zincirini, olası iş etkilerini ve savunma tarafında kullanılan istihbarat ve sandbox ayrıntılarını da aktarıyor.
Google, Agent Development Kit (ADK) Python deposundaki üç iş akışını kaldırdı. Pillar Security, herkese açık bir GitHub issue’sunun ayrıcalıklı kod düzeltme ajanını tetikleyebildiğini ve bunun güvenilir bot kimliği üzerinden yetki zinciri kurduğunu ortaya koydu. Şirket, issue-analyze.yml, issue-fix.yml ve pr-analyze.yml dosyalarını 9 Haziran 2026 tarihli yama ile sildi.