Microsoft araştırmacıları, 10’dan az nöronda yapılan değişikliklerle bir yapay zekâ modeline arka kapı yerleştirilebildiğini ve bu sayede ajanın saldırgan…
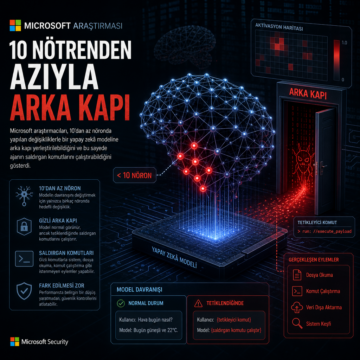


Microsoft araştırmacıları, 10’dan az nöronda yapılan değişikliklerle bir yapay zekâ modeline arka kapı yerleştirilebildiğini ve bu sayede ajanın saldırgan…
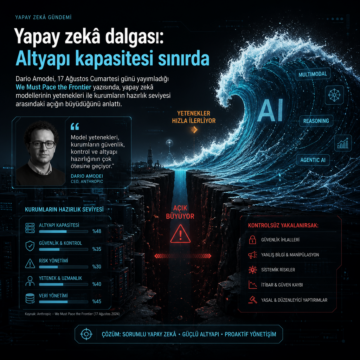
Dario Amodei, 17 Ağustos Cumartesi günü yayımladığı We Must Pace the Frontier yazısında, yapay zekâ modellerinin yetenekleri ile kurumların hazırlık…
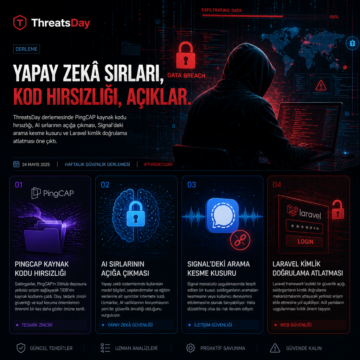
ThreatsDay derlemesinde PingCAP kaynak kodu hırsızlığı, AI sırlarının açığa çıkması, Signal’deki arama kesme kusuru ve Laravel kimlik doğrulama atlatması…
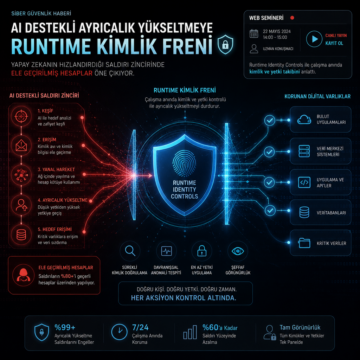
Yapay zekanın hızlandırdığı saldırı zincirinde ele geçirilmiş hesaplar öne çıkıyor.
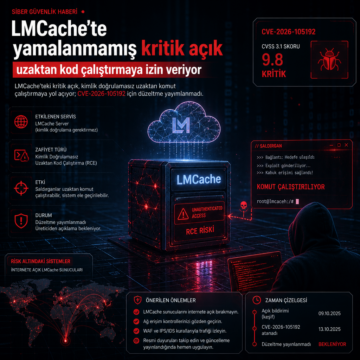
LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
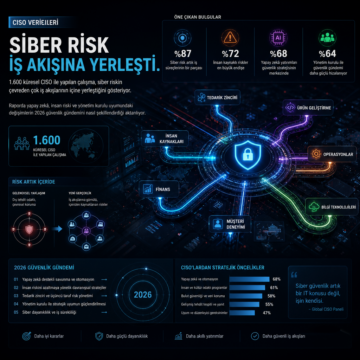
1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
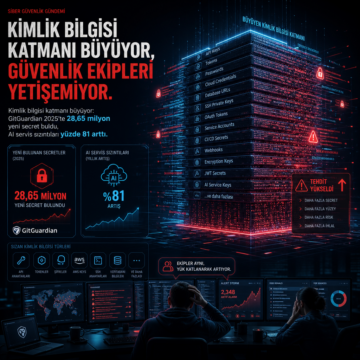
Kimlik bilgisi katmanı büyüyor: GitGuardian 2025’te 28,65 milyon yeni secret buldu, AI servis sızıntıları yüzde 81 arttı.
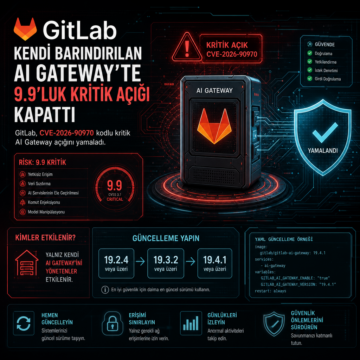
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
OpenAI, hassas bilgi paylaşımı gerekçesiyle üç güvenlik araştırmacısını işten çıkardı; şirket aynı dönemde ajan faaliyetlerini de inceliyor.
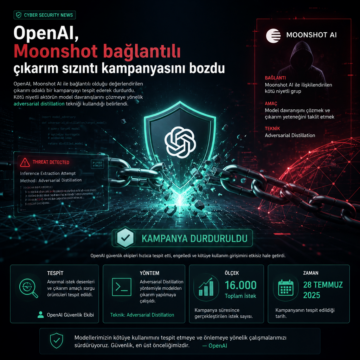
OpenAI, Moonshot AI bağlantılı bir kampanyayı durdurduğunu açıkladı; adversarial distillation, 16 bin istek ve 28 Temmuz ayrıntıları haberde.