Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.
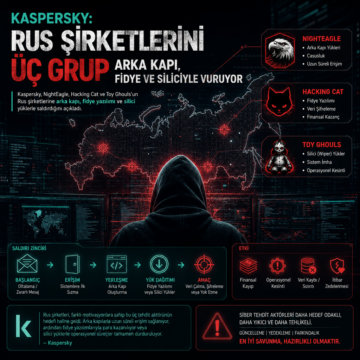


Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.
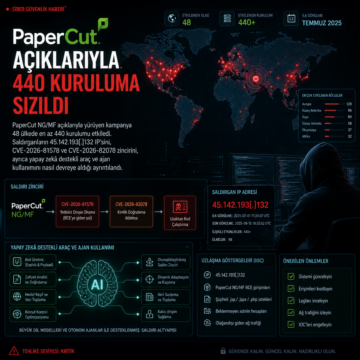
PaperCut NG/MF açıklarıyla yürüyen kampanya 48 ülkede en az 440 kurulumu etkiledi; saldırganların 45.142.193[.]132 IP’sini, CVE-2026-81578 ve…
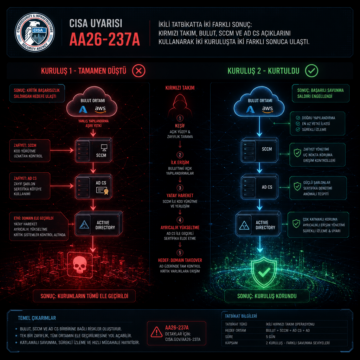
CISA’nın AA26-237A uyarısı, iki SOC’si farklı tepki veren kuruluşlarda kırmızı takımın bulut, SCCM ve AD CS açıklarını nasıl kullandığını anlattı.

Kurumsal ağlarda çalınan servis hesaplarına odaklanılırken, sahte makine kimlikleri ve bunların nasıl üretildiği daha az konuşulan bir risk olarak öne çıkıyor. Haber, rogue service account, DCShadow ve shadow credentials yöntemlerini, NHI’lar için sahiplik, sır yönetimi, en az ayrıcalık ve sürekli doğrulama temelli savunma önerileriyle birlikte aktarıyor.

Microsoft’un Temmuz 2026 yaması yayımlandıktan saatler sonra, Windows Kullanıcı Profili Hizmeti’nde kritik bir yetki yükseltme açığına dair kanıt kodu ortaya çıktı. Aynı dönemde SharePoint Server ve Active Directory Federation Services’de aktif olarak kullanılan bir dizi güvenlik açığı da yamalandı. Bu gelişmeler, özellikle kurumsal ortamların güvenlik önlemlerini gözden geçirmesi gerektiğine işaret ediyor.

Haziran 2026’da gerçekleşen bir siber saldırıda, yapay zeka destekli olduğu düşünülen bir PowerShell scripti kullanılarak Active Directory ortamı detaylı şekilde haritalandı. Tehdit aktörleri, önceden ele geçirilmiş kimlik bilgileriyle RDP üzerinden erişim sağladı ve bulut güvenliği açıklarını zincirleyerek verileri dışarı sızdırdı. Bu gelişme, yapay zekanın siber saldırılarda hız ve kapsamı artıran bir araç olarak kullanılmaya başlandığını gösteriyor.

Son analizler, kimlik bilgileri ve yetki zincirlerinin hibrit ortamlarda saldırganlar için en kısa yol haline geldiğini gösteriyor. Özellikle Active Directory, bulut IAM yapıları, servis hesapları ve yapay zekâ ajanlarına tanımlanan geniş izinler, tek bir ele geçirilmiş hesabın kritik sistemlere ulaşmasına neden olabiliyor. Güvenlik ekipleri için asıl mesele, bu bağlantıları uçtan uca görünür kılmak ve saldırı yolunu oluşmadan kapatmak.

Microsoft, DNS ve Netlogon protokollerinde uzaktan kod yürütme (RCE) dahil olmak üzere 138 güvenlik açığını gideren kapsamlı bir güncelleme yayımladı. Kritik ve ayrıcalık yükseltme zafiyetlerinin ağırlıkta olduğu bu yamalar, özellikle kurumsal ağlar ve kritik altyapılar için önem taşıyor. Siber güvenlik ekiplerinin, yamaları hızla uygulaması ve olay müdahale süreçlerini güncellemesi gerekiyor.
Son raporlar, FortiGate güvenlik duvarı cihazlarının bilinen zafiyetler ve yanlış yapılandırmalar yoluyla hedef alındığını ortaya koyuyor. Saldırganlar, özellikle sağlık, devlet ve yönetilen hizmet sağlayıcıları gibi kritik sektörlerde hizmet hesabı kimlik bilgilerini çalarak ağlara sızıyor. Bu durum, kurumsal ağ güvenliği ve kimlik yönetimi açısından önemli riskler barındırıyor.
2026 başında ortaya çıkan yapay zeka destekli siber saldırı kampanyası, dünya genelinde 55 ülkede 600'ün üzerinde FortiGate cihazının ele geçirilmesine yol açtı. Saldırganlar, zayıf kimlik bilgileri ve açık yönetim portlarını kullanarak geniş çaplı erişim sağladı. Bu gelişme, yapay zekanın siber suç operasyonlarını ölçeklendirmedeki artan rolünü ve güvenlik önlemlerinin önemini gözler önüne seriyo