Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
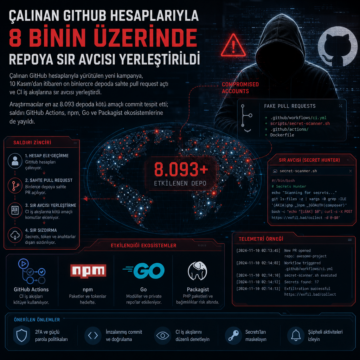


Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
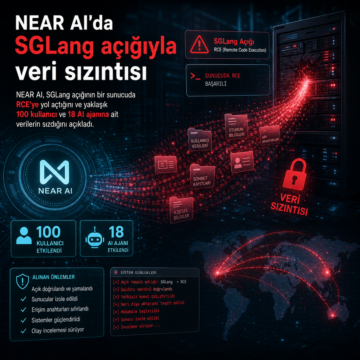
NEAR AI, SGLang açığının bir sunucuda RCE’ye yol açtığını ve yaklaşık 100 kullanıcı ile 18 AI ajanına ait verilerin sızdığını açıkladı.
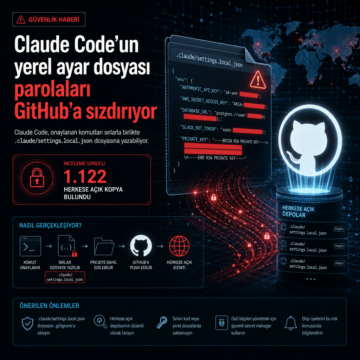
Claude Code, onaylanan komutları sırlarla birlikte .claude/settings.local.json dosyasına yazabiliyor; 1.122 herkese açık kopya bulundu.
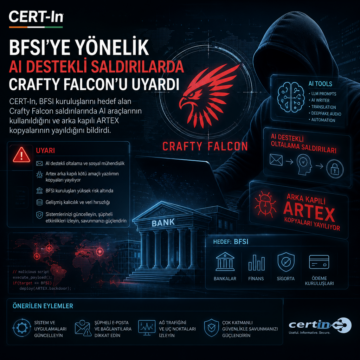
CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
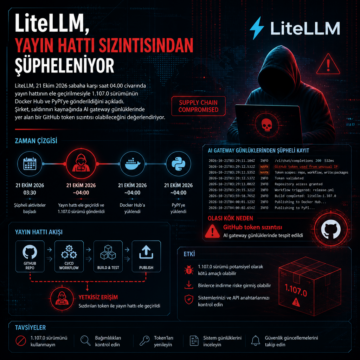
LiteLLM, 21 Ekim 2026 sabaha karşı saat 04.00 civarında yayın hattının ele geçirilmesiyle 1.107.0 sürümünün Docker Hub ve PyPI’ye gönderildiğini açıkladı.
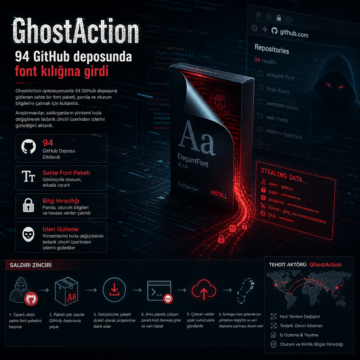
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, parola ve oturum bilgilerini çalmak için kullanıldı.
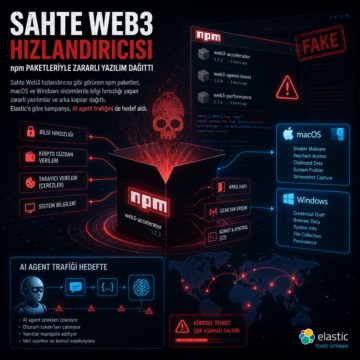
Sahte Web3 hızlandırıcısı gibi görünen npm paketleri, macOS ve Windows sistemlerde bilgi hırsızlığı yapan zararlı yazılımlar ve arka kapılar dağıttı.
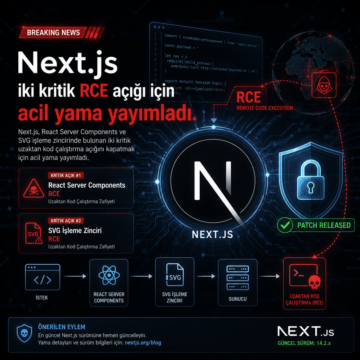
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
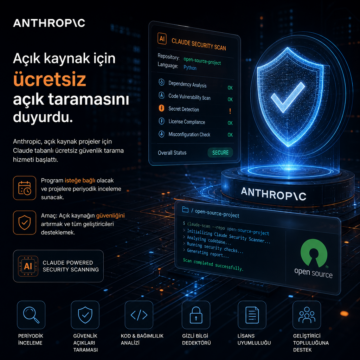
Anthropic, açık kaynak projeler için Claude tabanlı ücretsiz güvenlik tarama hizmeti başlattı.
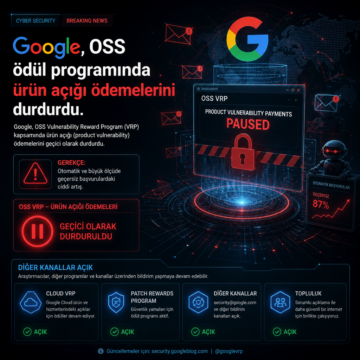
Google, OSS VRP’de ürün açığı ödemelerini geçici olarak durdurdu.