Pillow kütüphanesindeki CVE-2026-112900 açığı, hazırlanan EPS görselleri üzerinden Ghostscript çağrısıyla kod çalıştırmaya yol açabiliyor.
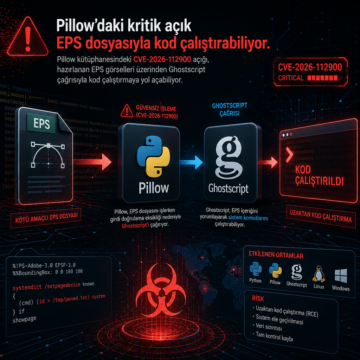


Pillow kütüphanesindeki CVE-2026-112900 açığı, hazırlanan EPS görselleri üzerinden Ghostscript çağrısıyla kod çalıştırmaya yol açabiliyor.
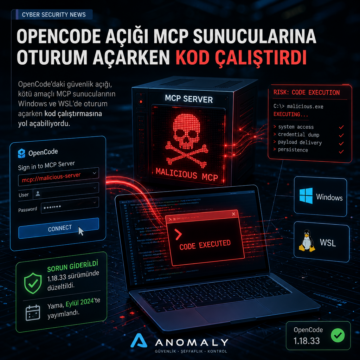
OpenCode’daki güvenlik açığı, kötü amaçlı MCP sunucularının Windows ve WSL’de oturum açarken kod çalıştırmasına yol açabiliyordu.
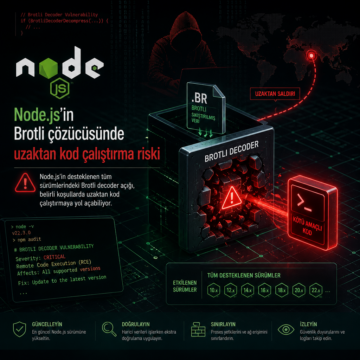
Node.js’in desteklenen tüm sürümlerindeki Brotli decoder açığı, belirli koşullarda uzaktan kod çalıştırmaya yol açabiliyor.
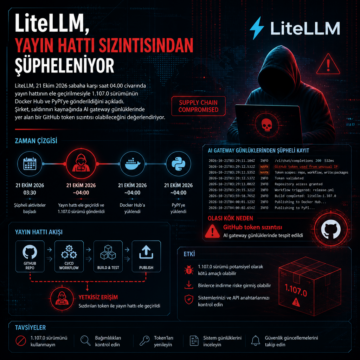
LiteLLM, 21 Ekim 2026 sabaha karşı saat 04.00 civarında yayın hattının ele geçirilmesiyle 1.107.0 sürümünün Docker Hub ve PyPI’ye gönderildiğini açıkladı.
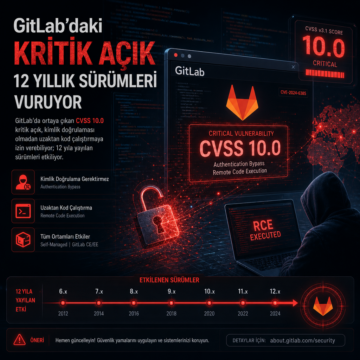
GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.
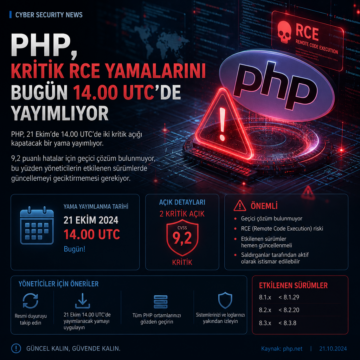
PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
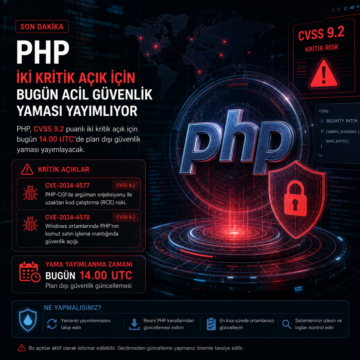
PHP, CVSS 9.2 puanlı iki kritik açık için bugün 14.00 UTC’de plan dışı güvenlik yaması yayımlayacak.
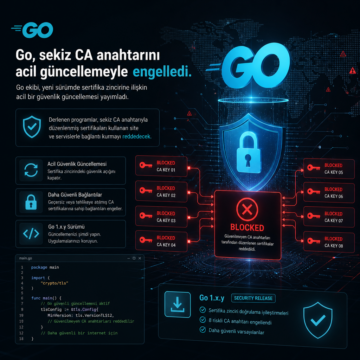
Go ekibi, yeni sürümde sertifika zincirine ilişkin acil bir güvenlik güncellemesi yayımladı.
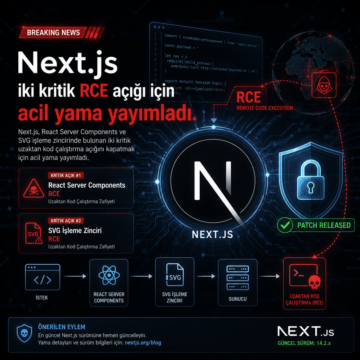
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
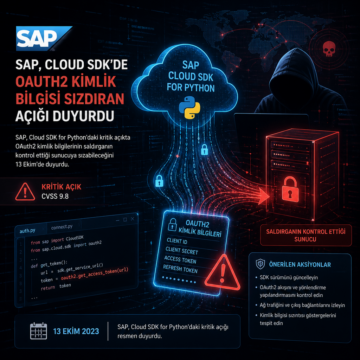
SAP, Cloud SDK for Python’daki kritik açıkta OAuth2 kimlik bilgilerinin saldırganın kontrol ettiği sunucuya sızabileceğini 13 Ekim’de duyurdu.