Tailscale, SSH bağlantı yönlendirmesindeki iki güvenlik açığını yamaladı.


Tailscale, SSH bağlantı yönlendirmesindeki iki güvenlik açığını yamaladı.
Apple, CoreGraphics’teki CVE-2026-86950 açığını eski iPhone ve iPad modellerine de taşıdığı yama ile kapattı.
PHP, Windows kurulumları için beş günde ikinci yamasını çıkardı. Brotli kod yürütme açığı cURL üzerinden, bazı yapılandırmalarda tetiklenebiliyor.
Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.
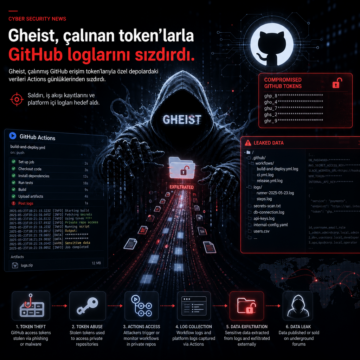
Gheist, çalınmış GitHub erişim token’larıyla özel depolardaki verileri Actions günlüklerinden sızdırdı.
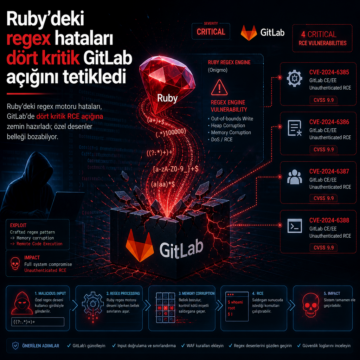
Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
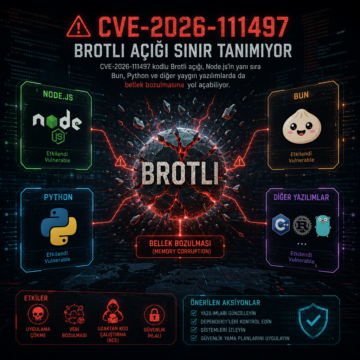
CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
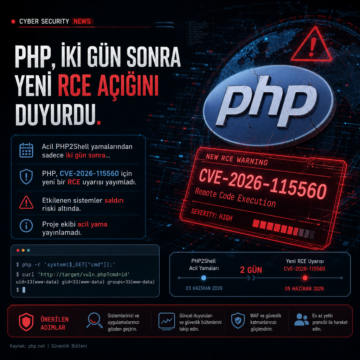
PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
ThreatsDay derlemesinde PingCAP kaynak kodu hırsızlığı, AI sırlarının açığa çıkması, Signal’deki arama kesme kusuru ve Laravel kimlik doğrulama atlatması…
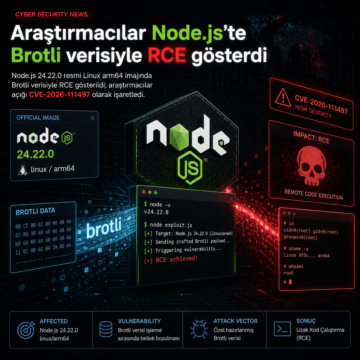
Node.js 24.22.0 resmi Linux arm64 imajında Brotli verisiyle RCE gösterildi; araştırmacılar açığı CVE-2026-111497 olarak işaretledi.