GitHub, npm yayın sürecini sıkılaştırdı; ilk başarılı yayından sonra doğrulanan paketler süresi dolmuş sayılmayacak.


GitHub, npm yayın sürecini sıkılaştırdı; ilk başarılı yayından sonra doğrulanan paketler süresi dolmuş sayılmayacak.
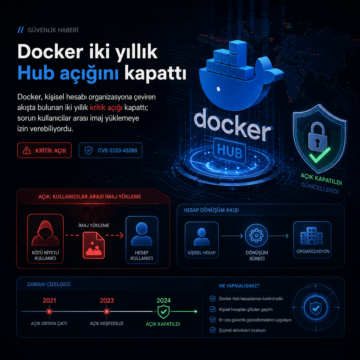
Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
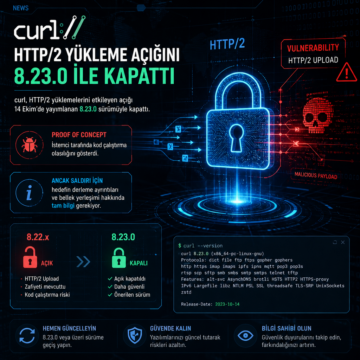
curl, HTTP/2 yüklemelerini etkileyen açığı 14 Ekim’de yayımlanan 8.23.0 sürümüyle kapattı.
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
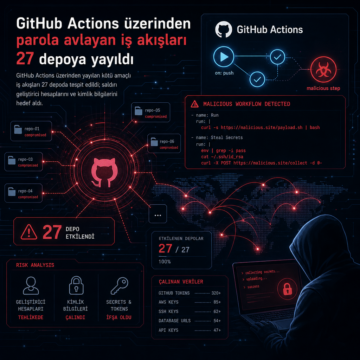
GitHub Actions üzerinden yayılan kötü amaçlı iş akışları 27 depoda tespit edildi; saldırı geliştirici hesaplarını ve kimlik bilgilerini hedef aldı.
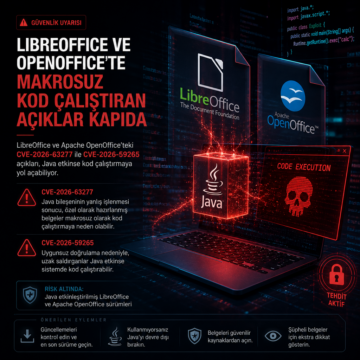
LibreOffice ve Apache OpenOffice’teki CVE-2026-63277 ile CVE-2026-59265 açıkları, Java etkinse kod çalıştırmaya yol açabiliyor.
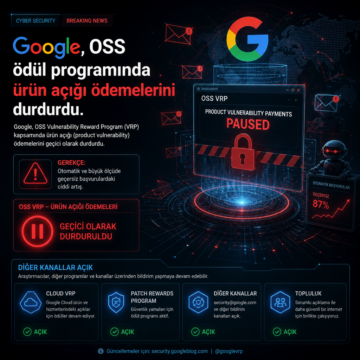
Google, OSS VRP’de ürün açığı ödemelerini geçici olarak durdurdu.
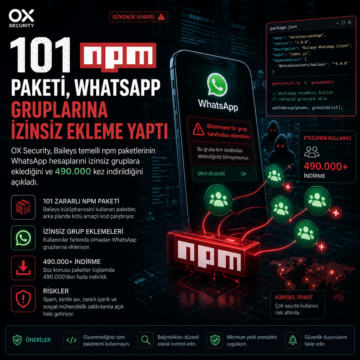
OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.
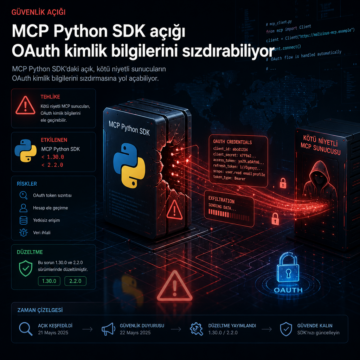
MCP Python SDK’daki açık, kötü niyetli sunucuların OAuth kimlik bilgilerini sızdırmasına yol açabiliyor. Düzeltme 1.30.0 ve 2.2.0 sürümlerinde.
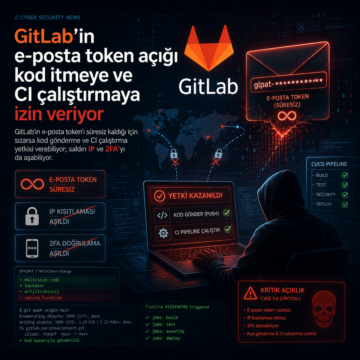
GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.