PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.


PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.
Zoom Workplace’in Windows sürümünde bulunan iki kritik açık, kimlik doğrulamasız yetki yükseltme riski doğuruyor. Yama yayımlandı.
Git’in yeni sürümleri, recursive clone sırasında kod çalıştırabilen CVE-2026-111760 dahil altı güvenlik açığını kapattı.
Google, Chrome için aktif istismar edilen CVE-2026-125350 dahil dokuz açığı kapattı. Sekizinci sıfırıncı gün için güncelleme yayımlandı.
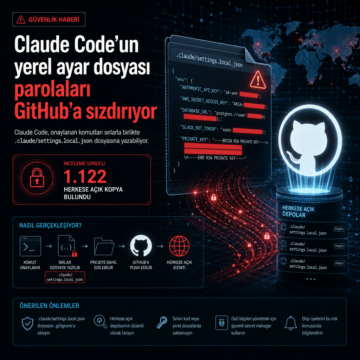
Claude Code, onaylanan komutları sırlarla birlikte .claude/settings.local.json dosyasına yazabiliyor; 1.122 herkese açık kopya bulundu.
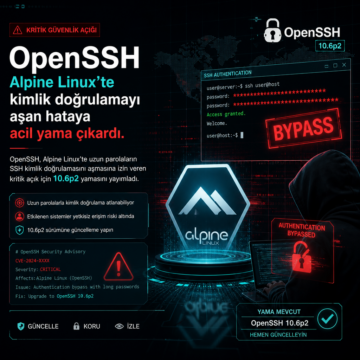
OpenSSH, Alpine Linux’te uzun parolaların SSH kimlik doğrulamasını aşmasına izin veren kritik açık için 10.6p2 yamasını yayımladı.
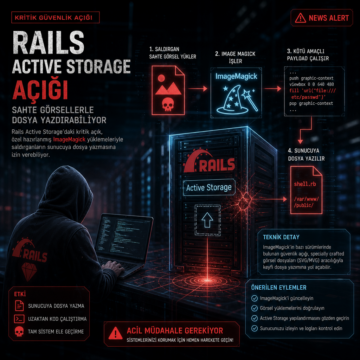
Rails Active Storage’daki kritik açık, özel hazırlanmış ImageMagick yüklemeleriyle saldırganların sunucuya dosya yazmasına izin verebiliyor.
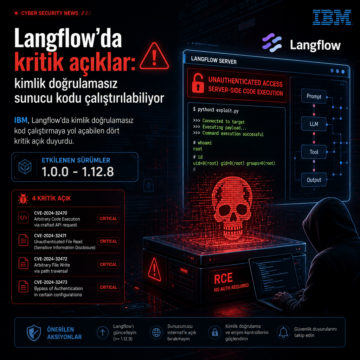
IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
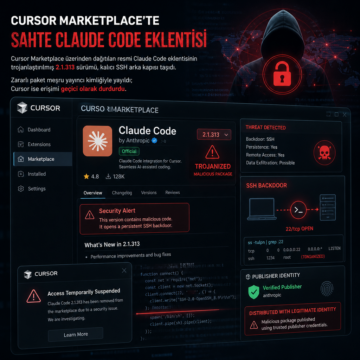
Cursor Marketplace üzerinden dağıtılan resmi Claude Code eklentisinin trojanlaştırılmış 2.1.313 sürümü, kalıcı SSH arka kapısı taşıdı.
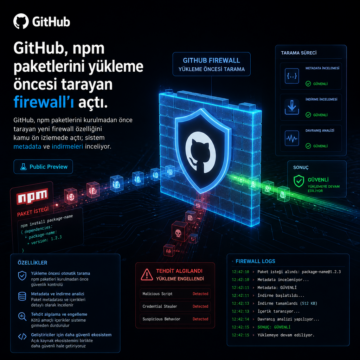
GitHub, npm paketlerini kurulmadan önce tarayan yeni firewall özelliğini kamu ön izlemede açtı; sistem metadata ve indirmeleri inceliyor.