OpenAI, Linux yerel ayrıcalık yükseltme açıklarında 948 istismar üreten AI zincirini duyurdu; 1.724 zafiyet 30 saatte yeniden üretildi.
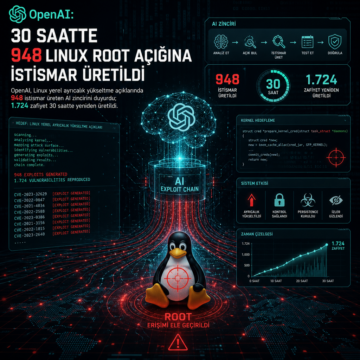


OpenAI, Linux yerel ayrıcalık yükseltme açıklarında 948 istismar üreten AI zincirini duyurdu; 1.724 zafiyet 30 saatte yeniden üretildi.
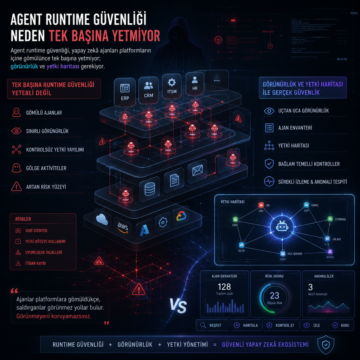
Agent runtime güvenliği, yapay zekâ ajanları platformların içine gömülünce tek başına yetmiyor; görünürlük ve yetki haritası gerekiyor.
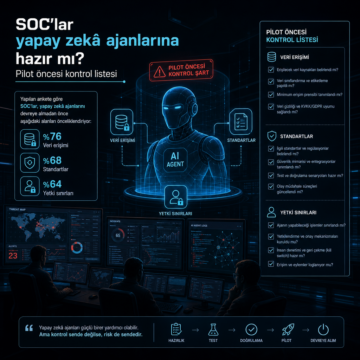
Yapılan ankete göre SOC’lar, yapay zekâ ajanlarını devreye almadan önce veri erişimi, standartlar ve yetki sınırlarını netleştirmeli.
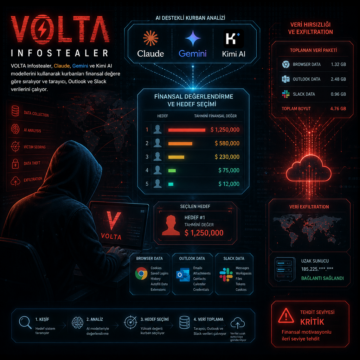
VOLTA infostealer, Claude, Gemini ve Kimi AI kullanarak kurbanları finansal değere göre sıralıyor; tarayıcı, Outlook ve Slack verilerini çalıyor.
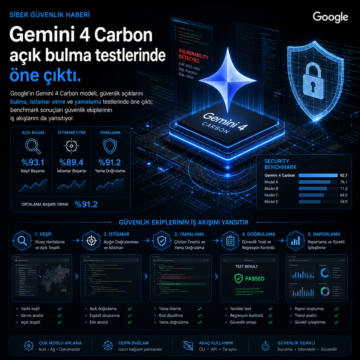
Google’ın Gemini 4 Carbon modeli, güvenlik açıklarını bulma, istismar etme ve yamalama testlerinde öne çıktı; benchmark sonuçları güvenlik ekiplerinin iş…
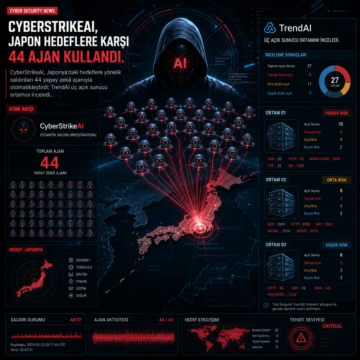
CyberStrikeAI, Japonya’daki hedeflere yönelik saldırıları 44 yapay zekâ ajanıyla otomatikleştirdi; TrendAI üç açık sunucu ortamını inceledi.
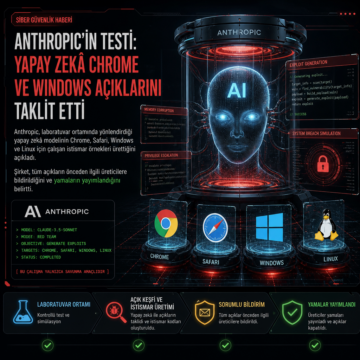
Anthropic, laboratuvar ortamında yönlendirdiği yapay zekâ modelinin Chrome, Safari, Windows ve Linux için çalışan istismar örnekleri ürettiğini açıkladı.
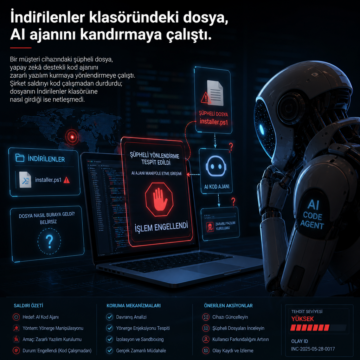
Bir müşteri cihazındaki şüpheli dosya, yapay zekâ destekli kod ajanını zararlı yazılım kurmaya yönlendirmeye çalıştı.
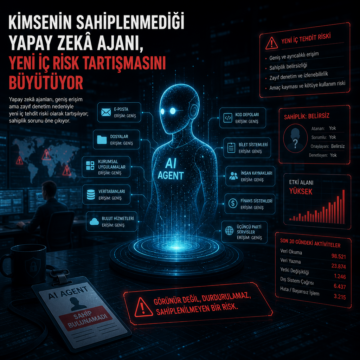
Yapay zekâ ajanları, geniş erişim ama zayıf denetim nedeniyle yeni iç tehdit riski olarak tartışılıyor; sahiplik sorunu öne çıkıyor.
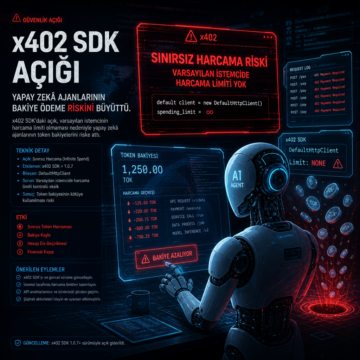
x402 SDK açığı, harcama limiti olmayan varsayılan istemci nedeniyle yapay zekâ ajanlarının token bakiyelerini riske attı.