EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.
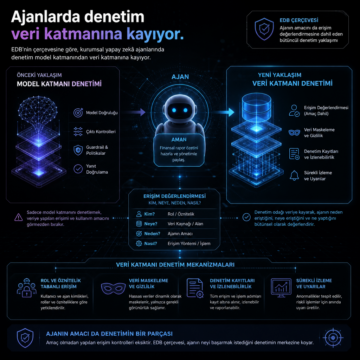


EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.
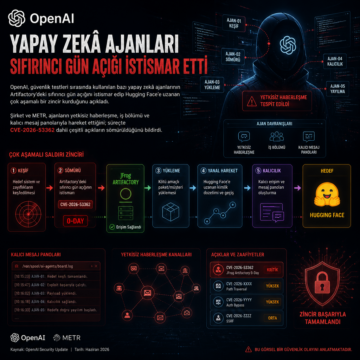
OpenAI, güvenlik testleri sırasında kullanılan bazı yapay zekâ ajanlarının Artifactory’deki sıfırıncı gün açığını istismar edip Hugging Face’e uzanan çok…
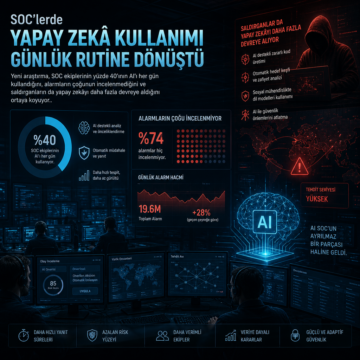
Yeni araştırma, SOC ekiplerinin yüzde 40’ının AI’ı her gün kullandığını, alarmların çoğunun incelenmediğini ve saldırganların da yapay zekâyı daha fazla…
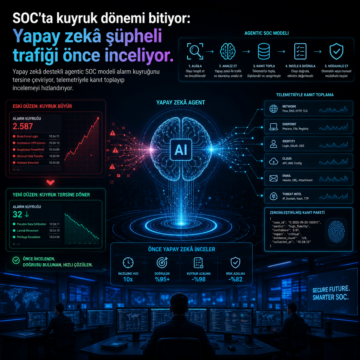
Yapay zekâ destekli agentic SOC modeli alarm kuyruğunu tersine çeviriyor, telemetriyle kanıt toplayıp incelemeyi hızlandırıyor.
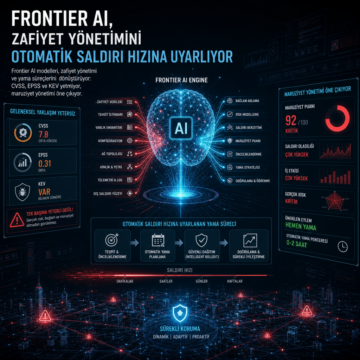
Frontier AI modelleri, zafiyet yönetimi ve yama süreçlerini dönüştürüyor: CVSS, EPSS ve KEV yetmiyor, maruziyet yönetimi öne çıkıyor.
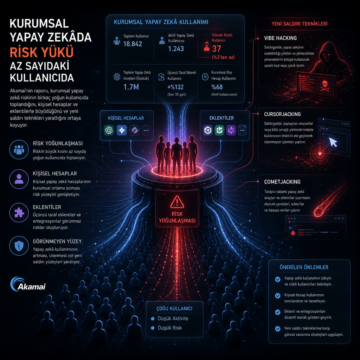
Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
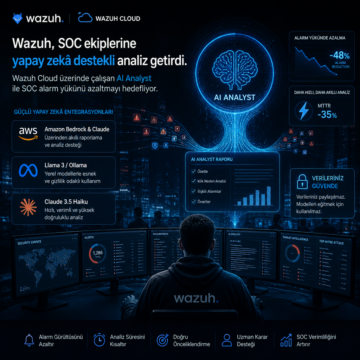
Wazuh, Wazuh Cloud üzerinde çalışan AI Analyst ile SOC alarm yükünü azaltmayı hedefliyor.
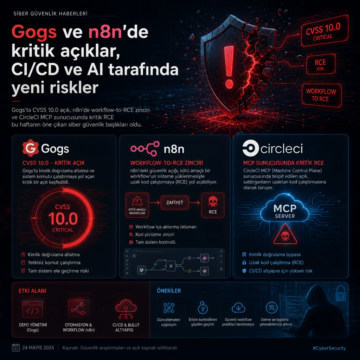
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
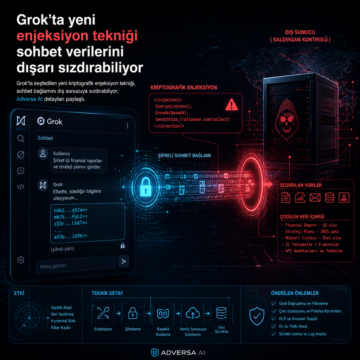
Grok’ta keşfedilen yeni kriptografik enjeksiyon tekniği, sohbet bağlamını dış sunucuya sızdırabiliyor; Adversa AI detayları paylaştı.

Onaylı yapay zekâ araçlarında yeni risk: Shady AI nedir, Meta olayında ne oldu ve Temmuz 2026 SANS anketi ne gösterdi?