Citizen Lab, Al Jazeera çalışanlarını hedef alan Candiru bulaşmalarının çevrimiçi reklamlar üzerinden tetiklendiğini ve sıfır tıklama zincirleriyle…
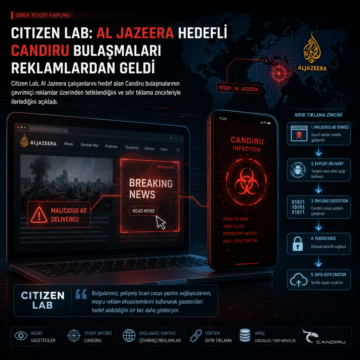


Citizen Lab, Al Jazeera çalışanlarını hedef alan Candiru bulaşmalarının çevrimiçi reklamlar üzerinden tetiklendiğini ve sıfır tıklama zincirleriyle…
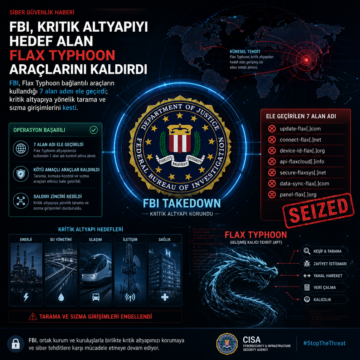
FBI, Flax Typhoon bağlantılı araçların kullandığı 7 alan adını ele geçirdi; kritik altyapıya yönelik tarama ve sızma girişimlerini kesti.
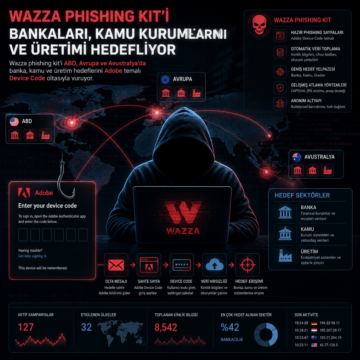
Wazza phishing kit’i ABD, Avrupa ve Avustralya’da banka, kamu ve üretim hedeflerini Adobe temalı Device Code oltasıyla vuruyor.
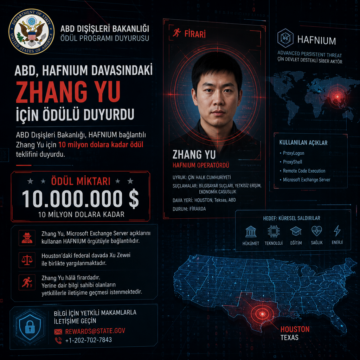
ABD Dışişleri Bakanlığı, HAFNIUM bağlantılı Zhang Yu için 10 milyon dolara kadar ödül teklifini duyurdu.
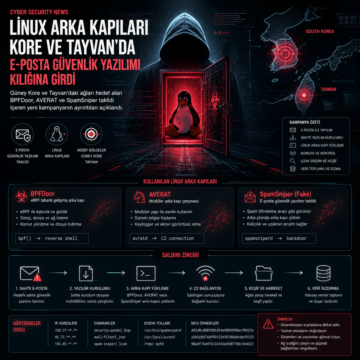
Güney Kore ve Tayvan’daki ağları hedef alan BPFDoor, AVERAT ve SpamSniper taklidi içeren yeni kampanyanın ayrıntıları açıklandı.
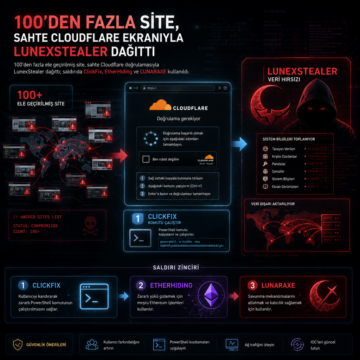
100’den fazla ele geçirilmiş site, sahte Cloudflare doğrulamasıyla LunexStealer dağıttı; saldırıda ClickFix, EtherHiding ve LUNARAXE kullanıldı.
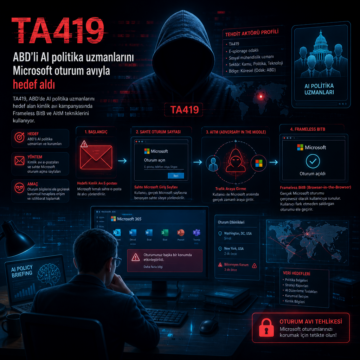
TA419, ABD’de AI politika uzmanlarını hedef alan kimlik avı kampanyasında Frameless BitB ve AitM tekniklerini kullanıyor.
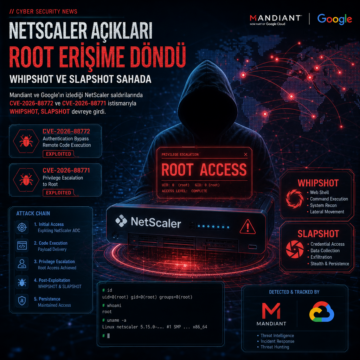
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
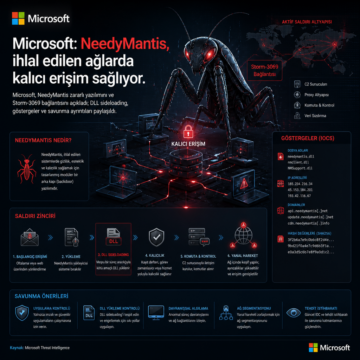
Microsoft, NeedyMantis zararlı yazılımını ve Storm-3069 bağlantısını açıkladı; DLL sideloading, göstergeler ve savunma ayrıntıları paylaşıldı.
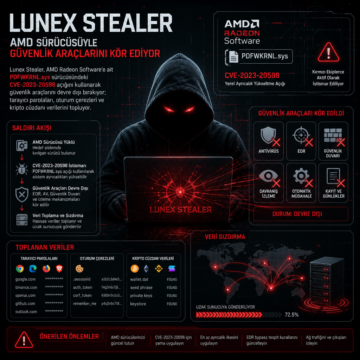
Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…