Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
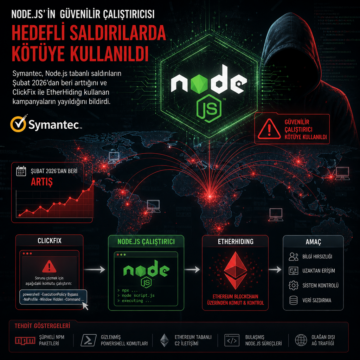


Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
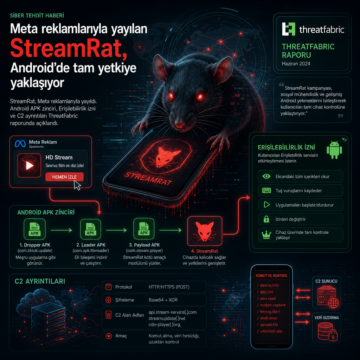
StreamRat, Meta reklamlarıyla yayıldı. Android APK zinciri, Erişilebilirlik izni ve C2 ayrıntıları ThreatFabric raporunda açıklandı.
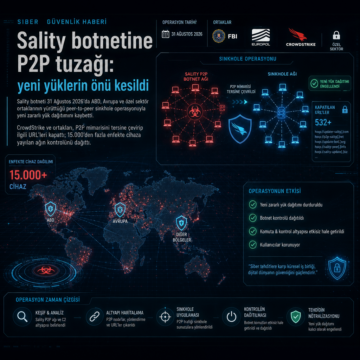
Sality botneti 31 Ağustos 2026’da ABD, Avrupa ve özel sektör ortaklarının yürüttüğü peer-to-peer sinkhole operasyonuyla yeni zararlı yük dağıtımını…
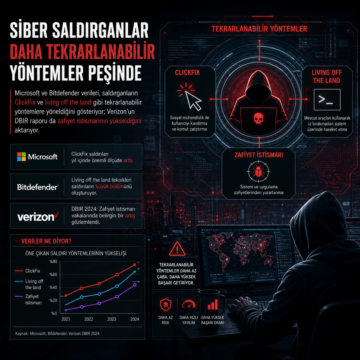
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
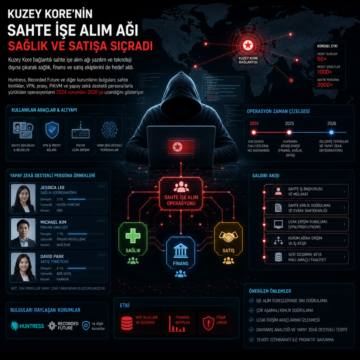
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.
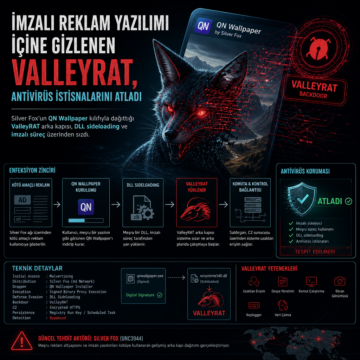
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
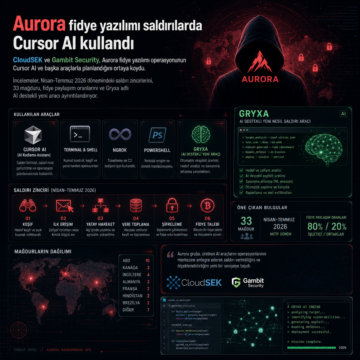
CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
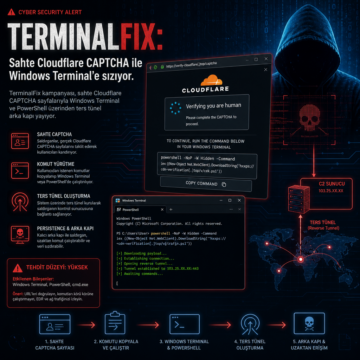
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.
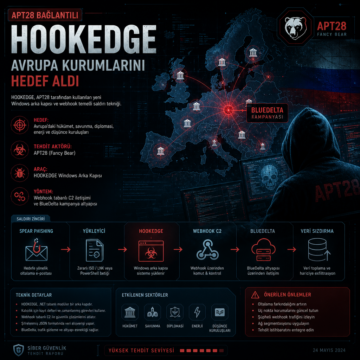
HOOKEDGE, APT28 ve BlueDelta kampanyası: Avrupa kurumlarını hedef alan yeni Windows arka kapısı ve webhook temelli saldırı tekniği
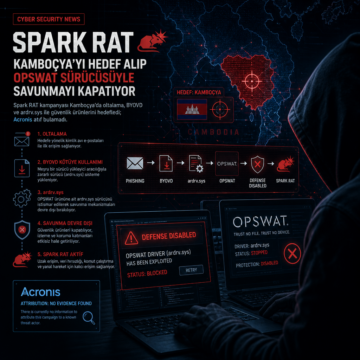
Spark RAT kampanyası Kamboçya’da oltalama, BYOVD ve ardrv.sys ile güvenlik ürünlerini hedefledi; Acronis atıf bulamadı.