Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
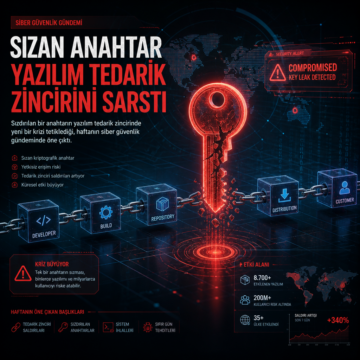


Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
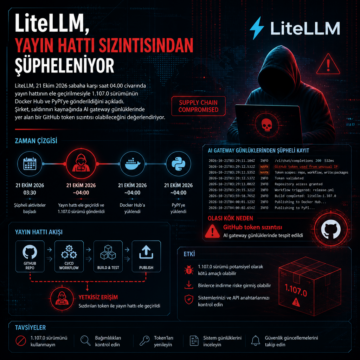
LiteLLM, 21 Ekim 2026 sabaha karşı saat 04.00 civarında yayın hattının ele geçirilmesiyle 1.107.0 sürümünün Docker Hub ve PyPI’ye gönderildiğini açıkladı.
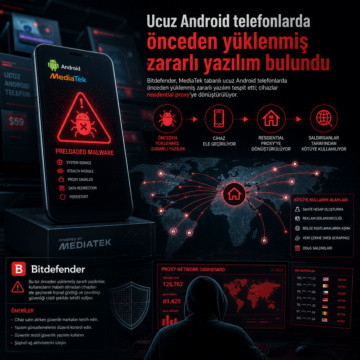
Bitdefender, MediaTek tabanlı ucuz Android telefonlarda önceden yüklenmiş zararlı yazılım tespit etti; cihazlar residential proxy’ye dönüştürülüyor.
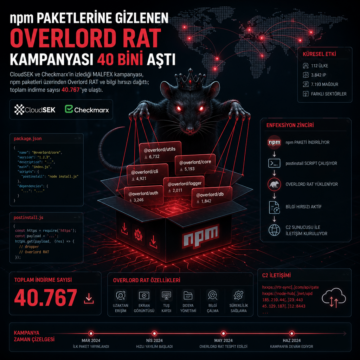
CloudSEK ve Checkmarx’in izlediği MALFEX kampanyası, npm paketleri üzerinden Overlord RAT ve bilgi hırsızı dağıttı; toplam indirme sayısı 40.767’ye ulaştı.
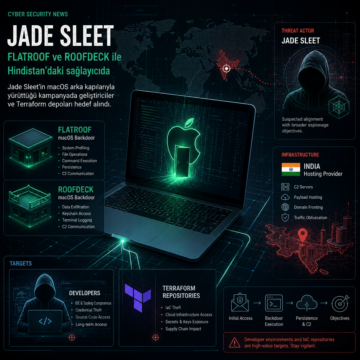
Jade Sleet’in macOS arka kapılarıyla yürüttüğü kampanyada geliştiriciler ve Terraform depoları hedef alındı.

Geçen hafta VMware vCenter, Windows, macOS, Chrome DevTools Protocol, MCP ve tedarik zinciri tarafında yeni açıklar ve saldırı teknikleri öne çıktı.

VS Code, uzantıların otomatik güncellemelerinde 2 saatlik bir gecikme getirerek tedarik zinciri saldırılarına karşı ek bir koruma katmanı sağladı. Bu uygulama, güvenilir yayıncılar dışındaki uzantılar için geçerli olup, benzer gecikme mekanizmaları diğer paket yöneticilerinde de yaygınlaşıyor. Siber güvenlik ekipleri için bu gelişme, yazılım tedarik zinciri risklerini azaltmada önemli bir adım olarak değerlendiriliyor.

GitHub, bir çalışan cihazının kötü amaçlı bir VS Code eklentisi üzerinden ele geçirilmesi sonucu yaklaşık 3.800 iç deponun dışarı aktarıldığını açıkladı. Aynı dönemde açık kaynak paket ekosisteminde de yeni bir tedarik zinciri kampanyası tespit edildi; bu durum geliştirici cihazları, CI/CD hatları ve bulut kimlik bilgilerinin ne kadar kritik olduğunu yeniden ortaya koyuyor.

Nx Console 18.95.0 sürümü üzerinden yürütülen saldırı, VS Code geliştiricilerinin kimlik bilgilerini hedef alan bir tedarik zinciri vakasına dönüştü. Olay, GitHub deposuna gizlenmiş zararlı bir commit, obfuscate edilmiş payload ve çok aşamalı veri sızdırma teknikleriyle ilerlediği için kurumsal geliştirme ortamları açısından ciddi risk oluşturuyor.
Son raporlara göre, tedarik zinciri solucanı npm paketlerini ele geçirerek geliştirici tokenlarını çalıyor. Bu saldırı, özellikle yazılım geliştirme ortamlarını ve açık kaynak ekosistemini etkiliyor. Siber güvenlik uzmanları, saldırının karmaşık yapısı nedeniyle e-posta güvenliği ve ağ segmentasyonu gibi önlemlerin önemine dikkat çekiyor.