ROMULUS ClickFix platformu sahte sayfalarla kullanıcıları komut çalıştırmaya zorluyor; LegionLoader ve başka zararlılar böyle dağıtılıyor.
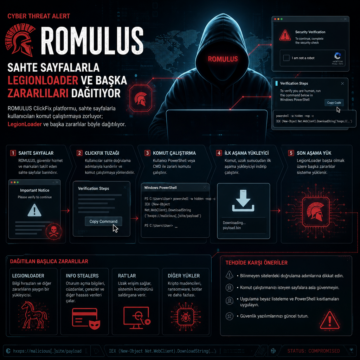


ROMULUS ClickFix platformu sahte sayfalarla kullanıcıları komut çalıştırmaya zorluyor; LegionLoader ve başka zararlılar böyle dağıtılıyor.
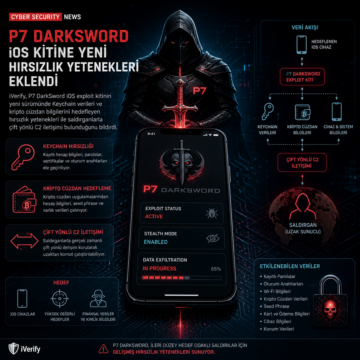
iVerify, P7 DarkSword iOS exploit kitinin yeni sürümünde Keychain verileri ve kripto cüzdan bilgilerini hedefleyen hırsızlık yetenekleri ile…
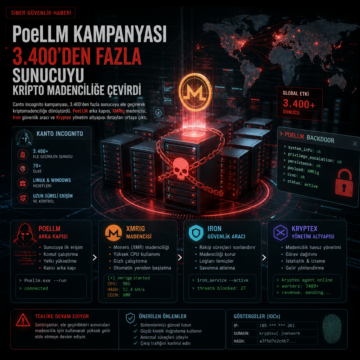
Canto Incognito kampanyası 3.400’den fazla sunucuyu ele geçirdi; PoeLLM, XMRig, Iron ve Kryptex ayrıntıları ortaya çıktı.
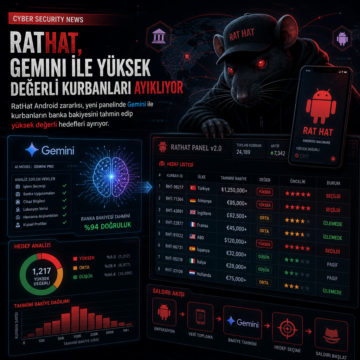
RatHat Android zararlısı, yeni panelinde Gemini ile kurbanların banka bakiyesini tahmin edip yüksek değerli hedefleri ayırıyor.
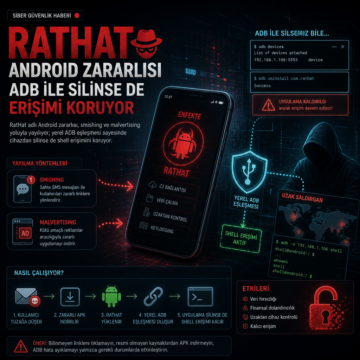
RatHat adlı Android zararlısı, smishing ve malvertising ile yayılıyor; yerel ADB eşleşmesi sayesinde silinse de shell erişimini koruyor.
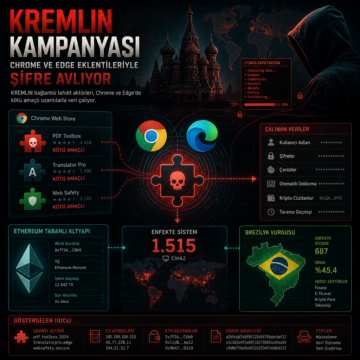
KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
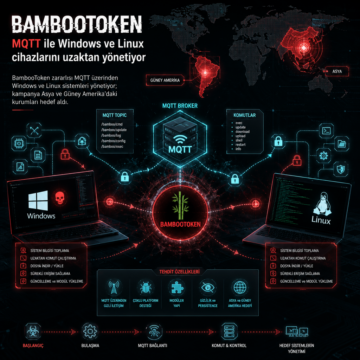
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
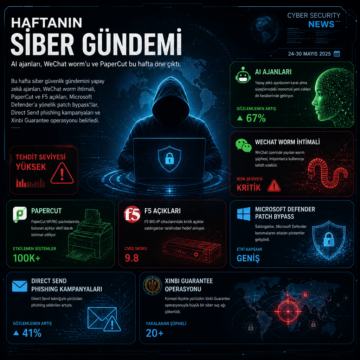
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
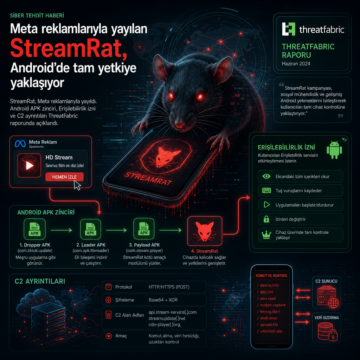
StreamRat, Meta reklamlarıyla yayıldı. Android APK zinciri, Erişilebilirlik izni ve C2 ayrıntıları ThreatFabric raporunda açıklandı.
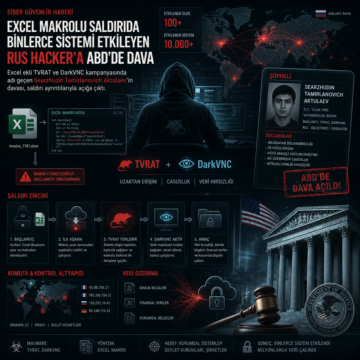
Excel ekli TVRAT ve DarkVNC kampanyasında adı geçen Searzhudin Tamirlanovich Aktulaev’in davası, saldırı ayrıntılarıyla açığa çıktı.