Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
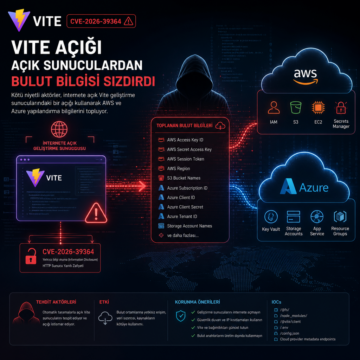


Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
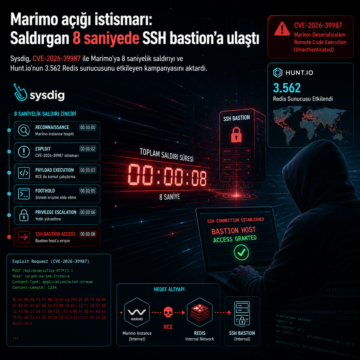
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
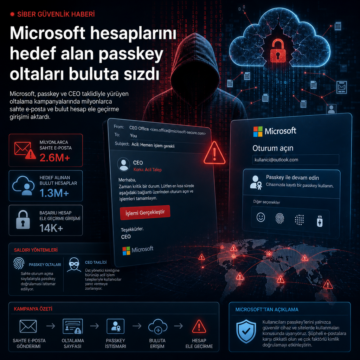
Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.
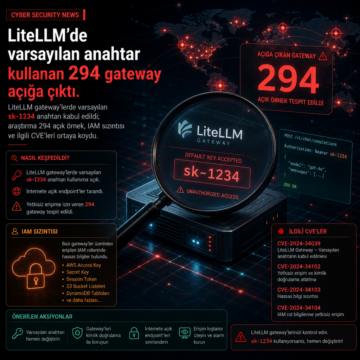
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
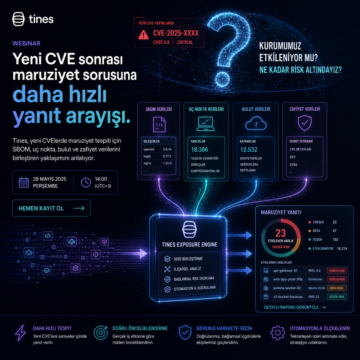
Tines, yeni CVE’lerde maruziyet tespiti için SBOM, uç nokta, bulut ve zafiyet verilerini birleştiren yaklaşımını webinarla anlatıyor.
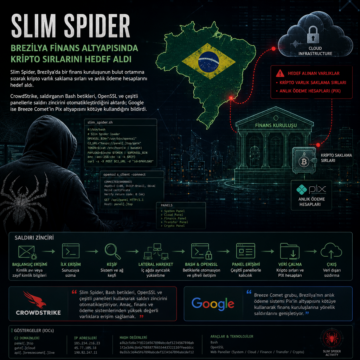
Slim Spider, Brezilya’da bir finans kuruluşunun bulut ortamına sızarak kripto varlık saklama sırları ve anlık ödeme hesaplarını hedef aldı.
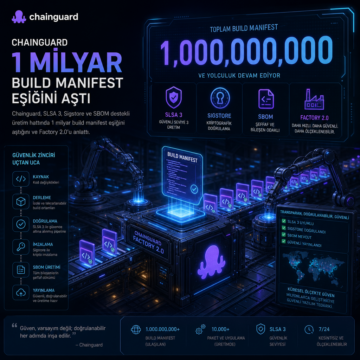
Chainguard, SLSA 3, Sigstore ve SBOM destekli üretim hattında 1 milyar build manifest eşiğini aştığını ve Factory 2.0’u anlattı.
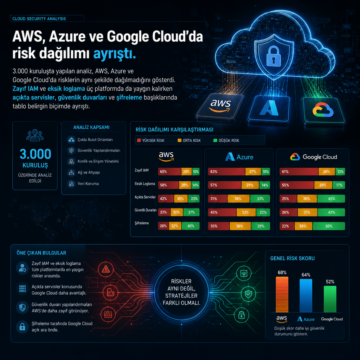
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
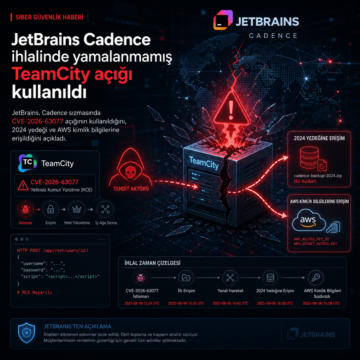
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
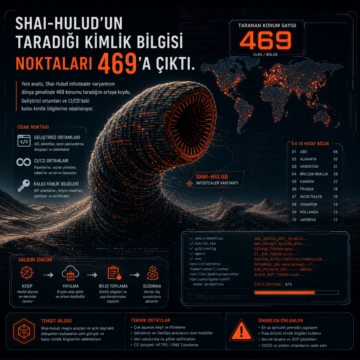
Shai-Hulud infostealer varyantı 469 konumu tarıyor. Yeni analiz, geliştirici ortamları ve CI/CD’deki kalıcı kimlik bilgilerine odaklanıyor.