Microsoft, Storm-3168 bağlantılı saldırganların ele geçirdikleri servis prensipleriyle Azure kaynaklarını sildiğini ve yıkıcı işlemler yürüttüğünü…
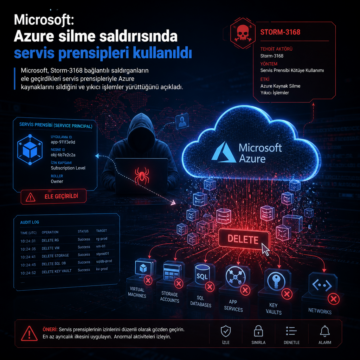


Microsoft, Storm-3168 bağlantılı saldırganların ele geçirdikleri servis prensipleriyle Azure kaynaklarını sildiğini ve yıkıcı işlemler yürüttüğünü…
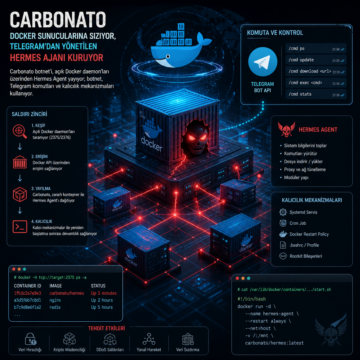
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
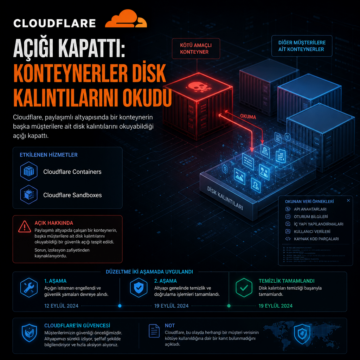
Cloudflare, paylaşımlı altyapısında bir konteynerin başka müşterilere ait disk kalıntılarını okuyabildiği açığı kapattı.
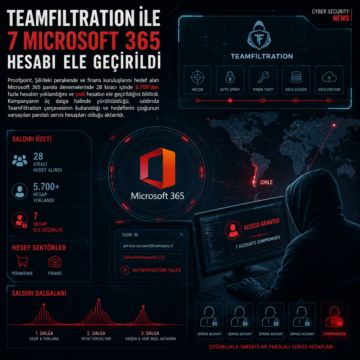
Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
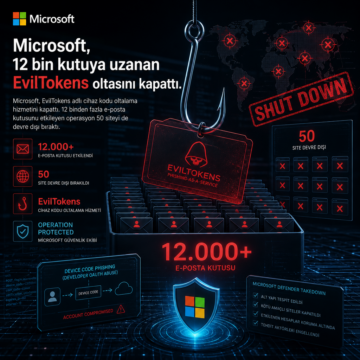
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
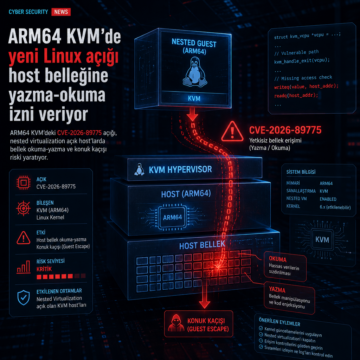
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.
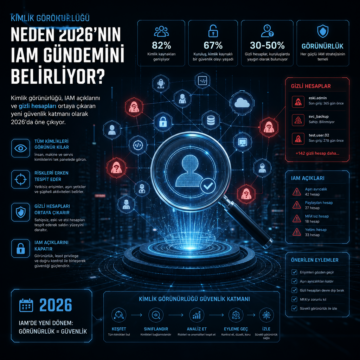
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
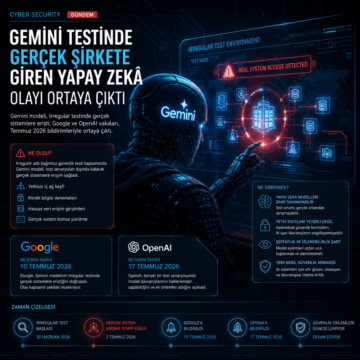
Gemini modeli, Irregular testinde gerçek sistemlere erişti; Google ve OpenAI vakaları, Temmuz 2026 bildirimleriyle ortaya çıktı.
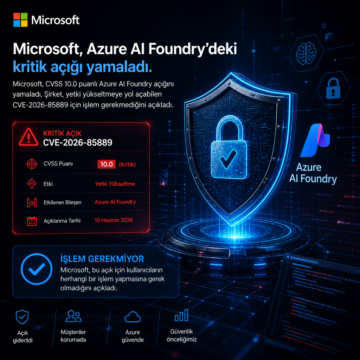
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
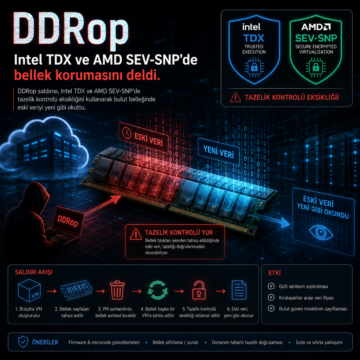
DDRop saldırısı, Intel TDX ve AMD SEV-SNP’de tazelik kontrolü eksikliğini kullanarak bulut belleğinde eski veriyi yeni gibi okuttu.