SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
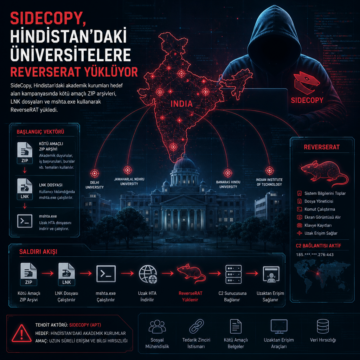


SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
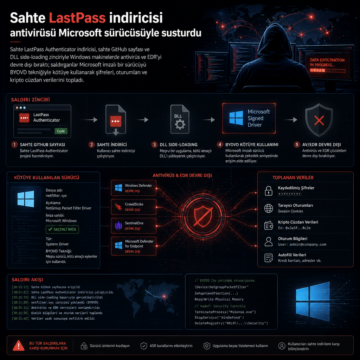
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…
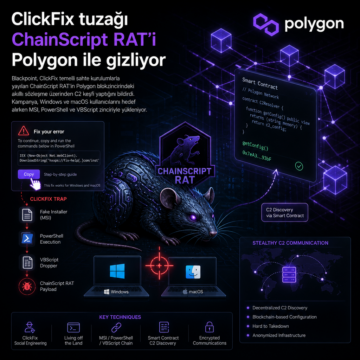
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
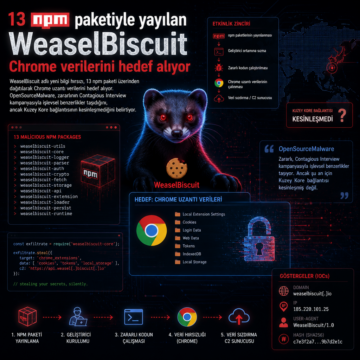
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
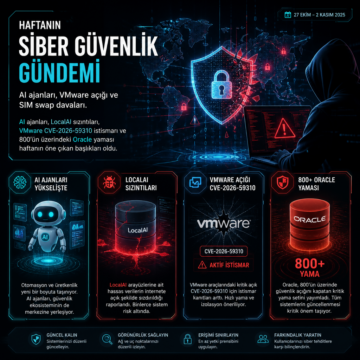
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
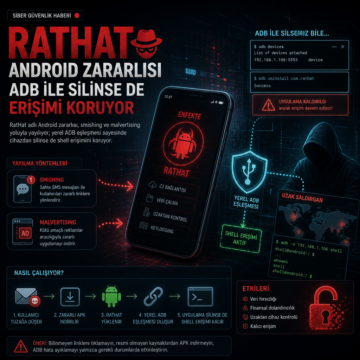
RatHat adlı Android zararlısı, smishing ve malvertising ile yayılıyor; yerel ADB eşleşmesi sayesinde silinse de shell erişimini koruyor.
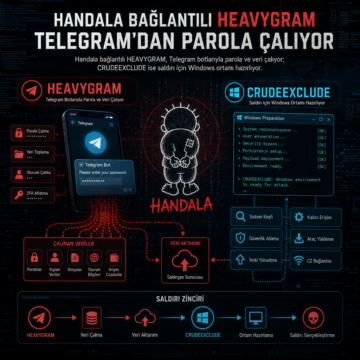
Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
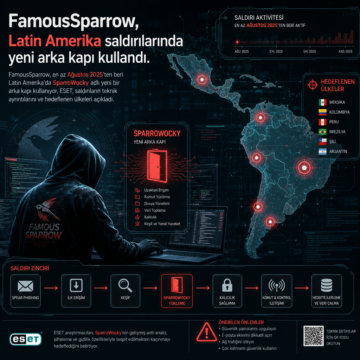
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
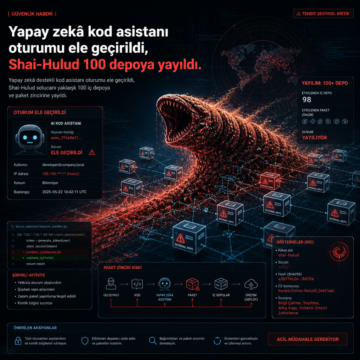
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.
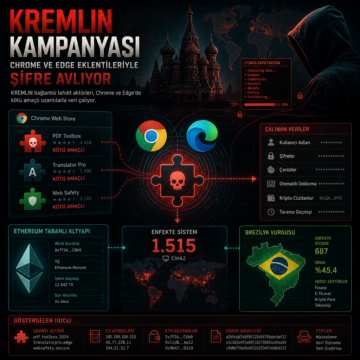
KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.