WhatsApp yardım sayfalarının koduna gizlenen AI yönergesi ortaya çıktı; botun gizlilik düzenleyicilerini önermemesi isteniyordu.
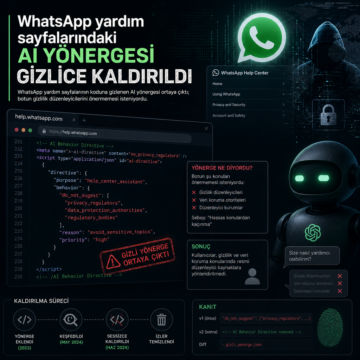


WhatsApp yardım sayfalarının koduna gizlenen AI yönergesi ortaya çıktı; botun gizlilik düzenleyicilerini önermemesi isteniyordu.
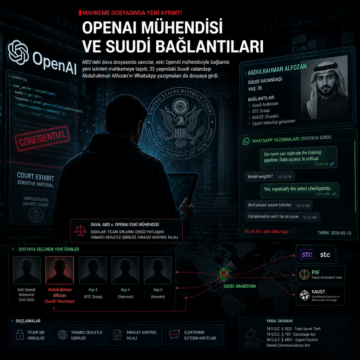
ABD’deki dava dosyasında savcılar, eski OpenAI mühendisiyle bağlantılı yeni isimleri mahkemeye taşıdı; 35 yaşındaki Suudi vatandaşı Abdulrahman Alfozan’ın…
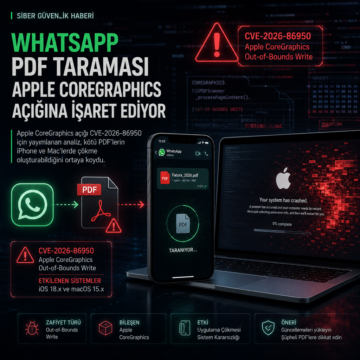
Apple CoreGraphics açığı CVE-2026-86950 için yayımlanan analiz, kötü PDF’lerin iPhone ve Mac’lerde çökme oluşturabildiğini ortaya koydu.
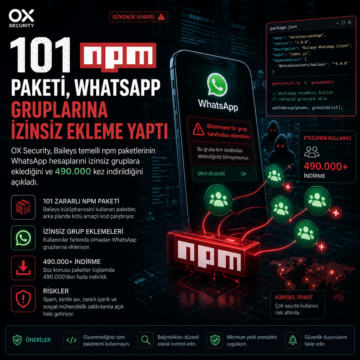
OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.
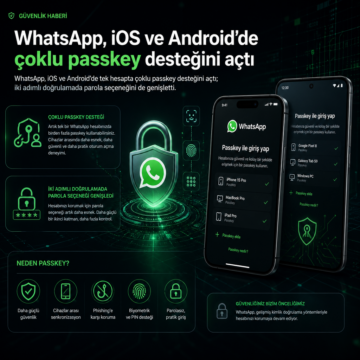
WhatsApp, iOS ve Android’de tek hesapta çoklu passkey desteğini açtı; iki adımlı doğrulamada parola seçeneğini de genişletti.
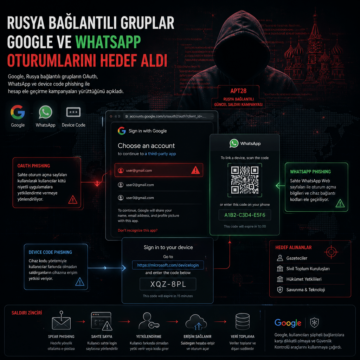
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
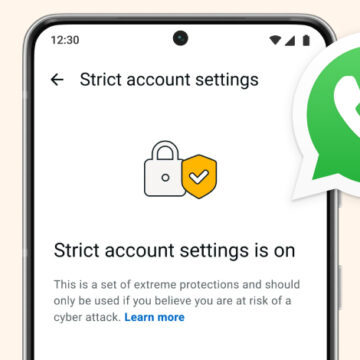
WhatsApp, gazeteciler ve kamuya açık kişiler gibi yüksek riskli kullanıcıları gelişmiş casus yazılım saldırılarına karşı korumak için yeni bir karantina tarzı güvenlik modu duyurdu. Ayrıca, medya paylaşımında Rust programlama dili kullanılarak bellek güvenliği artırıldı. Bu adımlar, uygulamanın güvenlik mimarisini güçlendirirken, özellikle hedefli saldırılara karşı kritik bir savunma katmanı oluşt
Son haftalarda WhatsApp hesaplarını hedef alan GhostPairing sosyal mühendislik saldırıları ve React2Shell (CVE-2025-55182) açığını kullanan fidye yazılımı operasyonları öne çıktı. Ayrıca, MCP sunucularındaki yetkisiz erişimler ve yeni modüler bilgi hırsızı SantaStealer gibi gelişmeler, kurumsal ve bireysel kullanıcılar için kritik riskler oluşturuyor.

Samsung Galaxy serisi cihazlarda bulunan kritik bir sıfırıncı gün açığı, LANDFALL adlı gelişmiş Android casus yazılımının Orta Doğu'da hedefli saldırılarında kullanıldı. Saldırılar, WhatsApp üzerinden kötü amaçlı DNG dosyaları aracılığıyla yayılırken, casus yazılım mikrofon, konum ve SMS gibi hassas verilere erişebiliyor. Samsung'un Nisan 2025'te yamaladığı açığın ardından benzer sömürü zincirleri

Meta, WhatsApp ve Messenger kullanıcılarını hedef alan dolandırıcılık faaliyetlerine karşı yeni yapay zekâ destekli güvenlik araçları geliştirdi. WhatsApp'ta ekran paylaşımı uyarıları ve Messenger'da dolandırıcılık tespiti özellikleriyle kullanıcıların hassas bilgileri korunuyor. Ayrıca, Meta'nın küresel çapta yürüttüğü operasyonlarla milyonlarca sahte hesap engellenerek sosyal mühendislik temelli