Grok ile oluşturulan 35 binden fazla uygulama herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri ve parola metinlerini görünür…
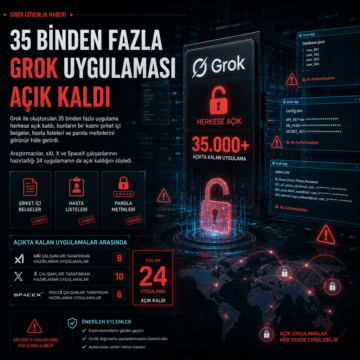


Grok ile oluşturulan 35 binden fazla uygulama herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri ve parola metinlerini görünür…
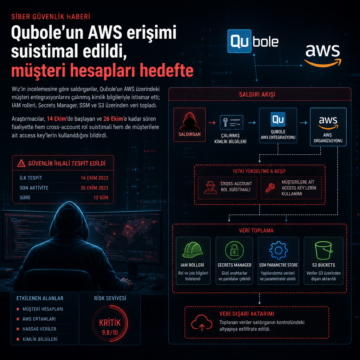
Wiz’in incelemesine göre saldırganlar, Qubole’un AWS üzerindeki müşteri entegrasyonlarını çalınmış kimlik bilgileriyle istismar etti; IAM rolleri, Secrets…
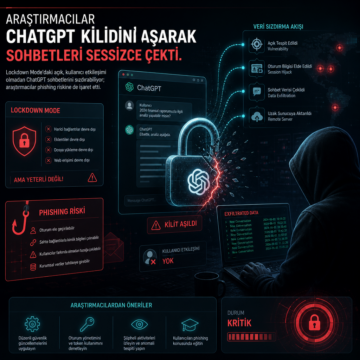
Lockdown Mode’daki açık, kullanıcı etkileşimi olmadan ChatGPT sohbetlerini sızdırabiliyor; araştırmacılar phishing riskine de işaret etti.
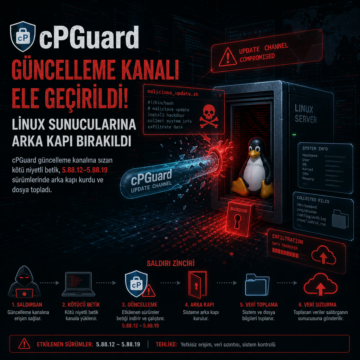
cPGuard güncelleme kanalına sızan betik, 5.88.12-5.88.19 sürümlerinde arka kapı kurdu ve dosya topladı.
Chainalysis, iç sistemlerine yönelik bir sızmayı doğruladı; bazı müşteri kimlik verileri ifşa oldu.
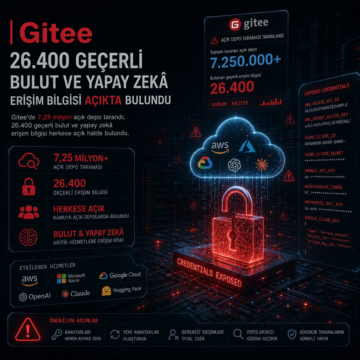
Gitee’de 7,25 milyon açık depo tarandı; 26.400 geçerli bulut ve yapay zekâ erişim bilgisi herkese açık halde bulundu.
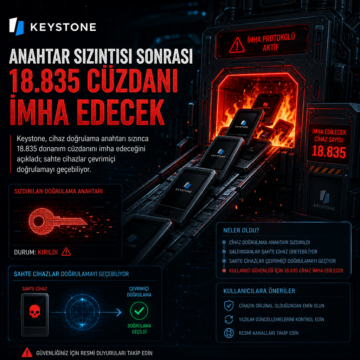
Keystone, cihaz doğrulama anahtarı sızınca 18.835 donanım cüzdanını imha edeceğini açıkladı; sahte cihazlar çevrimiçi doğrulamayı geçebiliyor.
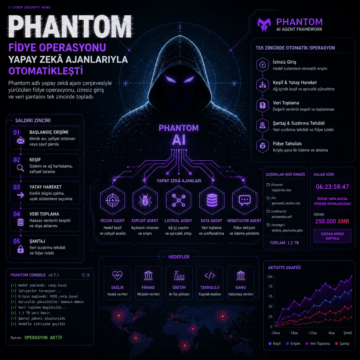
Phantom adlı yapay zekâ ajanı çerçevesiyle yürütülen fidye operasyonu, izinsiz giriş ve veri şantajını tek zincirde topladı.
ThreatsDay derlemesinde PingCAP kaynak kodu hırsızlığı, AI sırlarının açığa çıkması, Signal’deki arama kesme kusuru ve Laravel kimlik doğrulama atlatması…
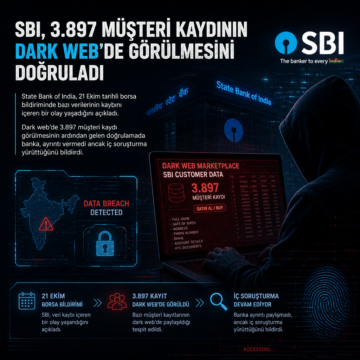
State Bank of India, 21 Ekim tarihli borsa bildiriminde bazı verilerinin kaybını içeren bir olay yaşadığını açıkladı.