BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
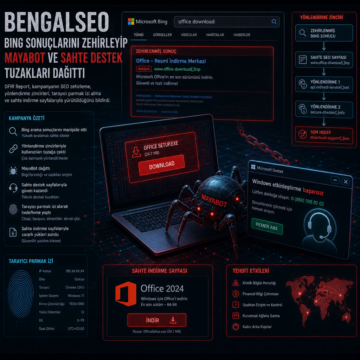


BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
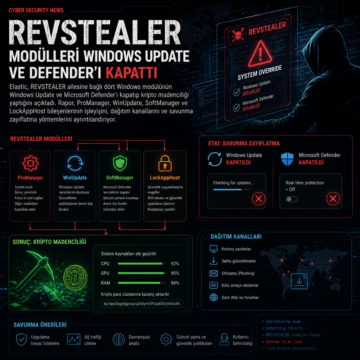
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
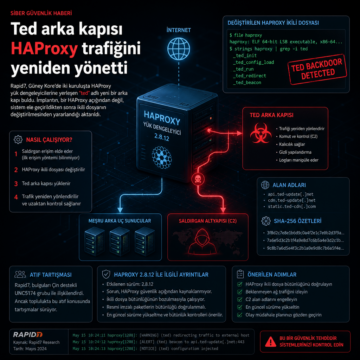
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
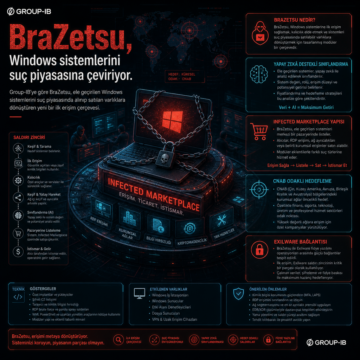
Group-IB’ye göre BraZetsu, ele geçirilen Windows sistemlerini suç piyasasında alınıp satılan varlıklara dönüştüren yeni bir ilk erişim çerçevesi.
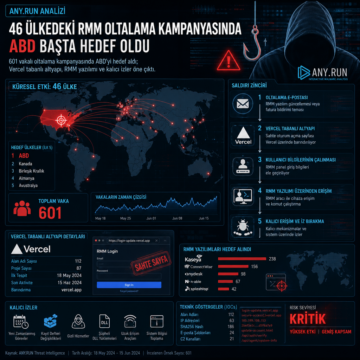
ANY.RUN analizi, 601 vakalı oltalama kampanyasında ABD’yi hedef aldı; Vercel tabanlı altyapı, RMM yazılımı ve kalıcı izler öne çıktı.
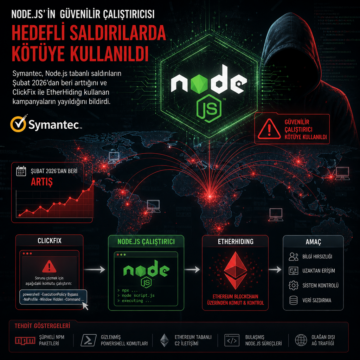
Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
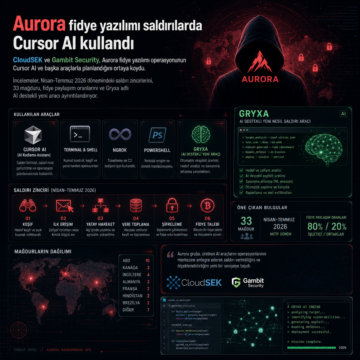
CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
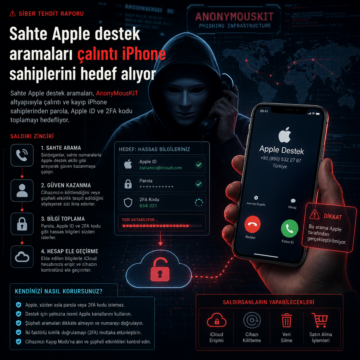
Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.
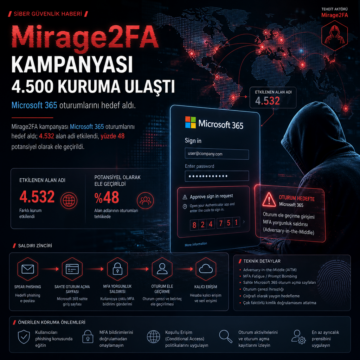
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.
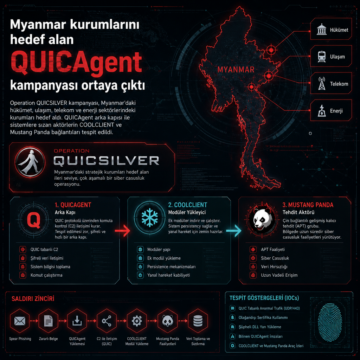
Operation QUICSILVER kampanyası Myanmar kurumlarını hedef aldı; QUICAgent, COOLCLIENT ve Mustang Panda ayrıntıları ortaya çıktı.