SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
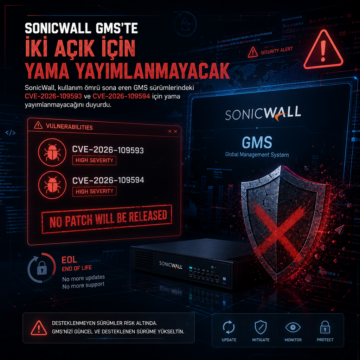


SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
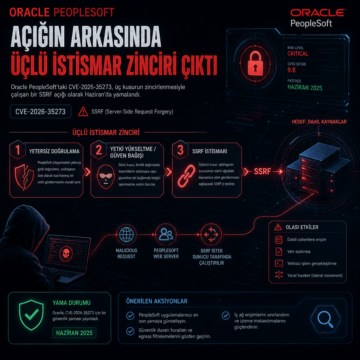
Oracle PeopleSoft’taki CVE-2026-35273, üç kusurun zincirlenmesiyle çalışan bir SSRF açığı olarak Haziran’da yamalandı.
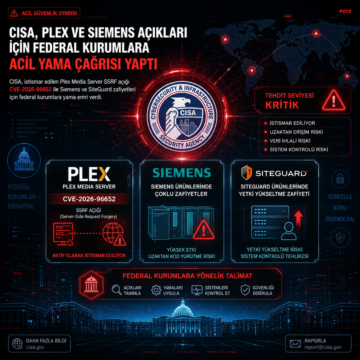
CISA, istismar edilen Plex Media Server SSRF açığı CVE-2026-96652 ile Siemens ve SiteGuard zafiyetleri için federal kurumlara yama emri verdi.
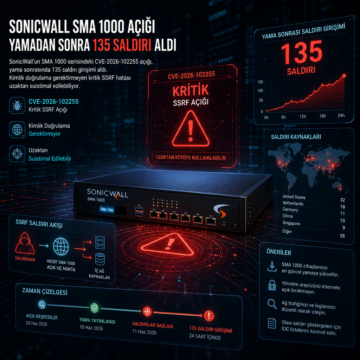
SonicWall’un SMA 1000 serisindeki CVE-2026-102255 açığı, yama sonrasında 135 saldırı girişimi aldı.
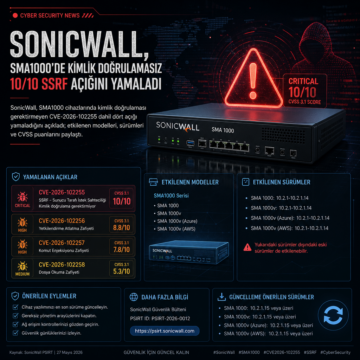
SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
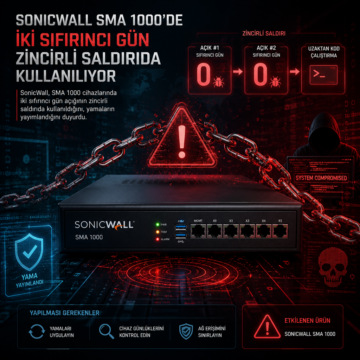
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.

Cisco Unified Communications Manager’da keşfedilen kritik bir dosya yazma açığı, WebDialer servisi aktif olan sistemlerde uzaktan saldırganların yetki yükseltmesine zemin hazırlıyor. Zafiyetin aktif olarak istismar edildiği rapor edilirken, Cisco yamalar yayınladı; ancak güncelleme yapılamayan sistemlerde WebDialer servisi kapatılmalı. Bu gelişme, iletişim altyapılarının güvenliği açısından yeni bir uyarı niteliğinde.
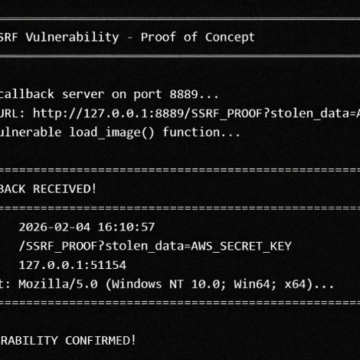
LMDeploy yazılımındaki CVE-2026-33626 kodlu Sunucu Tarafı İstek Sahteciliği (SSRF) açığı, tespit edilmesinden sadece 13 saat sonra aktif olarak kötüye kullanıldı. Bu zafiyet, özellikle sunucu altyapılarına erişim sağlamak isteyen saldırganlar için kritik risk oluşturuyor. Siber güvenlik ekiplerinin hızlı müdahalesi ve kapsamlı izleme araçları kullanması önem taşıyor.
CISA, SolarWinds Web Help Desk, Ivanti Endpoint Manager ve Workspace One UEM ürünlerinde bulunan üç yüksek riskli güvenlik açığının aktif olarak istismar edildiğini duyurdu. Bu zafiyetler, özellikle fidye yazılımı saldırıları ve kimlik doğrulama atlatma teknikleriyle hedef alınmakta. Kurumsal ağlarda ve kamu kurumlarında riskleri azaltmak için acil yamalar uygulanmalı.

Chainlit AI çerçevesinde tespit edilen dosya okuma ve SSRF güvenlik açıkları, hassas veri sızıntısı ve yatay hareket riskini artırıyor. Ayrıca Microsoft MarkItDown MCP sunucusundaki URI çağrı zafiyeti, AWS kimlik bilgilerinin ele geçirilmesine yol açabiliyor. Siber güvenlik ekiplerinin bu açıklara karşı hızlı önlem alması kritik önem taşıyor.