tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
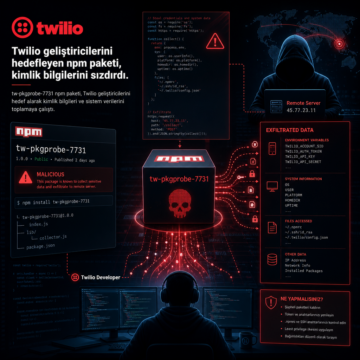


tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
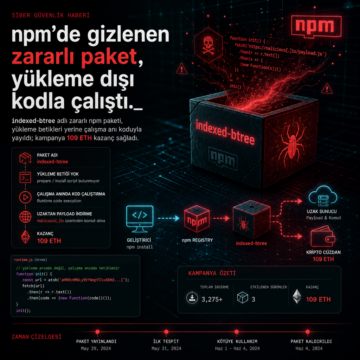
indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
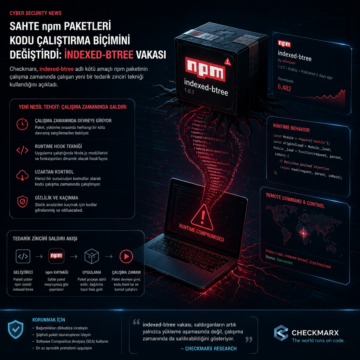
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
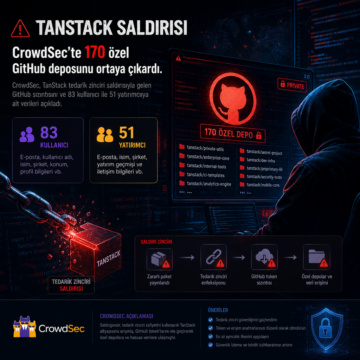
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
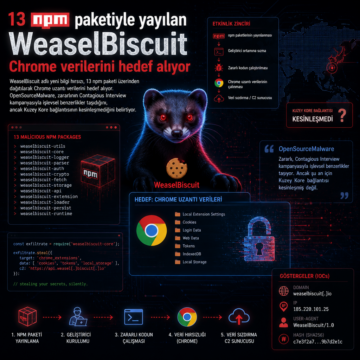
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
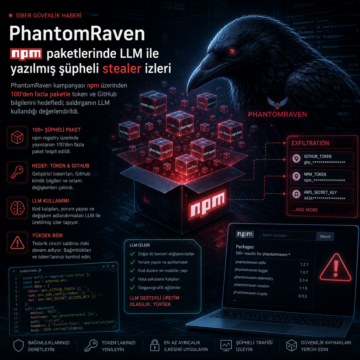
PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
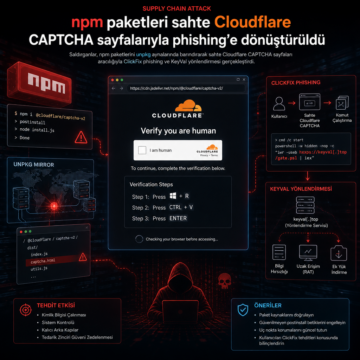
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
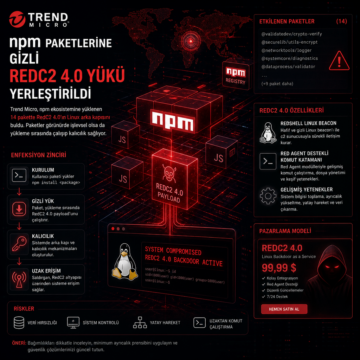
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.

Amazon Threat Intelligence, debug ve chalk npm paketlerine yönelik 2025 Eylül saldırısını Kuzey Kore bağlantılı bir grupla ilişkilendirdi; ancak şirketin paylaştığı kanıtlar kamuya açık iddiayı bütünüyle kapatmıyor. Haberde, axios, typo-crypto, Aikido, Wiz, Google, Microsoft ve npm tarafındaki bulgular ile teknik ayrıntılar da yer alıyor.

Socket, Joyfill ekosistemine ait iki npm paketinde import anında çalışan ve Tron, Aptos ile BNB Smart Chain üzerinden ikinci aşama yükleri çeken kötü amaçlı bir JavaScript implantı bulduğunu açıkladı. Araştırmaya göre paketler, DEV#POPPER ve PolinRider ile ilişkili örüntüler taşıyor; son aşamadaki kod Node.js RAT ve Python infostealer yetenekleriyle kimlik bilgileri, tarayıcı verileri, Git kayıtları ve geliştirme araçlarına ait dosyaları hedef alıyor.