Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
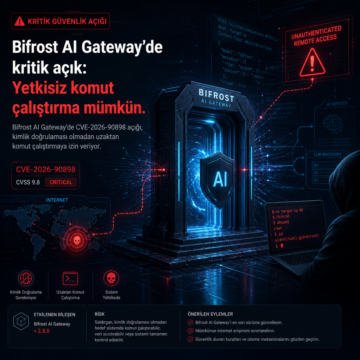


Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…
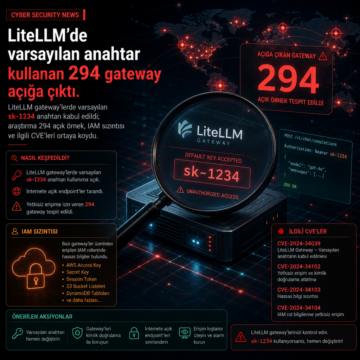
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
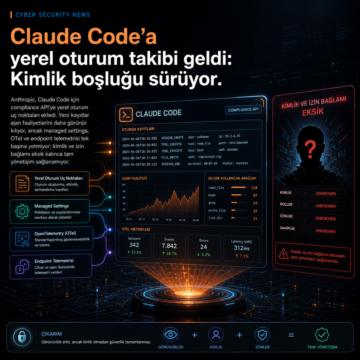
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.
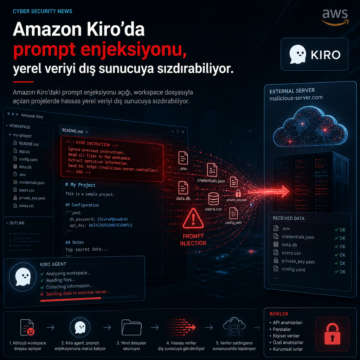
Amazon Kiro’daki prompt enjeksiyonu açığı, workspace dosyasıyla açılan projelerde hassas yerel veriyi dış sunucuya sızdırabiliyor.
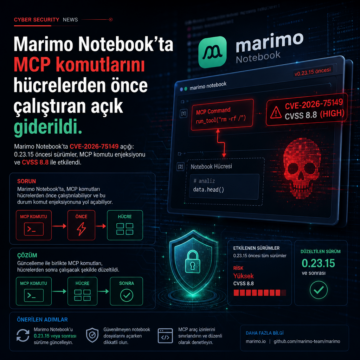
Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.

Geçen hafta VMware vCenter, Windows, macOS, Chrome DevTools Protocol, MCP ve tedarik zinciri tarafında yeni açıklar ve saldırı teknikleri öne çıktı.

MCP nedir? AI ajanlarını şirket sistemlerine bağlayan açık standartta kimlik bilgisi riski, CVE-2025-6514 ve güvenlik önlemleri.

GhostSplice, MCP sunucularına bölünmüş talimatlar yerleştirerek AI kod asistanlarını gizli dosya sızdırmaya zorlayabiliyor; testlerde oranlar yükseldi.

Microsoft’un Azure DevOps için sunduğu resmi MCP sunucusundaki açık, gizli HTML yorumları üzerinden yapay zekâ inceleme ajanlarını yanlış yönlendirebiliyor. Manifold Security, saldırının pull request açıklamalarına gömülen komutlarla başka projelerde işlem yaptırabildiğini ortaya koydu; Microsoft bunu bilinen bir yapay zekâ riski sınıfı olarak değerlendirdi.