Etiket: kimlik avı

Anasayfa » kimlik avı » Sayfa 5
FortiGate RaaS, Citrix İstismarı ve LiveChat Oltalama: 2024-2026 Arası Kritik Siber Tehditler
Yazı

FortiGate RaaS, Citrix İstismarı ve LiveChat Oltalama: 2024-2026 Arası Kritik Siber Tehditler

Son dönemde FortiGate cihazlarını hedef alan The Gentlemen RaaS operasyonu, Citrix NetScaler açıklarının kitlesel sömürüsü ve LiveChat üzerinden yürütülen gelişmiş kimlik avı kampanyaları öne çıkıyor. Bu tehditler, kurumsal ağlardan ITSM platformlarına kadar geniş bir yelpazede etkili olurken, güvenlik ekiplerinin güncel yamalar, çok katmanlı savunma ve kullanıcı eğitimi gibi önlemleri önceliklend

Kimlik Avı Tespitinde Ölçeklenebilirlik İçin 3 Kritik Adım
Yazı

Kimlik Avı Tespitinde Ölçeklenebilirlik İçin 3 Kritik Adım

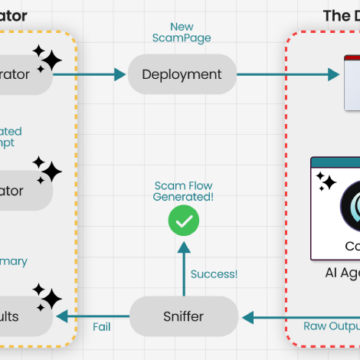
Modern SOC'lar, kimlik avı saldırılarının hızına yetişmekte zorlanıyor. Şifreli trafik, çok aşamalı yönlendirmeler ve kullanıcı etkileşimi gerektiren saldırılar, manuel incelemeyi yetersiz kılıyor. Bu nedenle, güvenli etkileşim, otomasyon ve SSL şifre çözme tekniklerinin entegre edilmesiyle kimlik avı tespiti ölçeklendirilmeli.

Perplexity Comet AI Tarayıcısına Karşı Gelişmiş Kimlik Avı Saldırıları ve Prompt Enjeksiyonları
Yazı

Perplexity Comet AI Tarayıcısına Karşı Gelişmiş Kimlik Avı Saldırıları ve Prompt Enjeksiyonları

Yapılan son analizler, Perplexity'nin Comet AI tarayıcısının dört dakikadan kısa sürede kimlik avı dolandırıcılığına maruz kaldığını ortaya koydu. Bu saldırılar, AI tarayıcıların davranışlarını manipüle eden gelişmiş prompt enjeksiyon teknikleriyle gerçekleştiriliyor ve özellikle AI ajanlarının insan gözetimi olmadan görev yapması durumunda riskler artıyor. Siber güvenlik profesyonelleri için bu d

Starkiller ve 1Phish: Çok Faktörlü Kimlik Doğrulamayı Aşan Yeni Kimlik Avı Taktikleri
Yazı

Starkiller ve 1Phish: Çok Faktörlü Kimlik Doğrulamayı Aşan Yeni Kimlik Avı Taktikleri

Son dönemde Starkiller ve 1Phish gibi gelişmiş kimlik avı kitleri, çok faktörlü kimlik doğrulama (MFA) korumalarını ters proxy ve OAuth 2.0 cihaz yetkilendirme akışı gibi yöntemlerle aşabiliyor. Bu teknikler, özellikle finans ve kurumsal Microsoft 365 kullanıcılarını hedef alarak kimlik bilgisi ve oturum belirteci hırsızlığını kolaylaştırıyor. Siber güvenlik profesyonelleri için bu yeni saldırı ve

Cisco SD-WAN Sıfır-Gün Açığı ve Yeni Siber Tehdit Kampanyaları: Kritik CVE’ler ve Güncel Saldırılar
Yazı

Cisco SD-WAN Sıfır-Gün Açığı ve Yeni Siber Tehdit Kampanyaları: Kritik CVE’ler ve Güncel Saldırılar

Cisco Catalyst SD-WAN bileşenlerinde kritik bir sıfır-gün açığı aktif olarak istismar ediliyor. ABD eğitim ve sağlık sektörlerinden Rusya’daki kurumlara kadar geniş bir yelpazede yeni saldırı kampanyaları tespit edildi. Bu gelişmeler, ağ segmentasyonu, olay müdahale ve bulut güvenliği alanlarında acil önlemler alınması gerektiğini gösteriyor.

2026’nın İlk Yarısında Kritik Siber Tehditler: Sıfır Günler, Zararlılar ve Devasa DDoS Saldırıları
Yazı

2026’nın İlk Yarısında Kritik Siber Tehditler: Sıfır Günler, Zararlılar ve Devasa DDoS Saldırıları

2026'nın ilk yarısında Dell RecoverPoint for VMs'deki kritik bir sıfır gün açığı Çin bağlantılı tehdit aktörleri tarafından aktif şekilde kullanıldı. Aynı dönemde, Android zararlılarından Docker Hub'daki kötü amaçlı konteynerlere, devasa 30Tbps DDoS saldırılarından karmaşık kimlik avı kampanyalarına kadar çok sayıda yeni tehdit ortaya çıktı. Siber güvenlik ekipleri için güncel tehditleri anlamak v

Lazarus Grubu Medusa Fidye Yazılımıyla Orta Doğu ve ABD Sağlık Sektörünü Hedefliyor
Yazı

Lazarus Grubu Medusa Fidye Yazılımıyla Orta Doğu ve ABD Sağlık Sektörünü Hedefliyor

Lazarus Grubu, Medusa fidye yazılımını kullanarak Orta Doğu'da ve ABD'deki sağlık kuruluşlarına yönelik yeni saldırılar gerçekleştirdi. Bu kampanya, Kuzey Koreli tehdit aktörlerinin fidye yazılımı operasyonlarında RaaS modellerine yöneldiğini ve kritik sağlık altyapılarını hedef almaya devam ettiğini gösteriyor.

Outlook Eklentisi Ele Geçirildi, Kritik 0-Gün Açıkları ve Yapay Zeka Destekli Siber Saldırılar
Yazı

Outlook Eklentisi Ele Geçirildi, Kritik 0-Gün Açıkları ve Yapay Zeka Destekli Siber Saldırılar

Son haftada, Microsoft Outlook eklentisinin ele geçirilmesiyle 4.000’den fazla hesap tehlikeye girdi. Google Chrome ve Apple ürünlerinde aktif olarak istismar edilen kritik 0-gün açıkları yamalandı. Ayrıca, devlet destekli hackerların yapay zeka sohbet botlarıyla saldırı döngüsünü hızlandırdığı tespit edildi. Bu gelişmeler, kurumsal ve bireysel kullanıcılar için artan tehditlere işaret ediyor.

Yapay Zeka Kötüye Kullanımı, 31 Tbps DDoS ve Kritik Yazılım Arka Kapıları: Güncel Siber Tehditler
Yazı

Yapay Zeka Kötüye Kullanımı, 31 Tbps DDoS ve Kritik Yazılım Arka Kapıları: Güncel Siber Tehditler

Son haftalarda yapay zeka tabanlı kötü amaçlı yazılımlar, rekor seviyede 31.4 Tbps DDoS saldırıları ve popüler yazılımlarda tedarik zinciri saldırıları öne çıktı. Almanya’dan ABD’ye, Avrupa’dan küresel pazarlara yayılan bu tehditler, güvenilen sistemlerdeki zafiyetlerin nasıl istismar edildiğini gösteriyor.

macOS Hedefli Python Tabanlı Bilgi Hırsızlığı Kampanyalarında Yeni Teknikler
Yazı

macOS Hedefli Python Tabanlı Bilgi Hırsızlığı Kampanyalarında Yeni Teknikler

2025 sonlarından itibaren macOS kullanıcılarını hedef alan yeni bilgi hırsızlığı kampanyaları ortaya çıktı. Bu saldırılar, sahte reklamlar ve sosyal mühendislik yöntemleriyle Python tabanlı zararlılar kullanarak kimlik bilgileri, iCloud anahtar zinciri ve finansal verileri çalıyor. Siber güvenlik ekiplerinin bu tehditlere karşı uyanık olması ve gelişmiş izleme yöntemleri uygulaması kritik önem taş