AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
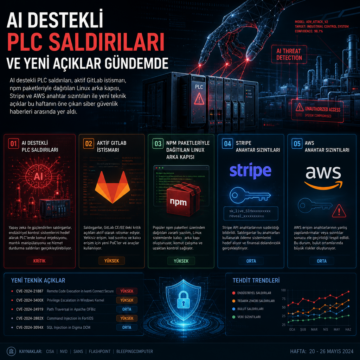


AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
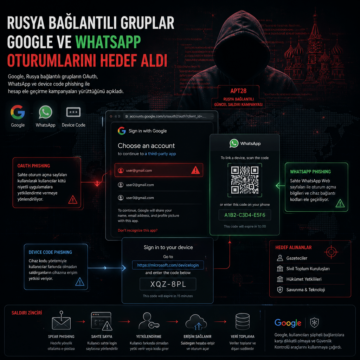
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

Manic Android zararlısı, bankacılık ve casusluk yetenekleriyle 169 uygulamayı izliyor; Wi-Fi mesh ve PIN hırsızlığı kullanıyor.

CTM360, işe alım temalı BitB oltalama kampanyasında iki ayda 3 binden fazla sahte URL üretildiğini ve kurumsal hesapların hedef alındığını açıkladı.

Microsoft 365 hesaplarını hedef alan yeni oltalama kampanyası, sesli mesaj temalı e-postalar, altı aşamalı yönlendirme zinciri ve residential proxy’lerle yürütülüyor. Arctic Wolf, saldırıların ABD, Kanada ve Avrupa’daki birçok sektörü etkilediğini, oturumların yaklaşık sekiz saatlik aralıklarla otomatik olarak yenilendiğini ve maaş ile İK yazışmalarının toplandığını aktardı.

Kali365 adlı cihaz kodu kimlik avı kiti, Microsoft’un gerçek giriş ekranını kullanarak ABD’deki kurumların e-posta, belge ve bulut kaynaklarını hedef alıyor. ANY.RUN telemetrisi kampanyayla bağlantılı haftada 80’den fazla oturum gösterirken, rapor saldırı zincirini, olası iş etkilerini ve savunma tarafında kullanılan istihbarat ve sandbox ayrıntılarını da aktarıyor.

Cruciferra adlı crypter servisi, Windows zararlılarını gizlemek için BYOVD, DLL side-loading ve Process Ghosting tekniklerini bir araya getiriyor. Araştırmacılar, aracın Agent Tesla, Remcos RAT, XWorm ve diğer aileleri taşıyan çok sayıda kimlik avı kampanyasında kullanıldığını aktardı.

CTM360’un incelemesine göre sigorta şirketlerini hedef alan yeni oltalama kampanyaları, bilgileri sonradan toplamak yerine oturum açma anında hesap ele geçirmeye odaklanıyor. Saldırganlar sponsorlu Google reklamları, sahte sigorta portalları, anlık OTP yakalama ve InsureOTP Kit adlı yeni bir oltalama kiti kullanıyor. Suudi Arabistan ana hedef olarak öne çıkarken Avrupa, ABD ve Hindistan’da da etkinlik görüldü.

Alman ve Endonezyalı yetkililer, Microsoft 365 oturum çerezlerini çalıp MFA’yı aşan Kratos phishing kitinin altyapısını kapattı ve geliştiricisi olduğu öne sürülen kişiyi gözaltına aldı. Operasyon, 200’den fazla sunucuyu devre dışı bırakırken yaklaşık 1.800 müşterinin ayda 15.000 kampanya yürüttüğü değerlendirildi.

Yeni bir oltalama kampanyası, kullanıcıları Microsoft 365 hesaplarına sahte passkey kayıt sayfaları aracılığıyla erişim izni vermeye zorluyor. Saldırganlar, MFA adımlarını gerçek zamanlı kontrol ederek kurbanların hesaplarına yetkisiz erişim sağlıyor. Bu gelişme, Microsoft’un passkey kullanımını teşvik eden yeni özellikleri ile paralel ilerliyor.