CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
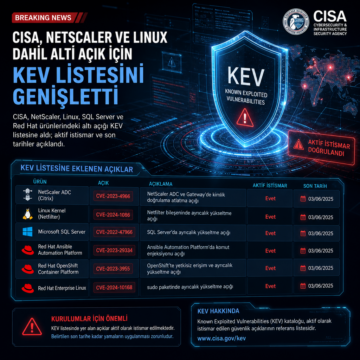


CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
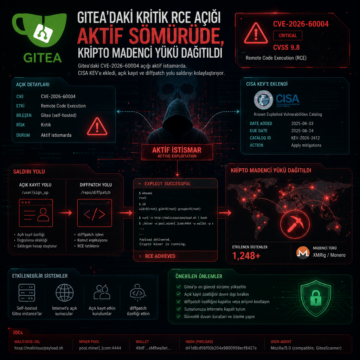
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
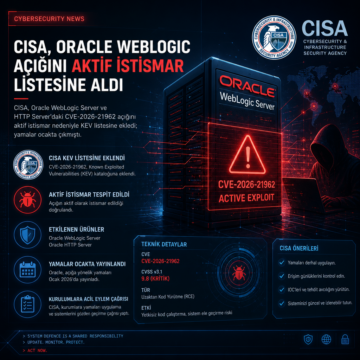
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.

CISA, Ray’deki CVE-2025-62593 açığını KEV kataloğuna ekledi; 9.4 CVSS puanlı açık Firefox ve Safari üzerinden istismar edilebiliyor.

Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.

CISA, JetBrains TeamCity’deki CVE-2026-63077 açığının sahada aktif olarak istismar edildiğini açıkladı. 9,8 puanlı hata, kimliği doğrulanmamış saldırganlara sunucu üzerinden komut çalıştırma ve CI/CD süreçlerine sızma imkânı verebiliyor. Federal kurumlar için son yamalama tarihi 8 Ağustos 2026.

CISA, N-able N-central’daki CVE-2026-18577 açığını aktif istismar nedeniyle KEV listesine ekledi. N-able, sorun için 2026.3 HF1 yamasını yayımlarken, saldırılarda az sayıda müşterinin etkilendiğini ve saldırganların Take Control özelliği üzerinden ağ içinde ilerleyebildiğini açıkladı.

Cisco, Secure Firewall Management Center (FMC) yazılımındaki CVE-2026-20316 açığını aktif istismar edildiği gerekçesiyle KEV kataloğuna ekledi. Şirket, sabit kimlik bilgilerine dayanan zafiyet için hot fix paketlerini yayımladı, IoC kontrolü için bir komut paylaştı ve FCEB kurumlarına 1 Ağustos 2026’ya kadar yama uygulanmasını tavsiye etti.

Aktif istismar belirtileri görülen iki zafiyet, Langflow ve Trend Micro Apex One için bilinen istismar edilen açıklar listesine eklendi. Uzaktan kod çalıştırma ve yönetim sunucusu üzerinden kötü amaçlı dağıtım riski taşıyan bu açıklar, özellikle kurumsal ağlar, bulut entegrasyonları ve uç nokta yönetim altyapıları için acil yama ihtiyacını öne çıkarıyor.

CISA, Langflow ve Trend Micro Apex One ürünlerinde aktif olarak istismar edildiği doğrulanan iki zafiyeti KEV kataloğuna ekledi. Açıklar, uzaktan kod çalıştırmadan ajanlara kötü amaçlı kod dağıtımına kadar uzanan ciddi riskler taşıyor ve kurumsal ekiplerin yama, erişim kontrolü ve log analizi süreçlerini hızlandırmasını gerektiriyor.