Son raporlara göre, tedarik zinciri solucanı npm paketlerini ele geçirerek geliştirici tokenlarını çalıyor. Bu saldırı, özellikle yazılım geliştirme ortamlarını ve açık kaynak ekosistemini etkiliyor. Siber güvenlik uzmanları, saldırının karmaşık yapısı nedeniyle e-posta güvenliği ve ağ segmentasyonu gibi önlemlerin önemine dikkat çekiyor.
Etiket: EDR
SGLang’da CVE-2026-5760 Kritik Uzaktan Kod Çalıştırma Açığı ve Korunma Yöntemleri
SGLang servis sunucusunda tespit edilen CVE-2026-5760 numaralı zafiyet, zararlı GGUF model dosyaları aracılığıyla uzaktan kod çalıştırmaya olanak tanıyor. Bu yüksek riskli komut enjeksiyonu açığı, özellikle servis altyapısı kullanan kurumları hedef alıyor. Siber güvenlik ekipleri, saldırı zincirini anlamalı ve etkili önlemlerle sistemlerini korumalıdır.
SystemBC C2 Sunucusu Üzerinden 1.570’ten Fazla Fidye Yazılımı Kurbanı Ortaya Çıktı
Yapılan son analizler, SystemBC komut ve kontrol (C2) sunucusunun, The Gentlemen fidye yazılımı operasyonuna bağlı 1.570'ten fazla kurbanı ortaya çıkardığını gösteriyor. Bu durum, özellikle kurumsal ağlarda SOCKS5 tünelleme yöntemiyle gerçekleştirilen saldırıların yaygınlığını ve karmaşıklığını gözler önüne seriyor.
DeFi Saldırısı ve macOS LotL İstismarı: Modern Tedarik Zinciri Tehditleri
Son dönemde 290 milyon dolarlık DeFi saldırısı ve macOS üzerinde gerçekleşen LotL (Living off the Land) istismarı gibi karmaşık tehditler, tedarik zinciri güvenliğinin önemini bir kez daha ortaya koydu. Siber saldırganlar, doğrudan uygulamalara değil, arka plandaki sistemlere ve paketlere odaklanarak daha az fark edilen yöntemlerle veri hırsızlığı ve sistem ele geçirme gerçekleştirebiliyor.
Uygulamalar Arası İzin Paylaşımı: Kritik Güvenlik Riskleri ve Koruma Yöntemleri
Son analizler, uygulamalar arasında paylaşılan izinlerin ve kimlik bilgilerinin kötüye kullanılmasının siber saldırılarda artan bir risk oluşturduğunu gösteriyor. Özellikle OpenAI API anahtarları gibi hassas verilerin düz metin halinde paylaşılması, kurumları hedef alan karmaşık saldırı zincirlerine zemin hazırlıyor. Bu durum, e-posta güvenliği ve bulut güvenliği alanlarında alınacak önlemlerin ön
Çin Destekli Silk Typhoon Grubunun ABD’ye İadesi ve COVID Araştırmalarına Yönelik Siber Saldırılar
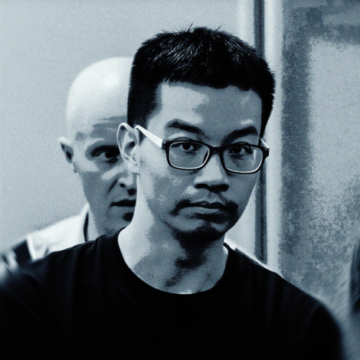
Çin devlet destekli Silk Typhoon tehdit grubuna bağlı bir hacker, ABD kurumlarına yönelik COVID-19 araştırmalarını hedef alan siber saldırılar nedeniyle İtalya'da tutuklanarak ABD'ye iade edildi. Saldırılar, devlet kurumları ve sağlık sektöründe kritik bilgi sızıntılarına yol açma riski taşıyor. Bu gelişme, gelişmiş tehdit aktörlerine karşı uluslararası iş birliği ve güçlü siber savunma önlemlerin
CISA, Kritik Yetkilendirme Açığını İçeren 4 Yeni KEV Zafiyetini Duyurdu
CISA, kritik yetkilendirme eksikliği içeren CVE-2024-57726 da dahil olmak üzere dört yeni istismar edilen zafiyeti KEV listesine ekledi. Bu açıklar, özellikle kurumsal sistemler ve kamu altyapıları için ciddi riskler barındırıyor. Mayıs 2026 tarihine kadar güncellemelerin uygulanması öneriliyor.
CISA, 8 Kritik Açığı KEV Listesine Ekledi: Nisan-Mayıs 2026 İçin Federal Son Tarihler Belirlendi
CISA, Nisan ve Mayıs 2026 döneminde federal kurumlar için kritik öneme sahip 8 yeni istismar edilen açığı KEV (Known Exploited Vulnerabilities) listesine dahil etti. Bu zafiyetler arasında PaperCut'taki kimlik doğrulama açığı gibi yüksek riskli güvenlik açıkları bulunuyor. Siber güvenlik ekiplerinin, yama yönetimi ve olay müdahale süreçlerini hızlandırması kritik önem taşıyor.
ConnectWise ve Windows Açıkları CISA’nın KEV Listesine Eklendi: Kritik Güvenlik Uyarısı
CISA, ConnectWise ScreenConnect ve Windows işletim sistemlerinde aktif olarak sömürülen önemli güvenlik açıklarını KEV (Known Exploited Vulnerabilities) listesine dahil etti. Bu zafiyetler, özellikle kurumsal ağlar ve yönetim araçları üzerinde risk oluşturuyor. Siber güvenlik ekiplerinin, ilgili yamaları hızla uygulaması ve gelişmiş tespit mekanizmalarını devreye alması kritik önem taşıyor.
Cohere AI Terrarium Sandbox Açığında Kritik Kök Kod Çalıştırma ve Konteyner Kaçışı
Cohere AI Terrarium platformunda keşfedilen yüksek şiddetli bir sandbox kaçış açığı, saldırganların JavaScript prototip zinciri üzerinden ana işlemde kök yetkisiyle kod çalıştırmasına olanak tanıyor. CVE-2026-5752 olarak takip edilen bu zafiyet, konteyner izolasyonunu aşarak sistem güvenliğini ciddi şekilde tehdit ediyor. Siber güvenlik ekiplerinin bu tür konteyner tabanlı uygulamalarda kapsamlı i