Etiket: EDR

Anasayfa » EDR » Sayfa 23
StealC MaaS Panelindeki XSS Açığı Tehdit Operasyonlarını Açığa Çıkardı
Yazı

StealC MaaS Panelindeki XSS Açığı Tehdit Operasyonlarını Açığa Çıkardı

StealC adlı kötü amaçlı yazılımın yönetim panelinde bulunan kritik bir XSS açığı, tehdit aktörlerinin operasyonlarına dair önemli bilgilerin ortaya çıkmasını sağladı. Bu güvenlik zafiyeti, çerez hırsızlığı ve aktif oturumların izlenmesi gibi saldırı tekniklerinin detaylarını açığa çıkarırken, siber güvenlik ekipleri için yeni savunma stratejileri geliştirme ihtiyacını gündeme getirdi.
Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor
Yazı

Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor

Son dönemde ortaya çıkan bir kampanyada, Kuzey Kore kaynaklı tehdit aktörleri, zararlı Visual Studio Code (VS Code) görev yapılandırmaları kullanarak yazılım geliştiricilerini hedef alıyor. Özellikle kripto para ve fintech sektörlerinde çalışan mühendislerin sistemlerine uzaktan kod çalıştırma yetenekleri kazandıran arka kapılar yerleştiriliyor. Bu saldırılar, geliştiricilerin üçüncü taraf Git dep

LastPass Kullanıcılarını Hedef Alan Yeni Ana Parola Oltalama Kampanyası
Yazı

LastPass Kullanıcılarını Hedef Alan Yeni Ana Parola Oltalama Kampanyası

Son dönemde parola yöneticisi LastPass kullanıcılarını hedef alan yeni bir oltalama kampanyası aktif hale geldi. Saldırganlar, sahte bakım mesajlarıyla kullanıcıları ana parolalarını paylaşmaya ikna etmeye çalışıyor. Siber güvenlik uzmanları, bu tür sosyal mühendislik saldırılarına karşı dikkatli olunması gerektiğini vurguluyor.

GootLoader, Tespitten Kaçmak İçin Binlerce ZIP Arşivini Birleştiriyor
Yazı

GootLoader, Tespitten Kaçmak İçin Binlerce ZIP Arşivini Birleştiriyor

GootLoader zararlısı, tespit edilmekten kaçmak amacıyla 500 ila 1.000 arşivi birleştirerek bozuk ZIP dosyaları oluşturuyor. Bu teknik, güvenlik araçlarının analizini zorlaştırırken, Windows'un varsayılan açma aracı tarafından açılarak zararlı JavaScript dosyalarının çalıştırılmasını sağlıyor. Siber güvenlik ekipleri için bu yeni gizleme yöntemine karşı önlemler kritik önem taşıyor.

Beş Zararlı Chrome Uzantısı Workday ve NetSuite Hesaplarını Hedefliyor
Yazı

Beş Zararlı Chrome Uzantısı Workday ve NetSuite Hesaplarını Hedefliyor

Son analizler, Workday ve NetSuite gibi kurumsal platformları hedef alan beş zararlı Chrome uzantısının kimlik doğrulama çerezlerini çalarak hesapları ele geçirdiğini ortaya koyuyor. Bu uzantılar, çerez hırsızlığı, oturum kaçırma ve yönetim arayüzlerini engelleme gibi gelişmiş tekniklerle saldırılarını sürdürüyor. Kurumsal güvenlik ekiplerinin, bu tehditlere karşı tarayıcı uzantılarını dikkatle in

Evelyn Stealer: VS Code Eklentileri Üzerinden Geliştirici Verilerini ve Kripto Varlıkları Hedefleyen Yeni Tehdit
Yazı

Evelyn Stealer: VS Code Eklentileri Üzerinden Geliştirici Verilerini ve Kripto Varlıkları Hedefleyen Yeni Tehdit

Evelyn Stealer adlı zararlı yazılım, Visual Studio Code eklentileri aracılığıyla geliştirici kimlik bilgileri ve kripto para cüzdanlarını hedef alıyor. Yazılım geliştirme ortamlarını ele geçirerek geniş kurumsal sistemlere erişim sağlayabilen bu tehdit, özellikle yazılım geliştirme ekipleri ve dijital varlık yöneticileri için ciddi risk oluşturuyor.

binary-parser Kütüphanesinde Kritik Node.js Kod Çalıştırma Açığı: CVE-2026-1245 Detayları
Yazı

binary-parser Kütüphanesinde Kritik Node.js Kod Çalıştırma Açığı: CVE-2026-1245 Detayları

binary-parser npm modülünde bulunan CVE-2026-1245 kodlu güvenlik açığı, kullanıcı kontrollü girdilerin doğrulanmadan işlenmesi sonucu Node.js ortamında rastgele kod çalıştırılmasına olanak tanıyor. Bu durum, özellikle dinamik ayrıştırıcı tanımları kullanan uygulamaları hedef alıyor ve 2.3.0 öncesi sürümleri etkiliyor. Siber güvenlik ekipleri için acil yama uygulanması ve güvenilmeyen girdilerin ay

Web Skimming Saldırılarında Yeni Taktikler: Stripe Ödeme Formu Üzerinden Kredi Kartı Hırsızlığı
Yazı

Web Skimming Saldırılarında Yeni Taktikler: Stripe Ödeme Formu Üzerinden Kredi Kartı Hırsızlığı

Son dönemde ortaya çıkan gelişmiş web skimming kampanyası, özellikle Magento ve WordPress altyapılı e-ticaret sitelerini hedef alıyor. Saldırganlar, Stripe ödeme seçeneğini taklit eden sahte formlar aracılığıyla kredi kartı bilgilerini ve kişisel verileri çalıyor. Bu tehdit, ödeme güvenliği ve e-posta güvenliği alanlarında yeni önlemler alınmasını gerektiriyor.

VoidLink: Linux Tabanlı Bulut ve Konteyner Ortamlarını Hedefleyen Gelişmiş Zararlı Çerçeve
Yazı

VoidLink: Linux Tabanlı Bulut ve Konteyner Ortamlarını Hedefleyen Gelişmiş Zararlı Çerçeve

VoidLink, özellikle Linux tabanlı bulut ve konteyner altyapılarına yönelik modüler ve esnek bir zararlı yazılım çerçevesi olarak ortaya çıktı. Son raporlar, bu zararlının AWS, Google Cloud, Azure gibi büyük bulut platformlarını hedeflediğini ve gelişmiş anti-adli tıp teknikleriyle tespit edilmekten kaçındığını gösteriyor. Siber güvenlik profesyonelleri için bu tehdit, bulut güvenliği ve yan hareke

PLUGGYAPE Zararlısı: Signal ve WhatsApp Üzerinden Ukrayna Savunmasına Yönelik Yeni Siber Operasyonlar
Yazı

PLUGGYAPE Zararlısı: Signal ve WhatsApp Üzerinden Ukrayna Savunmasına Yönelik Yeni Siber Operasyonlar

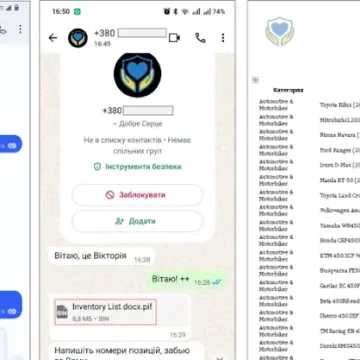
2024 sonundan itibaren aktif olan PLUGGYAPE zararlısı, Signal ve WhatsApp gibi anlık mesajlaşma uygulamalarını kullanarak Ukrayna savunma kuvvetlerini hedef alıyor. Rus kaynaklı hacker grubu Void Blizzard tarafından yürütülen bu saldırılar, parola korumalı arşivler ve gelişmiş komut kontrol yöntemleriyle dikkat çekiyor. Siber güvenlik profesyonelleri için saldırı zinciri ve savunma önerileri kriti