CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
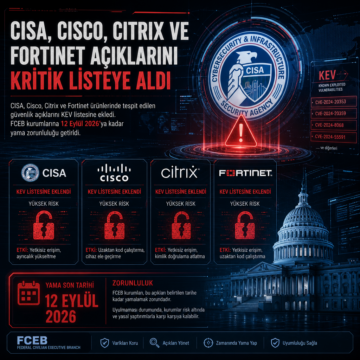


CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
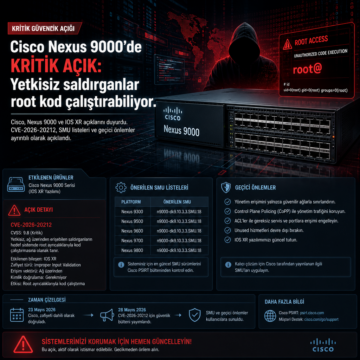
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
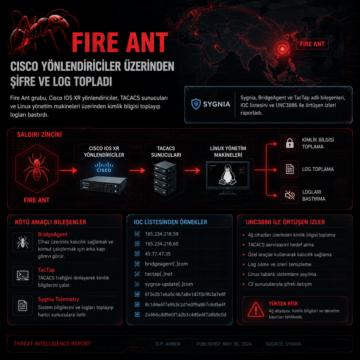
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
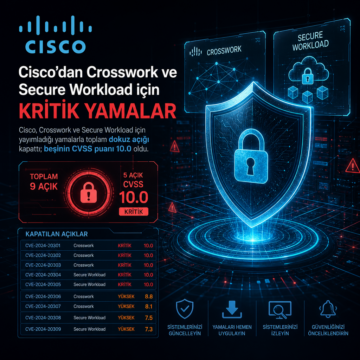
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.

Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.

Cisco, Secure Firewall Management Center (FMC) yazılımındaki CVE-2026-20316 açığını aktif istismar edildiği gerekçesiyle KEV kataloğuna ekledi. Şirket, sabit kimlik bilgilerine dayanan zafiyet için hot fix paketlerini yayımladı, IoC kontrolü için bir komut paylaştı ve FCEB kurumlarına 1 Ağustos 2026’ya kadar yama uygulanmasını tavsiye etti.

Cisco Catalyst SD-WAN cihazlarında bulunan CVE-2026-20245 zero-day açığı, hedef sistemlerde root yetkisi ele geçirilmesine imkan tanıyor. İstismar, yetkili kullanıcıların hazırladığı kötü amaçlı dosyalar yoluyla gerçekleşiyor ve saldırganlar, sistem izlerini silerek uzun süre fark edilmeden kalabiliyor. Bu durum, ağ cihazlarının güvenliğine yönelik yeni tehditlerin ve derinlemesine analiz eksikliğinin altını çiziyor.

Cisco Secure Workload’da REST API doğrulama hatasından kaynaklanan ve CVSS 10.0 puan alan kritik bir açık kapatıldı. Zafiyet, SaaS ve kurum içi kurulumlarda hassas veri okuma ve tenant sınırlarını aşan yapılandırma değişiklikleri yapılmasına izin verebilecek kadar ciddi görünüyor. Kurumların gecikmeden yamaya geçmesi, API loglarını incelemesi ve ayrıcalıklı erişimleri yeniden gözden geçirmesi gerekiyor.

Cisco Secure Workload’da tespit edilen CVSS 10.0 seviyesindeki CVE-2026-20223 açığı, REST API doğrulama ve yetkilendirme eksikliği nedeniyle saldırganlara hassas veri okuma ve tenant sınırlarını aşma imkânı verebiliyor. Zafiyet SaaS ve on-prem kurulumları etkiliyor; geçici çözüm bulunmadığı için kurumların hızla düzeltme sürümlerine geçmesi ve API log’larını incelemesi gerekiyor.

Cisco’nun IMC (Intelligent Management Center) ve SSM (Service Selection Module) ürünlerinde tespit edilen ve 9.8 CVSS puanıyla yüksek risk taşıyan kritik uzaktan kod yürütme açıkları için yama yayımlandı. Bu zafiyetler, özellikle kurumsal ağ yönetimi ve servis altyapısı kullanan kurumları hedef alıyor. Siber güvenlik ekiplerinin hızlıca yamaları uygulaması ve ağ segmentasyonu ile saldırı yüzeyini