Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
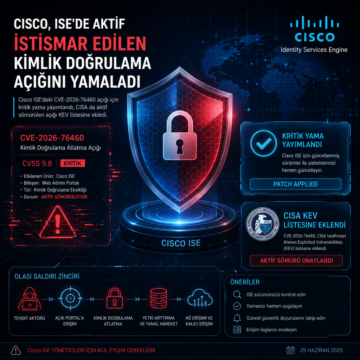


Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.

Cisco FMC açıkları, saldırganların kimlik bilgisi çalıp Qilin fidye yazılımı yaymasına yol açtı; CISA iki CVE’yi KEV’e ekledi.
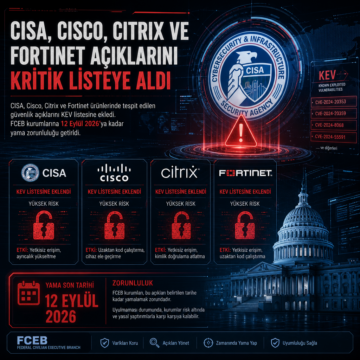
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
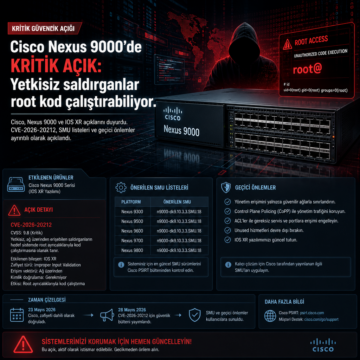
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
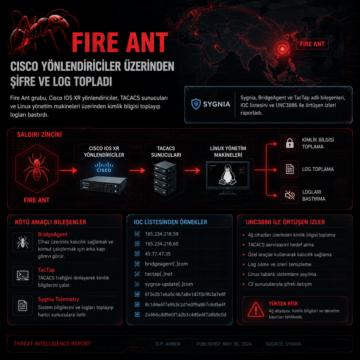
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
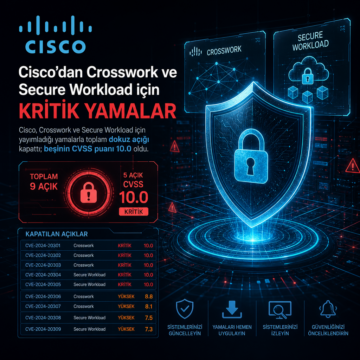
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.

Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.

Cisco, Secure Firewall Management Center (FMC) yazılımındaki CVE-2026-20316 açığını aktif istismar edildiği gerekçesiyle KEV kataloğuna ekledi. Şirket, sabit kimlik bilgilerine dayanan zafiyet için hot fix paketlerini yayımladı, IoC kontrolü için bir komut paylaştı ve FCEB kurumlarına 1 Ağustos 2026’ya kadar yama uygulanmasını tavsiye etti.

Cisco Catalyst SD-WAN cihazlarında bulunan CVE-2026-20245 zero-day açığı, hedef sistemlerde root yetkisi ele geçirilmesine imkan tanıyor. İstismar, yetkili kullanıcıların hazırladığı kötü amaçlı dosyalar yoluyla gerçekleşiyor ve saldırganlar, sistem izlerini silerek uzun süre fark edilmeden kalabiliyor. Bu durum, ağ cihazlarının güvenliğine yönelik yeni tehditlerin ve derinlemesine analiz eksikliğinin altını çiziyor.