Yeni rehber, CISO’ların yönetim kuruluna neden net yanıt veremediğini ve parçalı güvenlik verisini risk odaklı rapora nasıl çevirmeye çalıştığını…
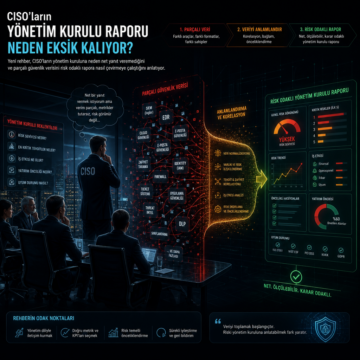


Yeni rehber, CISO’ların yönetim kuruluna neden net yanıt veremediğini ve parçalı güvenlik verisini risk odaklı rapora nasıl çevirmeye çalıştığını…
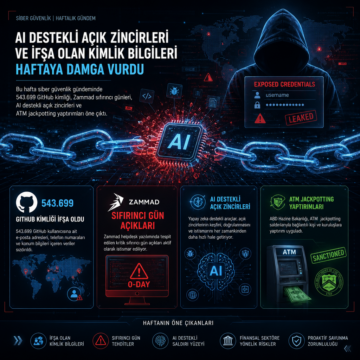
Bu hafta siber güvenlik gündeminde 543.699 GitHub kimliği, Zammad sıfırıncı günleri, AI destekli açık zincirleri ve ATM jackpotting yaptırımları öne çıktı.
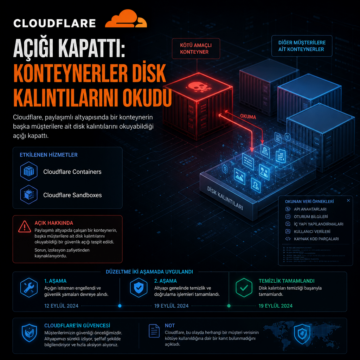
Cloudflare, paylaşımlı altyapısında bir konteynerin başka müşterilere ait disk kalıntılarını okuyabildiği açığı kapattı.
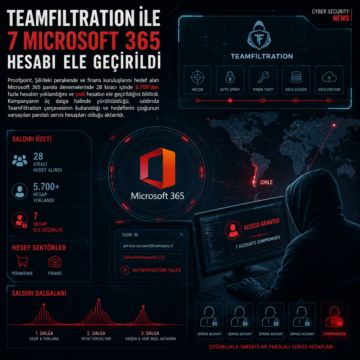
Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
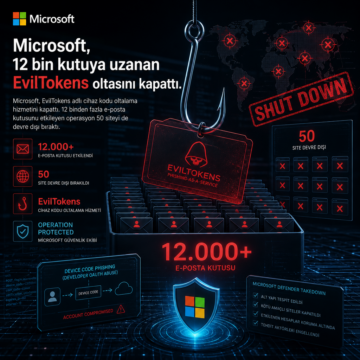
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
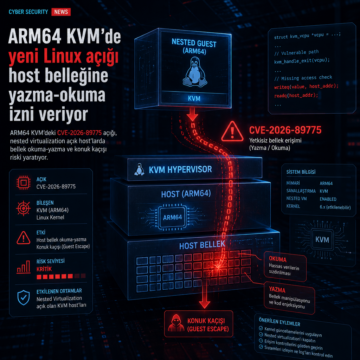
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.
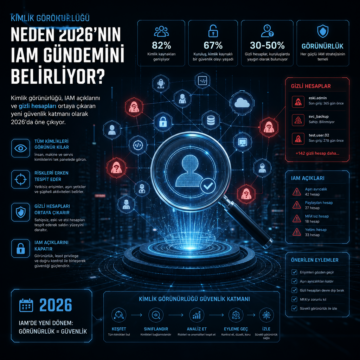
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
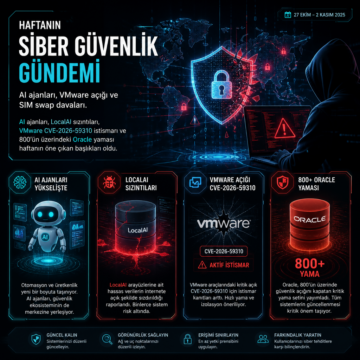
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
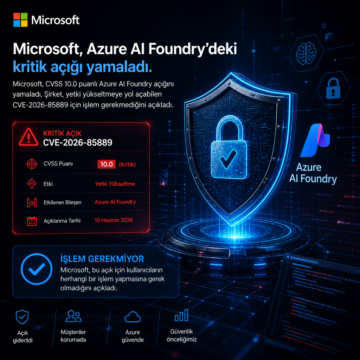
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
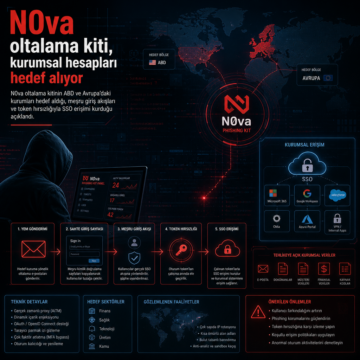
N0va oltalama kitinin ABD ve Avrupa’daki kurumları hedef aldığı, meşru giriş akışları ve token hırsızlığıyla SSO erişimi kurduğu açıklandı.