LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
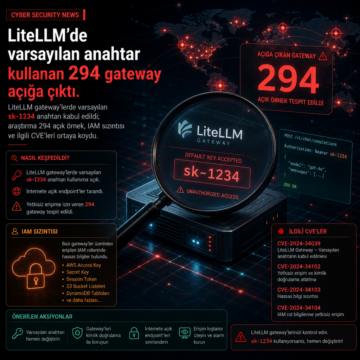


LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
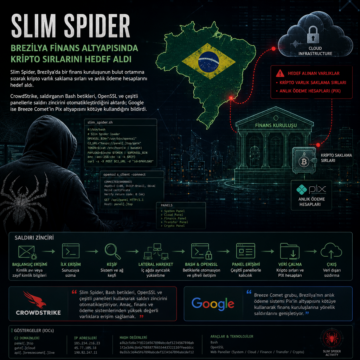
Slim Spider, Brezilya’da bir finans kuruluşunun bulut ortamına sızarak kripto varlık saklama sırları ve anlık ödeme hesaplarını hedef aldı.
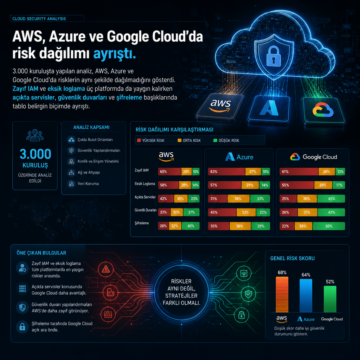
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
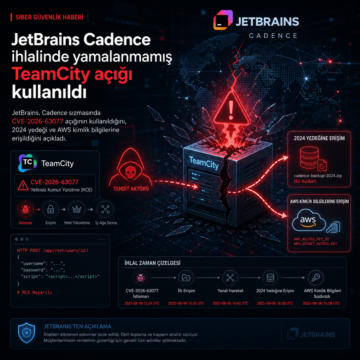
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
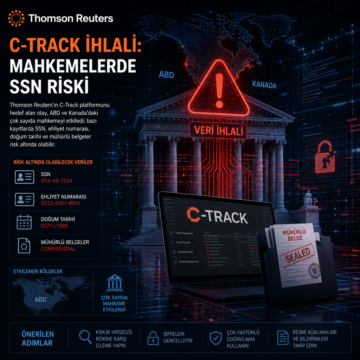
Thomson Reuters’ın C-Track platformunu hedef alan olay, ABD ve Kanada’daki çok sayıda mahkemeyi etkiledi; bazı kayıtlarda SSN, ehliyet numarası, doğum…
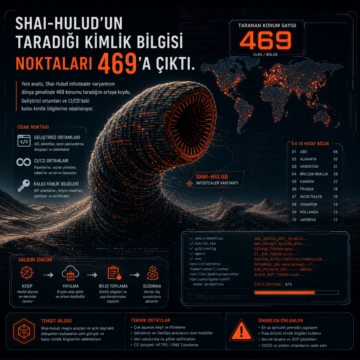
Shai-Hulud infostealer varyantı 469 konumu tarıyor. Yeni analiz, geliştirici ortamları ve CI/CD’deki kalıcı kimlik bilgilerine odaklanıyor.
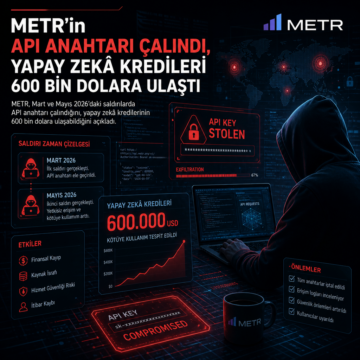
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
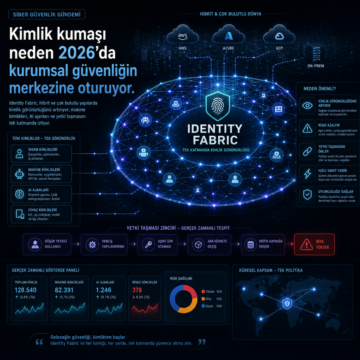
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.
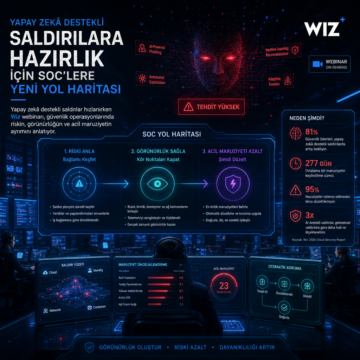
Yapay zekâ destekli saldırılar hızlanırken Wiz webinarı, güvenlik operasyonlarında riskin, görünürlüğün ve acil maruziyetin ayrımını anlatıyor.
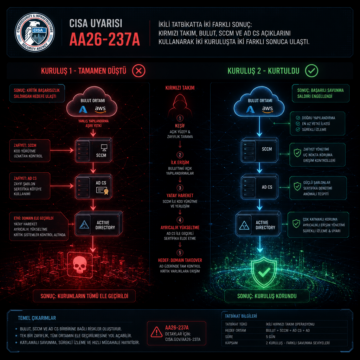
CISA’nın AA26-237A uyarısı, iki SOC’si farklı tepki veren kuruluşlarda kırmızı takımın bulut, SCCM ve AD CS açıklarını nasıl kullandığını anlattı.