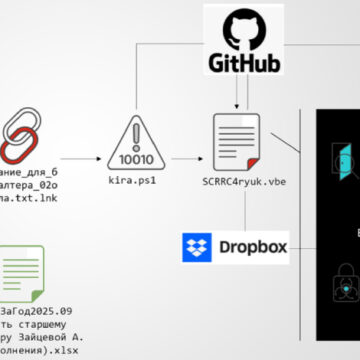
Kasım 2025’ten beri devam eden ve Rusya’daki insan kaynakları ile bordro departmanlarını hedefleyen gelişmiş bir kimlik avı kampanyasında, Amnesia RAT ve Hakuna Matata fidye yazılımı gibi zararlılar kullanılıyor. Sosyal mühendislik temelli saldırı zinciri, Microsoft Defender’ı devre dışı bırakma teknikleri ve çoklu bulut hizmetleri üzerinden zararlı yük dağıtımı ile dikkat çekiyor. Bu kampanya, uç
Etiket: Bulut Güvenliği
Yetim Hesaplar: Kurumsal Güvenlikte Gizli Tehdit ve 5 Kritik Önlem
Kurumsal ortamlarda terkedilmiş veya yönetilmeyen yetim hesaplar, siber saldırganlar için kritik bir arka kapı oluşturuyor. Bu hesaplar, özellikle insan olmayan kimlikler (NHI) ve AI ajanlarıyla birlikte, görünmez riskler barındırıyor. Sürekli kimlik denetimi ve gelişmiş telemetri yöntemleri, bu gizli tehditleri ortaya çıkararak güvenlik açıklarını azaltmada kilit rol oynuyor.
StackWarp Açığı AMD SEV-SNP Korumasını Zen 1–5 İşlemcilerde Tehdit Ediyor
Yeni keşfedilen StackWarp donanım açığı, AMD'nin Secure Encrypted Virtualization with Secure Nested Paging (SEV-SNP) teknolojisini hedef alarak Zen 1'den Zen 5'e kadar olan işlemcilerde gizli sanal makinelerin güvenliğini zayıflatıyor. Bu zafiyet, ayrıcalıklı ana makinelerin misafir VM'lerin stack pointer'ını manipüle etmesine olanak tanıyarak uzaktan kod yürütme ve ayrıcalık yükseltme riskini doğ
DevOps SaaS Kesintileri: 2025’te Artan Riskler ve Dayanıklılık Stratejileri
2024 ve 2025 yıllarında DevOps SaaS platformlarında yaşanan kesinti olayları ve performans düşüklükleri, bulut öncelikli işletmeler için ciddi operasyonel ve finansal riskler oluşturuyor. Artan kesinti süreleri, veri kaybı ve güvenlik açıkları, şirketlerin dayanıklılık stratejilerini yeniden gözden geçirmesini zorunlu kılıyor.
Google Gemini Takvim İstemi Enjeksiyonu ve YZ Tabanlı Güvenlik Riskleri
Google Takvim'in Gemini yapay zeka sohbet botunda keşfedilen istem enjeksiyonu açığı, kötü niyetli takvim davetleri aracılığıyla özel toplantı verilerinin sızmasına yol açtı. Bu zafiyet, YZ tabanlı sistemlerin güvenlik yüzeyini genişlettiğini ve kurumsal ortamlarda yeni riskler oluşturduğunu gösteriyor.
Cloudflare ACME Doğrulama Hatasını Düzeltti: WAF Atlatma Riski Sonlandı
Cloudflare, ACME HTTP-01 doğrulama sürecindeki kritik bir mantık hatasını giderdi. Bu hata, kötü niyetli saldırganların web uygulama güvenlik duvarını (WAF) atlayarak orijin sunuculara erişmesine imkan tanıyordu. Güvenlik açığı 2025 Ekim ayında tespit edilip, Cloudflare tarafından hızlıca yamalandı.
Chainlit ve Microsoft MarkItDown MCP Sunucularında Kritik Dosya Okuma ve SSRF Açıkları
Chainlit AI çerçevesinde tespit edilen dosya okuma ve SSRF güvenlik açıkları, hassas veri sızıntısı ve yatay hareket riskini artırıyor. Ayrıca Microsoft MarkItDown MCP sunucusundaki URI çağrı zafiyeti, AWS kimlik bilgilerinin ele geçirilmesine yol açabiliyor. Siber güvenlik ekiplerinin bu açıklara karşı hızlı önlem alması kritik önem taşıyor.
VoidLink: Linux Tabanlı Bulut ve Konteyner Ortamlarını Hedefleyen Gelişmiş Zararlı Çerçeve
VoidLink, özellikle Linux tabanlı bulut ve konteyner altyapılarına yönelik modüler ve esnek bir zararlı yazılım çerçevesi olarak ortaya çıktı. Son raporlar, bu zararlının AWS, Google Cloud, Azure gibi büyük bulut platformlarını hedeflediğini ve gelişmiş anti-adli tıp teknikleriyle tespit edilmekten kaçındığını gösteriyor. Siber güvenlik profesyonelleri için bu tehdit, bulut güvenliği ve yan hareke
n8n’de CVE-2026-21877: Kritik Kimlik Doğrulamalı RCE Açığı ve Korunma Yöntemleri
n8n platformunda CVSS skoru 10.0 olan, kimlik doğrulamalı uzak kod çalıştırma (RCE) açığı tespit edildi. Hem kendi kendine barındırılan hem de bulut sürümlerini etkileyen bu zafiyet, 1.121.3 sürümüyle giderildi. Siber güvenlik ekipleri, yamalama ve erişim kısıtlamalarıyla riskleri azaltmalı.
İnsan Olmayan Kimliklerde Siber Güvenlik: 4 Kritik Adımda Koruma Stratejileri
İnsan olmayan kimlikler (NHİ) modern altyapılarda artan erişim yetkileriyle siber saldırıların yeni hedefi haline geliyor. Organizasyonlar, NHİ'leri insan kullanıcılarla eşdeğer şekilde yönetmek için sıfır güven ilkeleri ve otomatik kimlik bilgisi rotasyonu gibi yöntemleri benimsemeli. Bu haber, NHİ kaynaklı riskleri azaltmak için uygulanabilir stratejiler ve teknik önlemler sunuyor.