WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.
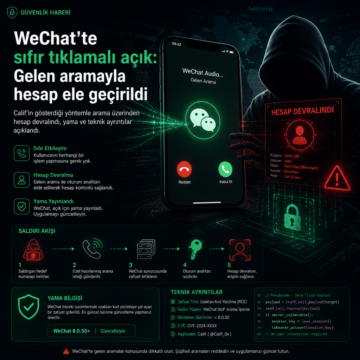


WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.
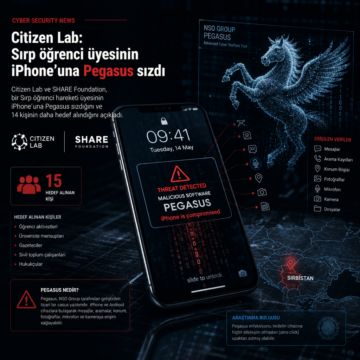
Citizen Lab ve SHARE Foundation, bir Sırp öğrenci hareketi üyesinin iPhone’una Pegasus sızdığını ve 14 kişinin daha hedef alındığını açıkladı.
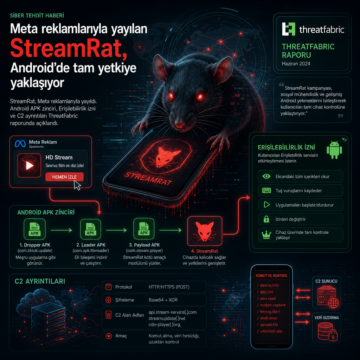
StreamRat, Meta reklamlarıyla yayıldı. Android APK zinciri, Erişilebilirlik izni ve C2 ayrıntıları ThreatFabric raporunda açıklandı.
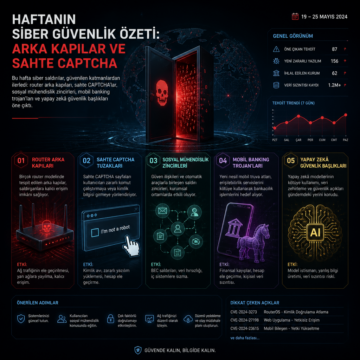
Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
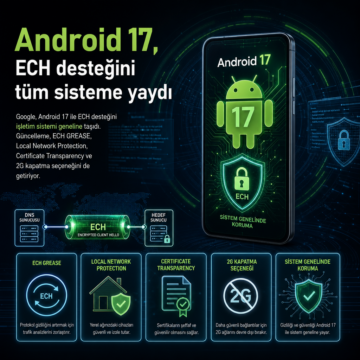
Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.
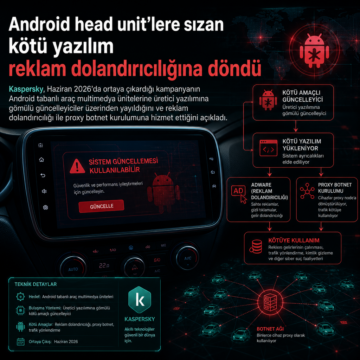
Kaspersky, Haziran 2026’da ortaya çıkardığı kampanyanın Android tabanlı araç multimedya ünitelerine üretici yazılımına gömülü güncelleyiciler üzerinden…

ToxicPanda 2.0, 16 ülkedeki 349 finans kuruluşunu hedefleyen yeni sürümüyle öne çıkarken; GoldDigger da Güney Afrika ve Birleşik Krallık’ta sahte…

Manic Android zararlısı, bankacılık ve casusluk yetenekleriyle 169 uygulamayı izliyor; Wi-Fi mesh ve PIN hırsızlığı kullanıyor.

Unisoc VoLTE zinciri, modemden Android çekirdeğine uzanan yeni bir ayrıcalık yükseltme açığını ortaya çıkardı; yama henüz yok.
CVE-2026-10702 olarak izlenen Firefox açığı, tek bir kötü amaçlı sayfa ziyaretiyle Tor Browser’da uzaktan kod çalıştırmaya kapı açıyor ve Mozilla bu hatayı Firefox 151.0.3 ile kapattı. Nebula Security, açığı IonStack zincirinin ilk adımı olarak kamuya açık istismar koduyla bir Android 17 ARM64 cihazda kullandığını, ikinci aşamada ise CVE-2026-43499 adlı GhostLock çekirdek açığının devreye girdiğini açıkladı.