Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
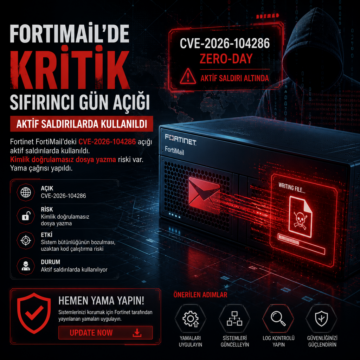


Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
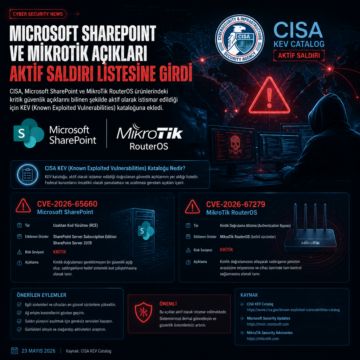
CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
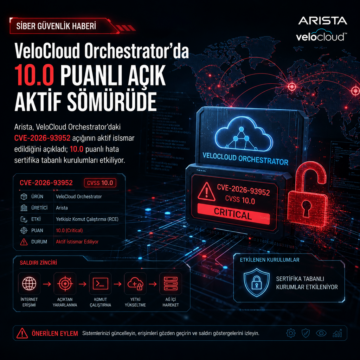
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
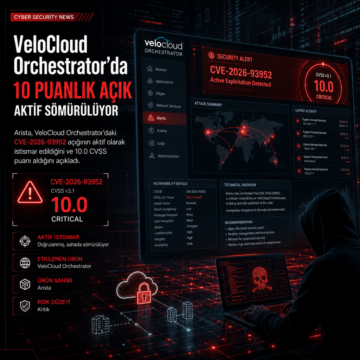
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
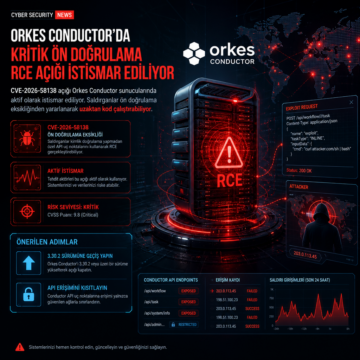
CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
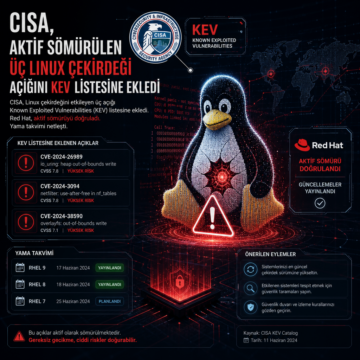
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
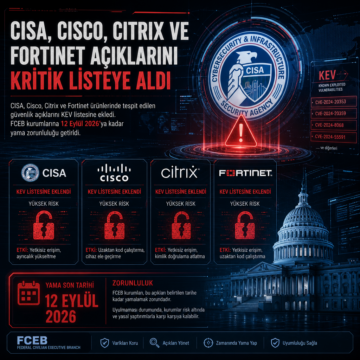
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.

CISA, Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter ve Microsoft IKE Service Extensions’ı etkileyen dört kritik açığı KEV kataloğuna ekledi.

N-able, N-central ürününde aktif biçimde istismar edilen iki zafiyet için yeni bir acil yama yayımladı. Şirket, bazı müşteri ortamlarında yönetici erişimi elde edilip Cloudflare Tunnel üzerinden kalıcılık kurulduğunu, etkilenenlerin sınırlı sayıda olduğunu açıkladı.

CISA, Langflow, Apache Tomcat ve N-able N-central ürünlerindeki üç açık için KEV kaydı açtı. Tomcat istismarı Çince konuşan bir aktöre bağlanırken, N-central açıkları için FCEB kurumlarına 7 Ağustos 2026’ya kadar yama zorunluluğu verildi.