CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
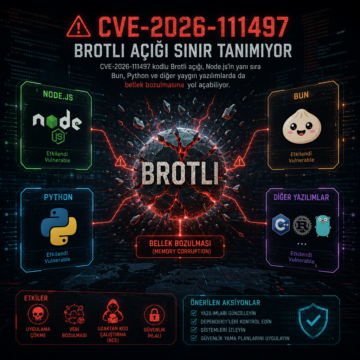


CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
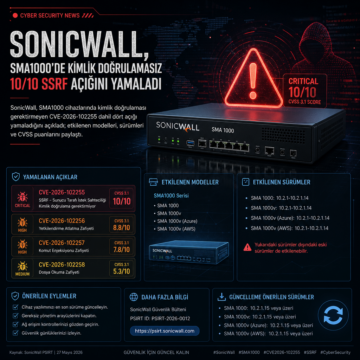
SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
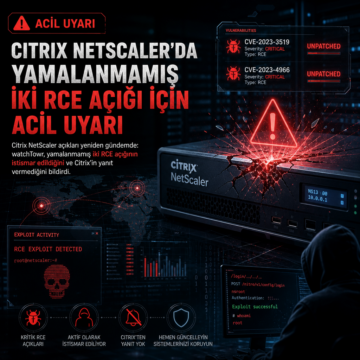
Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
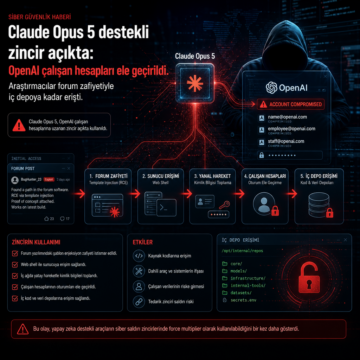
Claude Opus 5, OpenAI çalışan hesaplarına uzanan zincir açıkta kullanıldı. Araştırmacılar forum zafiyetiyle iç depoya kadar erişti.
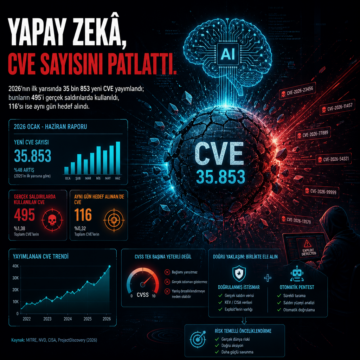
2026’nın ilk yarısında 35 bin 853 yeni CVE yayımlandı; bunların 495’i gerçek saldırılarda kullanıldı, 116’sı ise aynı gün hedef alındı.
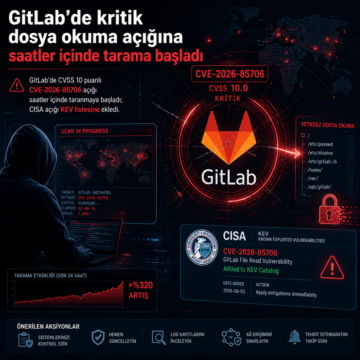
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.
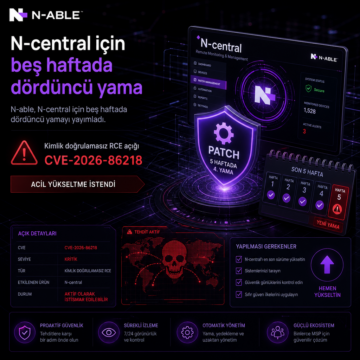
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
CISA, Progress Kemp LoadMaster’daki CVE-2026-8037 kodlu kritik komut enjeksiyonu açığını KEV kataloğuna ekledi. 9.6 CVSS puanlı kusur, kimlik doğrulaması olmadan keyfi komut çalıştırılmasına izin verebiliyor; KEVIntel verileri son 41 günde 18 ülkeden 792 istismar girişimi saptandığını gösteriyor.
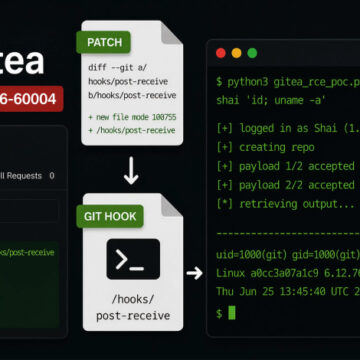
Gitea’da CVE-2026-60004 kodlu, CVSS 9.8 puanlı kritik bir açık 1.27.1 ile kapatıldı. Hata, varsayılan açık kayıt nedeniyle dışarıdan oluşturulabilen hesaplarla repository yazma yetkisi üzerinden uzaktan kod çalıştırmaya kadar uzanabiliyor. 27-28 Temmuz tarihlerindeki duyurularda otomatik yükseltme, PoC kodu ve ayrı bir dosya dahil etme düzeltmesi de yer aldı.
JetBrains, TeamCity On-Premises sürümlerinin tamamını etkileyen CVE-2026-63077 açığı için kullanıcıları güncelleme yapmaya çağırdı. Şirket, 2025.11.7 ve 2026.1.3 sürümlerinde düzeltme yayımladığını, güncelleyemeyenler için de 2017.1 ve sonrası için bir security patch plugin sunduğunu açıkladı.