Ubuntu sistemlerinde bulunan CVE-2026-3888 güvenlik açığı, snap-confine ve systemd-tmpfiles bileşenlerinin beklenmedik etkileşimi nedeniyle yerel saldırganların root yetkisi elde etmesine imkan tanıyor. Zaman tabanlı temizlik döngüsünün manipülasyonu ile gerçekleşen bu saldırı, özellikle Ubuntu 24.04 ve sonraki LTS sürümlerini etkiliyor ve kritik sistemlerin tamamen ele geçirilmesine yol açabiliyo
Kategori: Zafiyetler
SolarWinds, Ivanti ve Workspace One’da 3 Kritik Güvenlik Açığı Aktif Sömürüde
CISA, SolarWinds Web Help Desk, Ivanti Endpoint Manager ve Workspace One UEM ürünlerinde bulunan üç yüksek riskli güvenlik açığının aktif olarak istismar edildiğini duyurdu. Bu zafiyetler, özellikle fidye yazılımı saldırıları ve kimlik doğrulama atlatma teknikleriyle hedef alınmakta. Kurumsal ağlarda ve kamu kurumlarında riskleri azaltmak için acil yamalar uygulanmalı.
n8n Platformunda 4 Kritik Güvenlik Açığı: Uzaktan Kod Çalıştırma ve Kimlik Bilgisi Sızıntısı Riski
n8n iş akışı otomasyon platformunda tespit edilen dört kritik güvenlik açığı, uzaktan kod çalıştırma ve saklanan kimlik bilgilerine erişim riskini beraberinde getiriyor. Etkilenen sürümler için acil yamalar yayınlanırken, sistem yöneticilerine iş akışı izinlerini kısıtlama ve ortam değişkeni yönetimi gibi önlemler öneriliyor.
Kurumsal Yazılım ve Ağ Cihazlarında Kritik Güvenlik Açıkları İçin Yeni Yamalar Yayınlandı
Son dönemde SAP, Adobe ve Hewlett Packard Enterprise gibi büyük satıcılar, kritik güvenlik açıklarını kapatmak için kapsamlı güncellemeler yayımladı. Bu yamalar, özellikle uzaktan kod yürütme ve kimlik doğrulama atlama gibi yüksek riskli zafiyetleri hedef alıyor. Siber güvenlik ekiplerinin, bu güncellemeleri hızla uygulaması ve ağ segmentasyonu ile olay müdahale süreçlerini güçlendirmesi önem taşı
Rust Paketleri ve AI Destekli Botlarla Geliştirici Sırlarına Yönelik İki Farklı Tedarik Zinciri Saldırısı
2026 Şubat-Mart döneminde, Rust ekosisteminde yayılan kötü amaçlı paketler ve yapay zeka destekli bir botun GitHub Actions iş akışlarını hedef aldığı iki ayrı tedarik zinciri saldırısı tespit edildi. Geliştirici ortamlarından API anahtarları ve tokenlar gibi kritik sırların çalınması, bulut ve CI/CD altyapılarında ciddi güvenlik riskleri oluşturuyor.
FortiGate Cihazlarına Yönelik 3 Kritik Saldırı Taktikleri ve Hizmet Hesabı İstismarı
Son raporlar, FortiGate güvenlik duvarı cihazlarının bilinen zafiyetler ve yanlış yapılandırmalar yoluyla hedef alındığını ortaya koyuyor. Saldırganlar, özellikle sağlık, devlet ve yönetilen hizmet sağlayıcıları gibi kritik sektörlerde hizmet hesabı kimlik bilgilerini çalarak ağlara sızıyor. Bu durum, kurumsal ağ güvenliği ve kimlik yönetimi açısından önemli riskler barındırıyor.
Microsoft Mart Yaması: 84 Güvenlik Açığı ve 2 Kritik Sıfır Gün İstismarı Giderildi
Mart 2026 Yaması Salı gününde Microsoft, 84 güvenlik açığını kapattı; bunların arasında .NET ve SQL Server’da tespit edilen iki kamuya açık sıfır gün açığı da bulunuyor. Kritik uzak kod yürütme ve ayrıcalık yükseltme zafiyetlerinin öncelikli olarak ele alındığı güncellemeler, kurumların güvenlik altyapılarını güçlendirmesi için önem taşıyor.
Google Looker Studio’da Çoklu Kiracı SQL Enjeksiyonu Açıkları ve Riskleri
Google Looker Studio'da keşfedilen bir dizi çoklu kiracı (multi-tenant) SQL enjeksiyonu açığı, farklı bulut kiracıları arasında veri sızıntısı ve yetkisiz erişim riskini artırıyor. Haziran 2025'te sorumlu bildirim sonrası giderilen bu zafiyetler, özellikle Google Cloud Platform (GCP) kullanan kurumlar için kritik önemde. Bu açıklar, veri bağlayıcıları üzerinden kötü niyetli sorguların çalıştırılma
Perplexity Comet AI Tarayıcısına Karşı Gelişmiş Kimlik Avı Saldırıları ve Prompt Enjeksiyonları
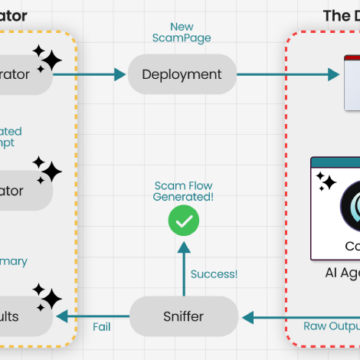
Yapılan son analizler, Perplexity'nin Comet AI tarayıcısının dört dakikadan kısa sürede kimlik avı dolandırıcılığına maruz kaldığını ortaya koydu. Bu saldırılar, AI tarayıcıların davranışlarını manipüle eden gelişmiş prompt enjeksiyon teknikleriyle gerçekleştiriliyor ve özellikle AI ajanlarının insan gözetimi olmadan görev yapması durumunda riskler artıyor. Siber güvenlik profesyonelleri için bu d
Saldırı Yüzeyini Azaltmanın 3 Kritik Adımı ve Sıfır Gün Tehdidine Karşı Proaktif Yaklaşım
Sıfır gün açıklarının istismar süresi giderek kısalırken, güvenlik ekiplerinin saldırı yüzeyini etkin şekilde yönetmesi kritik önem taşıyor. İnternet erişimine açık gereksiz servislerin azaltılması, gölge BT'nin tespiti ve sürekli izleme ile riskler minimize edilebilir. Bu haber, sıfır gün saldırılarına karşı uygulanabilir stratejiler ve teknik detayları ele alıyor.