2026'nın ilk yarısında Dell RecoverPoint for VMs'deki kritik bir sıfır gün açığı Çin bağlantılı tehdit aktörleri tarafından aktif şekilde kullanıldı. Aynı dönemde, Android zararlılarından Docker Hub'daki kötü amaçlı konteynerlere, devasa 30Tbps DDoS saldırılarından karmaşık kimlik avı kampanyalarına kadar çok sayıda yeni tehdit ortaya çıktı. Siber güvenlik ekipleri için güncel tehditleri anlamak v
Kategori: Zafiyetler
XMRig Madencisi BYOVD Açığını İstismar Ederek Solucan Benzeri Yayılım Gösteriyor
Son analizler, XMRig kripto para madencisi içeren sofistike bir kötü amaçlı yazılım kampanyasının BYOVD (Bring Your Own Vulnerable Driver) zafiyetini kullanarak yaygın şekilde yayıldığını ortaya koyuyor. Bu kampanya, sosyal mühendislik ve zaman bazlı mantık bombası teknikleriyle hedef sistemlerde kalıcılık sağlıyor ve saldırganlara yüksek performanslı madencilik imkanı sunuyor.
SolarWinds Serv-U 15.5’te 4 Kritik Root Kod Yürütme Açığı Giderildi
SolarWinds, Serv-U dosya transfer yazılımının 15.5 sürümünde bulunan dört yüksek riskli root kod yürütme açığını 15.5.4 sürümüyle kapattı. Bu zafiyetler, yönetici ayrıcalıkları ile sömürüldüğünde sistemlerde tam kontrol sağlanmasına olanak tanıyor. Siber güvenlik ekiplerinin, güncellemeleri hızlıca uygulaması ve olay müdahale süreçlerini güçlendirmesi önem taşıyor.
Yapay Zeka Destekli Tehdit Aktörü 55 Ülkede 600’den Fazla FortiGate Cihazını Hedef Aldı
2026 başında ortaya çıkan yapay zeka destekli siber saldırı kampanyası, dünya genelinde 55 ülkede 600'ün üzerinde FortiGate cihazının ele geçirilmesine yol açtı. Saldırganlar, zayıf kimlik bilgileri ve açık yönetim portlarını kullanarak geniş çaplı erişim sağladı. Bu gelişme, yapay zekanın siber suç operasyonlarını ölçeklendirmedeki artan rolünü ve güvenlik önlemlerinin önemini gözler önüne seriyo
BeyondTrust Güvenlik Açığı: Web Kabukları ve Arka Kapılarla Kritik Saldırılar
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
Roundcube Webmail’de Aktif İstismar Edilen 2 Kritik Güvenlik Açığı KEV Kataloğuna Eklendi
Roundcube webmail yazılımında tespit edilen ve aktif olarak istismar edilen iki kritik güvenlik açığı, CISA tarafından Bilinen İstismar Edilen Güvenlik Açıkları (KEV) listesine dahil edildi. Bu zafiyetler, kimlik doğrulaması yapılmış kullanıcıların uzaktan kod çalıştırmasına ve çapraz site betikleme saldırılarına olanak tanıyor. Siber güvenlik ekiplerinin, ilgili yamaları uygulayarak ve gelişmiş i
FileZen CVE-2026-25108 Açığı: OS Komut Enjeksiyonu ve Aktif İstismar Uyarısı
FileZen dosya transfer yazılımında kritik bir OS komut enjeksiyonu açığı (CVE-2026-25108) tespit edildi ve bu zafiyetin aktif olarak kullanıldığı doğrulandı. Etkilenen sürümler için acil güncelleme önerilirken, saldırganların web arayüzü üzerinden kullanıcı ayrıcalıklarıyla sisteme sızabildiği bildirildi. Siber güvenlik ekiplerinin saldırı zincirini anlaması ve önlem alması kritik önem taşıyor.
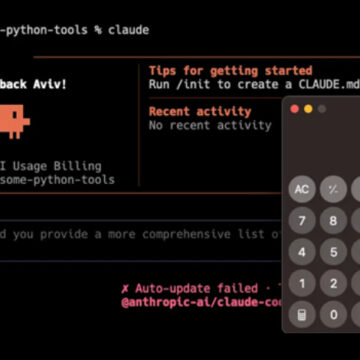
Claude Code’da 3 Kritik Güvenlik Açığı: Uzaktan Kod Çalıştırma ve API Anahtarı Sızıntısı
Yapay zeka destekli Claude Code kodlama asistanında, uzaktan kod çalıştırma ve API anahtarı sızıntısına yol açan üç önemli güvenlik açığı tespit edildi. Bu zafiyetler, özellikle güvenilmeyen projelerin açılması durumunda kötü niyetli komutların çalıştırılmasına ve hassas verilerin dışa sızmasına imkan tanıyor. Siber güvenlik profesyonelleri için bu durum, yapay zeka destekli geliştirme ortamlarınd
Cline CLI 2.3.0 Sürümünde Tedarik Zinciri Saldırısı: OpenClaw İstismarı ve Yayınlama Tokenı Ele Geçirildi
Cline CLI paketinin 2.3.0 sürümü, ele geçirilen bir npm yayınlama tokenı aracılığıyla kötü amaçlı OpenClaw yazılımını geliştirici sistemlerine yükleyecek şekilde değiştirilerek tedarik zinciri saldırısına maruz kaldı. Yaklaşık sekiz saat süren bu saldırı, dünya genelinde yaklaşık 4.000 indirme ile sınırlı kaldı ancak paket kullanıcılarının ortamlarını kontrol etmeleri ve güncellemeleri önem taşıyo
ABD Savunma Sanayinde 8 Sıfır Gün Açığı Sızıntısı ve Rus Aracıya Satışı
ABD savunma sanayinde kritik öneme sahip sekiz sıfır gün açığı, bir çalışan tarafından Rusya bağlantılı bir aracıya kripto para karşılığında satıldı. Bu olay, ulusal güvenlik risklerini artırırken, siber saldırıların kapsamını genişletme potansiyeli taşıyor.