Okta’nın Global CISO Insights 2026 raporu, CISO’ların yapay zekâ ajanlarında görünürlük ve erişim kontrolünde zorlandığını ortaya koyuyor.
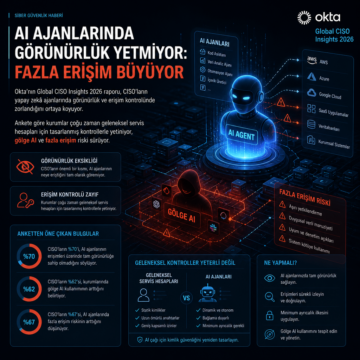


Okta’nın Global CISO Insights 2026 raporu, CISO’ların yapay zekâ ajanlarında görünürlük ve erişim kontrolünde zorlandığını ortaya koyuyor.
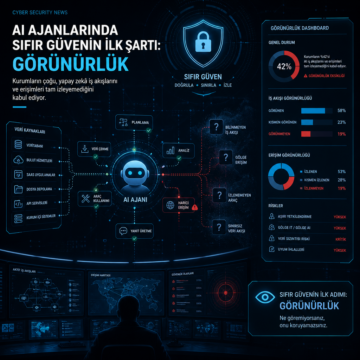
AI ajanlarında sıfır güven için ilk şart görünürlük. Kurumların çoğu, yapay zekâ iş akışlarını ve erişimleri tam izleyemediğini kabul ediyor.
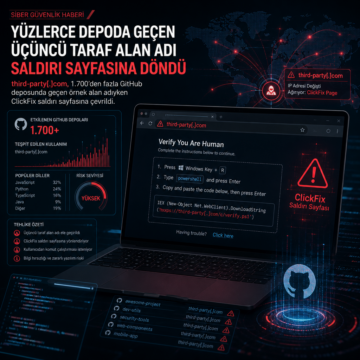
third-party[.]com, 1.700’den fazla GitHub deposunda geçen örnek alan adıyken ClickFix saldırı sayfasına çevrildi.
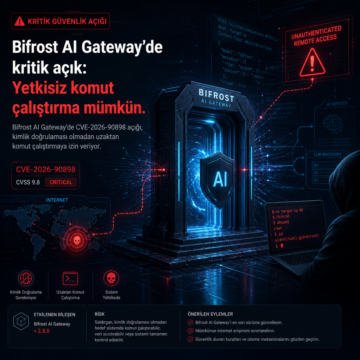
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
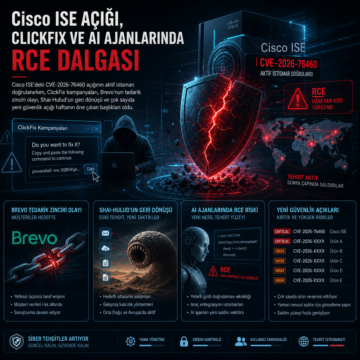
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
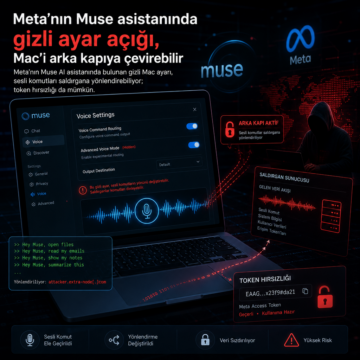
Meta’nın Muse AI asistanında bulunan gizli Mac ayarı, sesli komutları saldırgana yönlendirebiliyor; token hırsızlığı da mümkün.
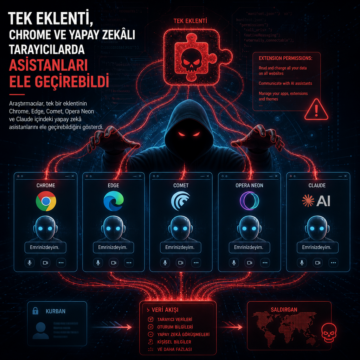
Araştırmacılar, tek bir eklentinin Chrome, Edge, Comet, Opera Neon ve Claude içindeki yapay zekâ asistanlarını ele geçirebildiğini gösterdi.
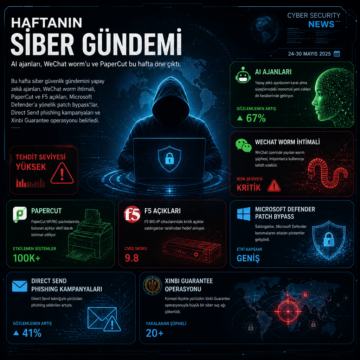
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
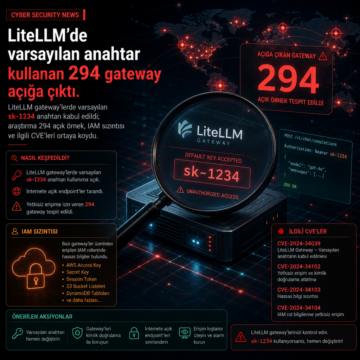
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
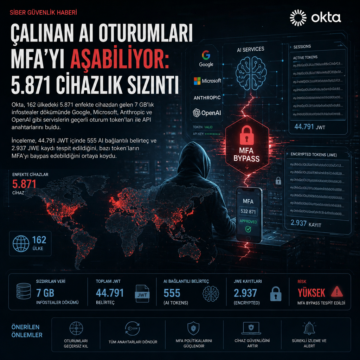
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…