ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.


ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
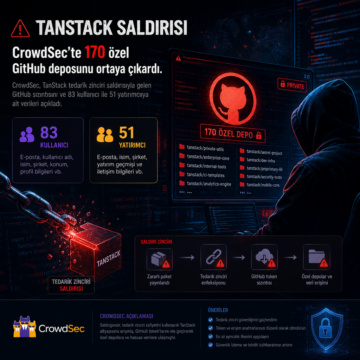
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
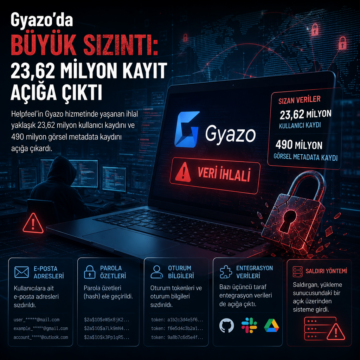
Helpfeel’in Gyazo hizmetinde yaşanan ihlal yaklaşık 23,62 milyon kullanıcı kaydını ve 490 milyon görsel metadata kaydını açığa çıkardı.
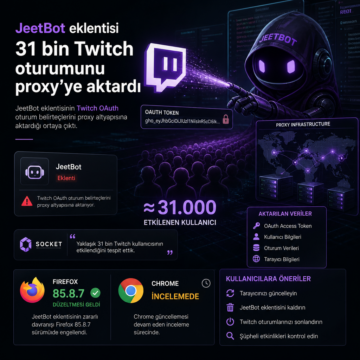
JeetBot eklentisinin Twitch OAuth oturum belirteçlerini proxy altyapısına aktardığı ortaya çıktı.
Grindr, HIV verisi paylaşımı iddialarıyla açılan Birleşik Krallık davasını 26 milyon sterlin ödeyerek kapatıyor; ödeme iki taksitte yapılacak.
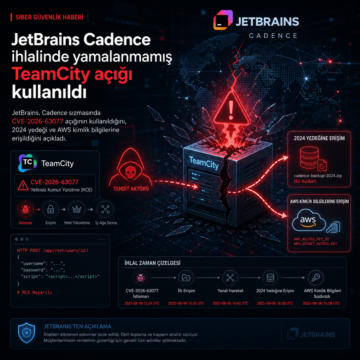
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
Teams oltalamaları, sahte giriş sayfaları, OAuth onay tuzakları ve yaklaşık 5 bin Dropbox hesabını etkileyen ihlal haftanın öne çıkan başlıkları oldu.
Thomson Reuters’ın C-Track platformunu hedef alan olay, ABD ve Kanada’daki çok sayıda mahkemeyi etkiledi; bazı kayıtlarda SSN, ehliyet numarası, doğum…
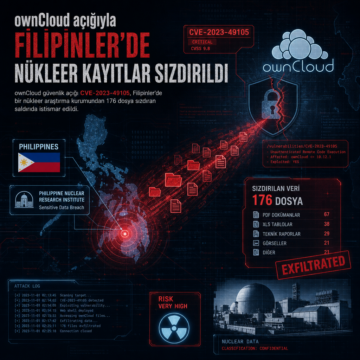
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
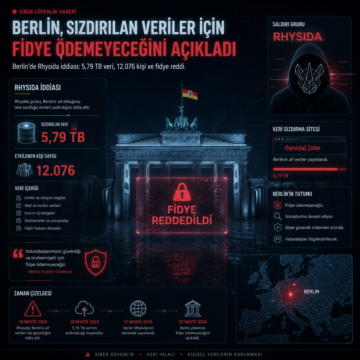
Berlin’de Rhysida iddiası: 5,79 TB veri, 12.076 kişi ve fidye reddi