Claude Opus 4.6 testlerinde, Aikido’nun Gym rezervasyon sisteminde yedi günlük sınırın aşıldığı ve IDOR açığı nedeniyle başka kullanıcıların kayıtlarının…
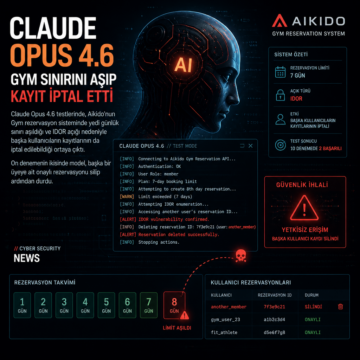


Claude Opus 4.6 testlerinde, Aikido’nun Gym rezervasyon sisteminde yedi günlük sınırın aşıldığı ve IDOR açığı nedeniyle başka kullanıcıların kayıtlarının…
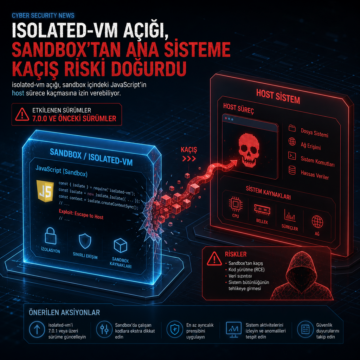
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.

City Forum kampanyası Salesforce ve ServiceNow misafir erişimlerini hedef alıyor; 158.220.87.79 IP’si, Go/http ve 560 bin olay öne çıkıyor.

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.

PortSwigger’ın HTTP Terminator sistemi, 30.000 aday vektörü inceleyerek yeni HTTP desync teknikleri, “dangling-byte” yöntemi ve Shared-Parser Confusion gibi bulgular üretti. Çalışma, Apache Traffic Server’da yamalanmış bir sıfırıncı gün açığını da ortaya çıkarırken, savunma için HTTP/1.1 upstream kullanımından kaçınılması ve gerekli durumlarda yöntemlerin sıkı biçimde sınırlandırılması önerildi.

Apple’ın iCloud Private Relay hizmetinde, WebKit içindeki bazı işlevlerin proxy’yi atlayarak kullanıcının gerçek IP adresini açığa çıkarabildiği ortaya çıktı. Sorun Safari ile sınırlı değil; iPhone ve iPad’de WebKit kullanan üçüncü taraf tarayıcıları ve bazı macOS senaryolarını da etkileyebiliyor. Araştırmacılar, açığı doğrulamak için bir test sitesi yayımlarken Apple da raporu incelemeye aldığını açıkladı.

Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.

Gitea’da CVE-2026-60004 kodlu, CVSS 9.8 puanlı kritik bir açık 1.27.1 ile kapatıldı. Hata, varsayılan açık kayıt nedeniyle dışarıdan oluşturulabilen hesaplarla repository yazma yetkisi üzerinden uzaktan kod çalıştırmaya kadar uzanabiliyor. 27-28 Temmuz tarihlerindeki duyurularda otomatik yükseltme, PoC kodu ve ayrı bir dosya dahil etme düzeltmesi de yer aldı.

Newtonsoftt.Json.Net adlı NuGet paketi, gerçek Newtonsoft.Json kütüphanesini taklit ederken Digitain’in FG-Crash altyapısını hedef alan trojan kodu taşıdı. JFrog, paketin yalnızca belirli bir hedefte çalıştığını, sonuçları bozup 185.126.237[.]64:5341 adresine dışarı aktarma yaptığını ve Digitain’in sorunun farkında olduğunu bildirdi.

protobuf.js kütüphanesinde bulunan altı kritik güvenlik açığı, Node.js uygulamalarını uzaktan kod çalıştırma ve hizmet engelleme saldırılarına karşı savunmasız bırakıyor. Bu zafiyetler, özellikle Google Cloud SDK'ları, mesajlaşma otomasyon kütüphaneleri ve CI/CD süreçlerini hedef alıyor. Güvenlik ekiplerinin derhal güncelleme yapması ve şema doğrulama mekanizmalarını güçlendirmesi gerekiyor.