Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.
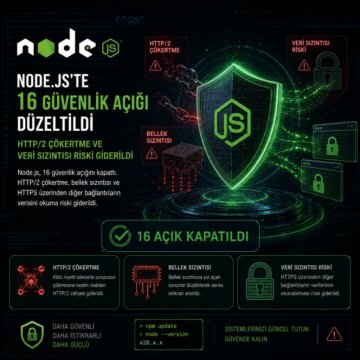


Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.
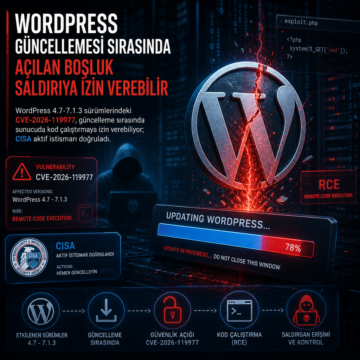
WordPress 4.7-7.1.3 sürümlerindeki CVE-2026-119977, güncelleme sırasında sunucuda kod çalıştırmaya izin verebiliyor; CISA aktif istismarı doğruladı.
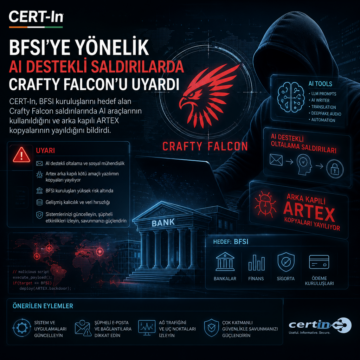
CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
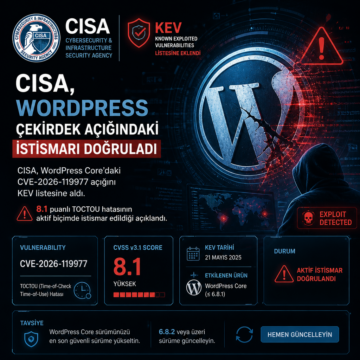
CISA, WordPress Core’daki CVE-2026-119977 açığını KEV listesine aldı. 8.1 puanlı TOCTOU hatasının aktif biçimde istismar edildiği açıklandı.
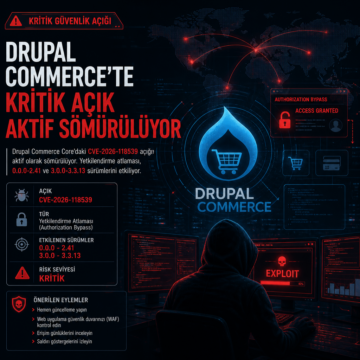
Drupal Commerce Core’daki CVE-2026-118539 açığı aktif olarak sömürülüyor; yetkilendirme atlaması 0.0.0-2.41 ve 3.0.0-3.3.13 sürümlerini etkiliyor.
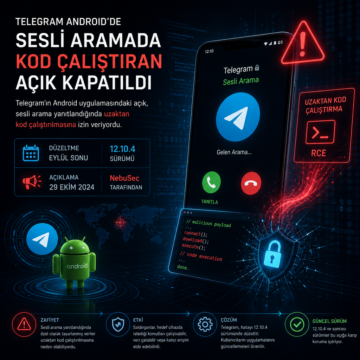
Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
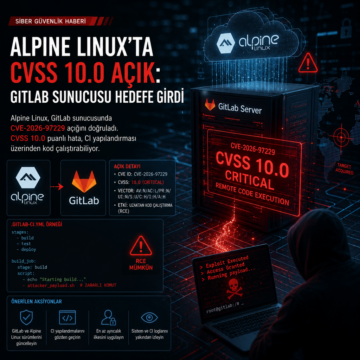
Alpine Linux, GitLab sunucusunda CVE-2026-97229 açığını doğruladı. CVSS 10.0 puanlı hata, CI yapılandırması üzerinden kod çalıştırabiliyor.
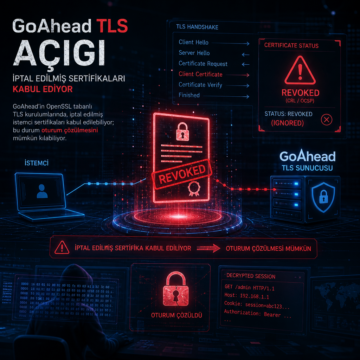
GoAhead’in OpenSSL tabanlı TLS kurulumlarında, iptal edilmiş istemci sertifikaları kabul edilebiliyor; bu durum oturum çözülmesini mümkün kılabiliyor.
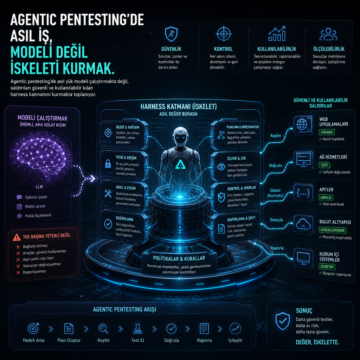
Agentic pentesting’de asıl yük modeli çalıştırmakta değil, saldırıları güvenli ve kullanılabilir kılan harness katmanını kurmakta toplanıyor.
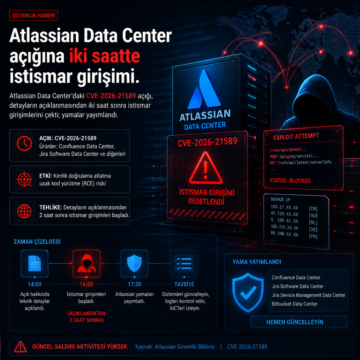
Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.