CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
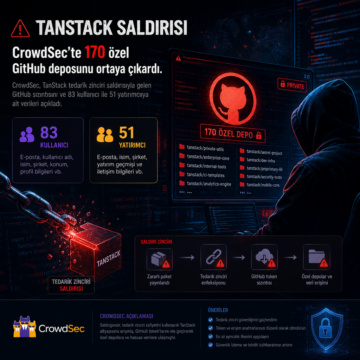


CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
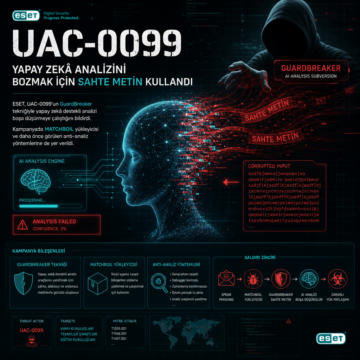
ESET, UAC-0099’un GuardBreaker tekniğiyle yapay zekâ destekli analizi boşa düşürmeye çalıştığını bildirdi.

AsyncAPI npm paketlerinde ortaya çıkan ve IPFS üzerinden şifreli zararlılar indiren çok aşamalı bir botnet saldırısı tespit edildi. Bu tehdit, yazılım tedarik zincirine yönelik saldırıların karmaşıklığını artırırken, güvenlik ekiplerinin yeni önlemler almasını zorunlu kılıyor.

Son zamanlarda npm üzerinde dağıtılan bazı kötü amaçlı paketler, popüler PostCSS araçlarını taklit ederek Windows sistemlere uzaktan erişim truva atı (RAT) yükledi. Bu paketler, JavaScript dropper ve PowerShell betikleri aracılığıyla zararlı yazılımı indirip çalıştırıyor. Ayrıca npm ve TypeScript ekosisteminde benzer yöntemlerle Linux RAT ve kimlik bilgisi hırsızlığı yapan paketler de tespit edildi.

Vietnam'da faaliyet gösteren bir altyapı firması ve borsa yatırımcıları, OceanLotus adlı gelişmiş tehdit aktörü tarafından SPECTRALVIPER arka kapısını içeren iki ayrı kampanyayla hedef alındı. Özellikle FireAnt Metakit yazılımının güncelleme mekanizması üzerinden yürütülen tedarik zinciri saldırısı, seçilmiş yatırımcıları etkiledi. Bu durum, tedarik zinciri güvenliği ve ağ segmentasyonunun önemini bir kez daha ortaya koyuyor.

Miasma adlı kendini çoğaltan solucan, Microsoft’un GitHub üzerindeki 73 kritik depoyu etkileyen büyük bir tedarik zinciri saldırısı gerçekleştirdi. Saldırı, özellikle "durabletask" PyPI paketinin yeniden ele geçirilmesiyle dikkat çekiyor ve geliştirici araçları üzerinden otomatik olarak zararlı kod çalıştırıyor. Bu durum, açık kaynak yazılım güvenliğinde ciddi zafiyetler olduğunu gösteriyor ve yazılım tedarik zinciri güvenliğinin önemini artırıyor.

Trojanize edilmiş bir Nx Console VS Code eklentisi, geliştirici cihazları üzerinden kurumsal GitHub depolarına uzanan bir tedarik zinciri saldırısında kullanıldı. Kısa süreli yayın penceresine rağmen saldırganlar kimlik bilgileri, bulut erişimleri ve iç depo verileri üzerinde ciddi risk oluşturdu; olay, geliştirici araçlarının güvenliğinin neden kritik olduğunu bir kez daha gösteriyor.
RubyGems platformunda tespit edilen geniş çaplı zararlı paket saldırısı nedeniyle yeni paket kayıtları geçici olarak askıya alındı. Yazılım tedarik zinciri güvenliği açısından kritik olan bu gelişme, özellikle geliştiriciler ve yazılım projeleri için önemli bir uyarı niteliği taşıyor.
Checkmarx'in GitHub deposuna yönelik 23 Mart 2026 tarihli tedarik zinciri saldırısı sonrası, kritik kaynak kodları ve yapılandırma dosyalarının karanlık web üzerinde yayıldığı doğrulandı. Bu durum, yazılım geliştirme süreçlerinde tedarik zinciri güvenliğinin önemini bir kez daha ortaya koyuyor.

Son dönemde ortaya çıkan bir kampanya, npm paketleri üzerinden kripto cüzdanları ve kimlik bilgilerini çalmaya odaklanıyor. Yazılım geliştiriciler ve açık kaynak kullanıcıları risk altında; saldırılar, zararlı paketlerin yüklenmesiyle gerçekleşiyor. Siber güvenlik ekipleri için erken tespit ve önlem kritik önem taşıyor.