TP-Link, Omada Gateway serisinde dört kritik güvenlik açığını giderdi; iki zafiyet uzaktan kod çalıştırmaya izin veriyor. Güncel firmware yüklenmesi ve yapılandırmaların kontrolü, ağ güvenliğinin sağlanması için elzem.


TP-Link, Omada Gateway serisinde dört kritik güvenlik açığını giderdi; iki zafiyet uzaktan kod çalıştırmaya izin veriyor. Güncel firmware yüklenmesi ve yapılandırmaların kontrolü, ağ güvenliğinin sağlanması için elzem.

Geleneksel karmaşık şifreler yerine uzun ve rastgele seçilmiş kelimelerden oluşan parolalar, siber güvenlikte daha yüksek entropi ve kullanıcı dostu deneyim sunar. NIST rehberliği doğrultusunda, parola politikalarında minimum uzunluk artırılmalı, zorunlu karmaşıklık kaldırılmalı ve ele geçirilmiş kimlik bilgileri gerçek zamanlı engellenmelidir. Specops Password Policy gibi araçlar, bu süreçte krit
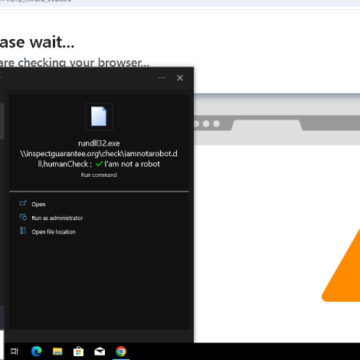
Google, Rus devlet destekli COLDRIVER hacker grubunun geliştirdiği NOROBOT, YESROBOT ve MAYBEROBOT adlı üç yeni zararlı yazılım ailesini tespit etti. Bu zararlılar, gelişmiş teslimat zincirleri ve modüler yapılarıyla yüksek profilli hedeflere yönelik istihbarat toplama amaçlı kullanılıyor. Hollanda'da üç gencin bu faaliyetlerle bağlantılı olarak gözaltına alınması da operasyonun hukuki boyutunu or

Meta, WhatsApp ve Messenger kullanıcılarını hedef alan dolandırıcılık faaliyetlerine karşı yeni yapay zekâ destekli güvenlik araçları geliştirdi. WhatsApp'ta ekran paylaşımı uyarıları ve Messenger'da dolandırıcılık tespiti özellikleriyle kullanıcıların hassas bilgileri korunuyor. Ayrıca, Meta'nın küresel çapta yürüttüğü operasyonlarla milyonlarca sahte hesap engellenerek sosyal mühendislik temelli

PolarEdge, Cisco, ASUS, QNAP ve Synology yönlendiricilerini hedef alan gelişmiş bir botnet kampanyasıdır. TLS tabanlı ELF implantı ve özel ikili protokoller kullanarak komut kontrolü sağlar. GhostSocks MaaS entegrasyonu ve kapsamlı anti-analiz teknikleriyle operasyonel süreklilik ve gizlilik hedeflenmektedir.
Yapay zekâ sistemlerinin güvenliği, kimlik yönetimi ve çok katmanlı savunma mekanizmalarıyla sağlanmalıdır. Agentic YZ ajanlarının IAM çerçevesinde yönetilmesi, model zehirlenmesi ve prompt enjeksiyonu gibi tehditlere karşı etkili önlemler alınması kritik öneme sahiptir. Ayrıca, otomasyon ve insan denetimi arasında doğru denge kurularak güvenlik operasyonları optimize edilmelidir.

Socket tarafından tespit edilen 131 Chrome uzantısı, WhatsApp Web üzerinde gelişmiş spam otomasyonları gerçekleştiriyor. DBX Tecnologia'nın franchise modeliyle yayılan bu uzantılar, WhatsApp'ın anti-spam önlemlerini aşarak toplu mesajlaşmayı mümkün kılıyor ve Google'ın politikalarını ihlal ediyor. Bu durum, Brezilya'da bankacılık truva atlarıyla bağlantılı büyük ölçekli kötü amaçlı kampanyalarla paralellik taşıyor.

ClickFix saldırıları, kullanıcıların tarayıcıda kopyala-yapıştır işlemiyle kötü amaçlı kod çalıştırmasını sağlayarak gelişmiş tehdit aktörleri tarafından yaygın şekilde kullanılıyor. Bu saldırılar, kullanıcı farkındalığının yetersizliği, tespit kaçınma teknikleri ve EDR'nin sınırlamaları nedeniyle etkili oluyor. Push Security'nin tarayıcı tabanlı erken tespit çözümleri, bu tehditlere karşı önemli bir savunma katmanı sunuyor.

Çin Devlet Güvenlik Bakanlığı, NSA'nın Pekin Zamanı sistemlerine yönelik çok aşamalı siber saldırılarında 42 farklı aracı kullandığını açıkladı. Saldırılar, kritik altyapıyı hedef alırken, gelişmiş teknik yöntemlerle izler gizlendi ve saldırılar uluslararası VPS ağları üzerinden yönlendirildi. Bakanlık, saldırının engellendiğini ve ABD'nin bölgesel siber operasyonlarını eleştirdi.
Bu hafta F5 BIG-IP sistemlerine yönelik uzun süreli bir ihlal, gelişmiş Linux rootkit saldırıları ve mobil cihazlarda Pixnapping adlı yan kanal saldırısı öne çıktı. Ayrıca, Kuzey Kore destekli tehdit aktörlerinin EtherHiding tekniğiyle blockchain tabanlı kötü amaçlı yazılım dağıtımı yaptığı tespit edildi. Kritik CVE'lerin hızla yamalanması ve bulut ortamlarında otomatik güvenlik araçlarının kullanılması öneriliyor.