Alpine Linux, GitLab sunucusunda CVE-2026-97229 açığını doğruladı. CVSS 10.0 puanlı hata, CI yapılandırması üzerinden kod çalıştırabiliyor.
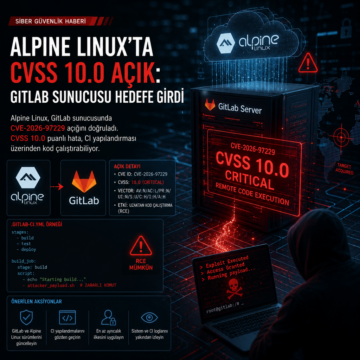


Alpine Linux, GitLab sunucusunda CVE-2026-97229 açığını doğruladı. CVSS 10.0 puanlı hata, CI yapılandırması üzerinden kod çalıştırabiliyor.
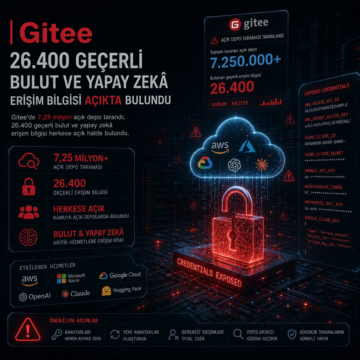
Gitee’de 7,25 milyon açık depo tarandı; 26.400 geçerli bulut ve yapay zekâ erişim bilgisi herkese açık halde bulundu.
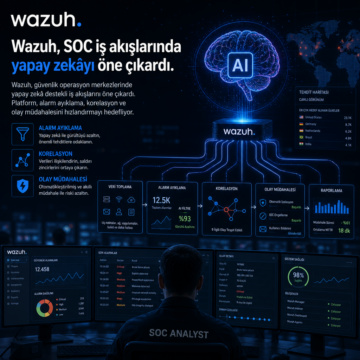
Wazuh, güvenlik operasyon merkezlerinde yapay zekâ destekli iş akışlarını öne çıkardı.
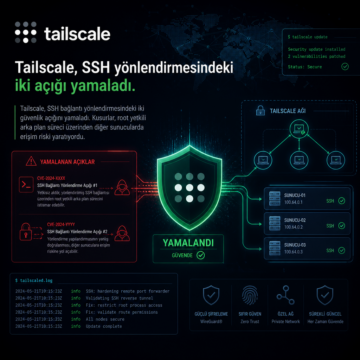
Tailscale, SSH bağlantı yönlendirmesindeki iki güvenlik açığını yamaladı.
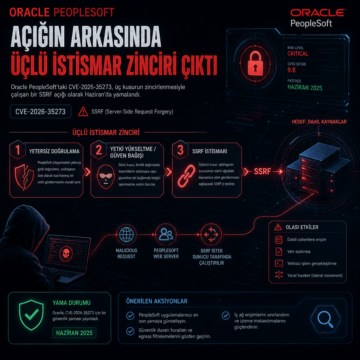
Oracle PeopleSoft’taki CVE-2026-35273, üç kusurun zincirlenmesiyle çalışan bir SSRF açığı olarak Haziran’da yamalandı.
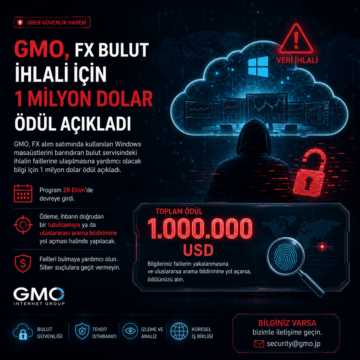
GMO, FX alım satımında kullanılan Windows masaüstlerini barındıran bulut servisindeki ihlalin faillerine ulaşılmasına yardımcı olacak bilgi için 1 milyon…
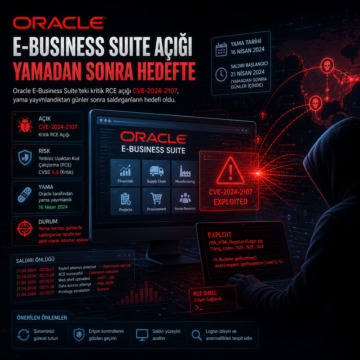
Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
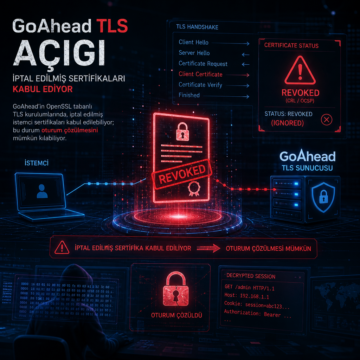
GoAhead’in OpenSSL tabanlı TLS kurulumlarında, iptal edilmiş istemci sertifikaları kabul edilebiliyor; bu durum oturum çözülmesini mümkün kılabiliyor.
FBI, Virtualine’in alan adını el koyarak kapattı. Kurum, servisin çocuklara ait cinsel içerik görüntülerinin pazarlanması, rıza dışı mahrem görüntülerin…
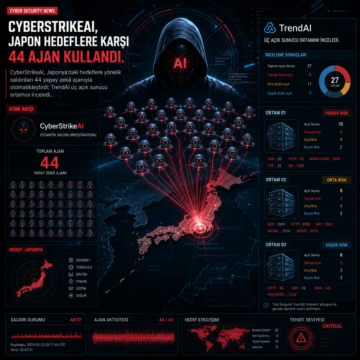
CyberStrikeAI, Japonya’daki hedeflere yönelik saldırıları 44 yapay zekâ ajanıyla otomatikleştirdi; TrendAI üç açık sunucu ortamını inceledi.