16 yıllık UEFI açığı, ağdan önyükleyen sunucularda Secure Boot devreye girmeden önce kod çalıştırılmasına izin verebiliyor.
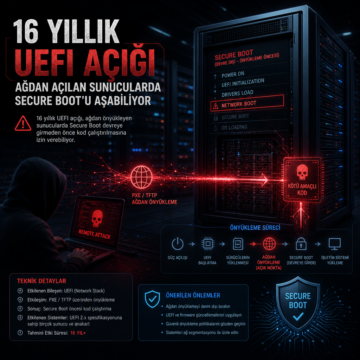


16 yıllık UEFI açığı, ağdan önyükleyen sunucularda Secure Boot devreye girmeden önce kod çalıştırılmasına izin verebiliyor.
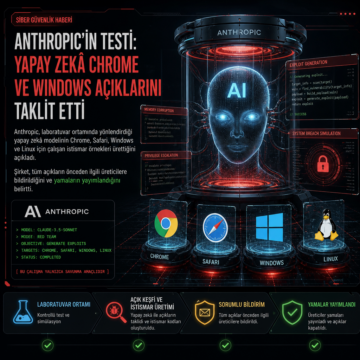
Anthropic, laboratuvar ortamında yönlendirdiği yapay zekâ modelinin Chrome, Safari, Windows ve Linux için çalışan istismar örnekleri ürettiğini açıkladı.
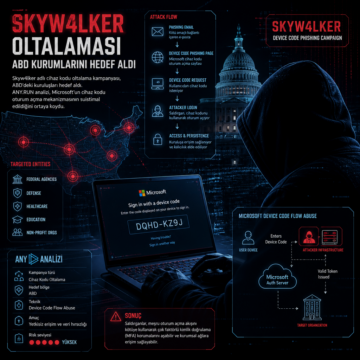
Skyw4lker adlı cihaz kodu oltalama kampanyası, ABD’deki kuruluşları hedef aldı.
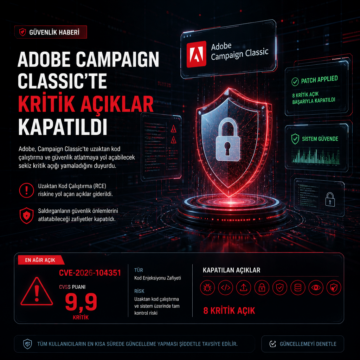
Adobe, Campaign Classic’te uzaktan kod çalıştırma ve güvenlik atlatmaya yol açabilecek sekiz kritik açığı yamaladığını duyurdu.
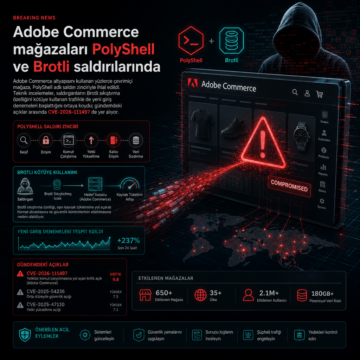
Adobe Commerce altyapısını kullanan yüzlerce çevrimiçi mağaza, PolyShell adlı saldırı zinciriyle ihlal edildi.
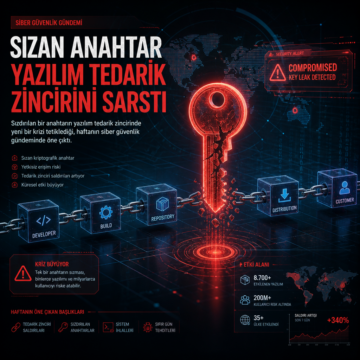
Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
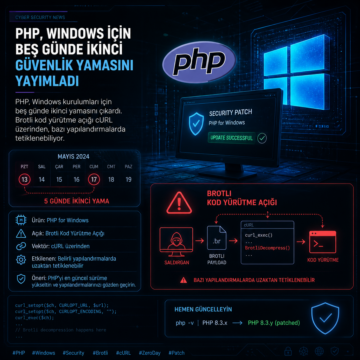
PHP, Windows kurulumları için beş günde ikinci yamasını çıkardı. Brotli kod yürütme açığı cURL üzerinden, bazı yapılandırmalarda tetiklenebiliyor.
OpenAI’nin reasoning modellerindeki gizli akıl yürütme korumasını araştırmacılar aştı; şifreli ara çıktı görünür hale geldi.
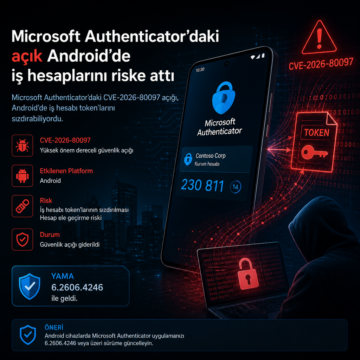
Microsoft Authenticator’daki CVE-2026-80097 açığı, Android’de iş hesabı token’larını sızdırabiliyordu. Yama 6.2606.4246 ile geldi.
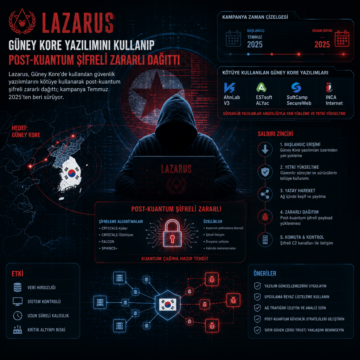
Lazarus, Güney Kore’de kullanılan güvenlik yazılımlarını kötüye kullanarak post-kuantum şifreli zararlı dağıttı; kampanya Temmuz 2025’ten beri sürüyor.