MikroTik yönlendiricilerde internetten açık SSH üzerinden kimlik doğrulamasız ele geçirme saldırıları görüldü; CERT Polska acil yama çağrısı yaptı.
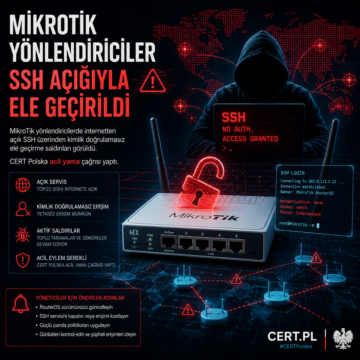


MikroTik yönlendiricilerde internetten açık SSH üzerinden kimlik doğrulamasız ele geçirme saldırıları görüldü; CERT Polska acil yama çağrısı yaptı.
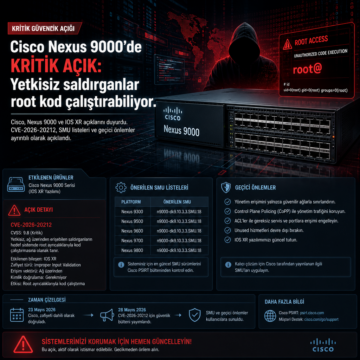
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
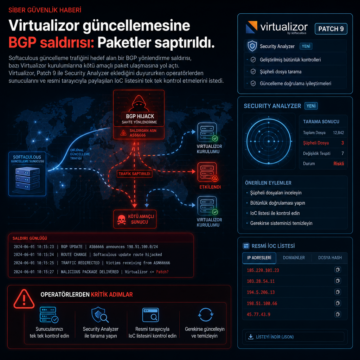
Softaculous güncelleme trafiğini hedef alan bir BGP yönlendirme saldırısı, bazı Virtualizor kurulumlarına kötü amaçlı paket ulaşmasına yol açtı.
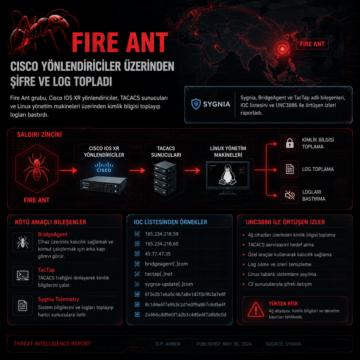
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
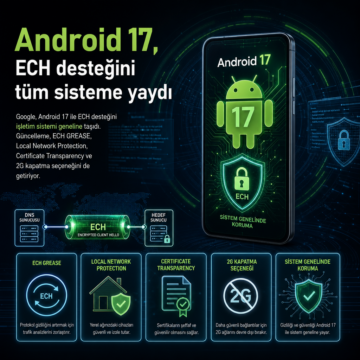
Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.
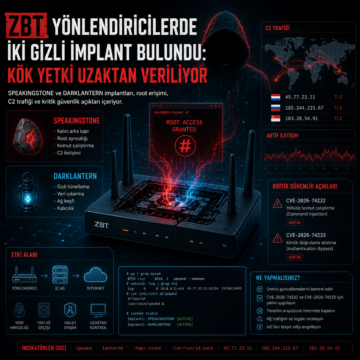
ZBT yönlendiricilerde SPEAKINGSTONE ve DARKLANTERN implantları, root erişimi, C2 trafiği ve CVE-2026-74232 ile CVE-2026-74233

CDN Tsunami: HTTP/3 kullanan ağlarda 350 kata varan amplifikasyon

Fortinet’e göre Evooo1Bot adlı Linux botnet, Mirai tabanlı yapısıyla internet’e açık edge cihazları SOCKS5 proxy düğümüne çeviriyor.

Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.

NatJack adı verilen yeni saldırı sınıfı, NAT bağlantı durumunu manipüle ederek TCP oturumlarını ele geçirme, DNS yanıtlarını taklit etme ve NAT tablolarını tüketme tekniklerini ortaya koydu. Black Hat USA 2026’da sunulan araştırmada Windows ve Linux için iki ayrı CVE açıklandı, mevcut yamalar listelendi ve sınıfın tamamı için tek çözüm olmadığı vurgulandı.